



Новый инфостилер FFDroider интересуется аккаунтами в Facebook, Instagram

Новый инфостилер FFDroider интересуется аккаунтами в Facebook, Instagram

Новый инфостилер FFDroider интересуется аккаунтами в Facebook, Instagram

Ландшафт киберугроз пополнился новой вредоносной программой, заточенной под кражу информации. Получивший имя FFDroider зловред способен извлекать учётные данные от аккаунтов в соцсетях и файлы cookies, хранящиеся в браузере жертвы.

Особую ценность для киберпреступников представляют верифицированные учётные записи на популярных онлайн-площадках. Операторы таких вредоносов используют взломанные аккаунты для распространения потенциально опасных программ или продвижения мошеннических схем с криптовалютой.

Ещё более ценными считаются аккаунты, имеющие доступ к управлению рекламой. С их помощью злоумышленники могут запускать вредоносные рекламные объявления.

О новом инфостилере FFDroider рассказали исследователи из Zscaler, которые пристально следили за активностью вредоноса и изучали его образцы. Операторы зловреда распространяют его через «бесплатный софт», кряки, игры и другие файлы, загружаемые на торрент-сайтах.

Чтобы избежать детектирования в системе жертвы, FFDroider маскируется под десктопную версию популярного мессенджера Telegram. После запуска зловред создаёт ключ реестра Windows под именем «FFDroider».

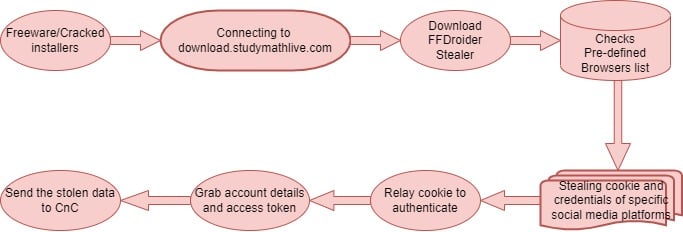
Команда Zscaler опубликовала отчёт, в котором представлена последовательность атаки целиком:


FFDroider «берёт в оборот» браузеры Google Chrome (и основанные на нём),  Mozilla Firefox, Internet Explorer и Microsoft Edge. Например, вредоносная программа читает и парсит cookies и учётные данные SQLite Chromium, расшифровывая информацию с помощью Windows Crypt API.

Все полученные в виде простого текста данные (имена пользователей и пароли) зловред отправляет на командный сервер [:]//152[.]32[.]228[.]19/seemorebty POST-запросом HTTP. Операторов FFDroider интересуют аккаунты в Facebook, Instagram, Amazon, eBay, Etsy и Twitter.

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru