



Россиян бомбардируют зловредными письмами от имени Минцифры и Роскомнадзора

Россиян бомбардируют зловредными письмами от имени Минцифры и Роскомнадзора

Россиян бомбардируют зловредными письмами от имени Минцифры и Роскомнадзора

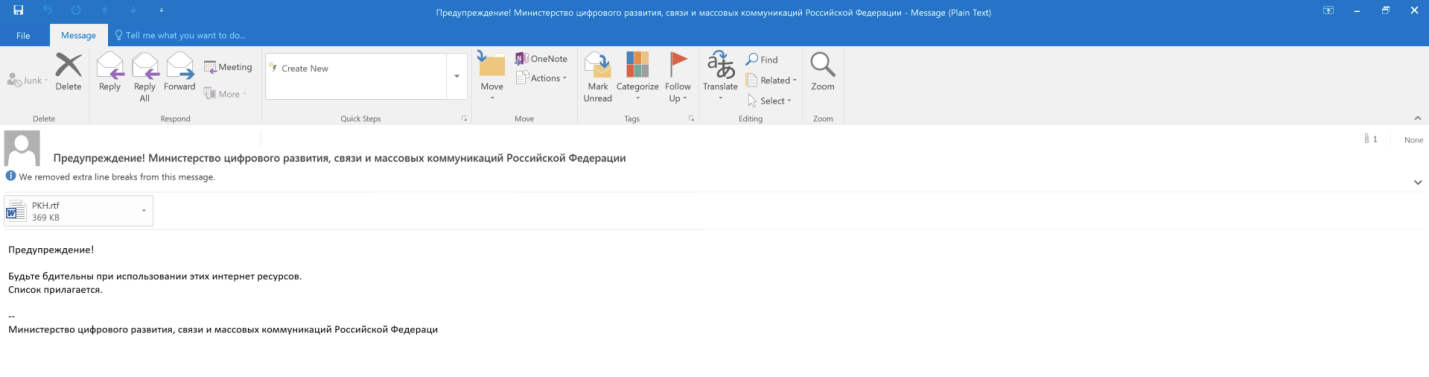
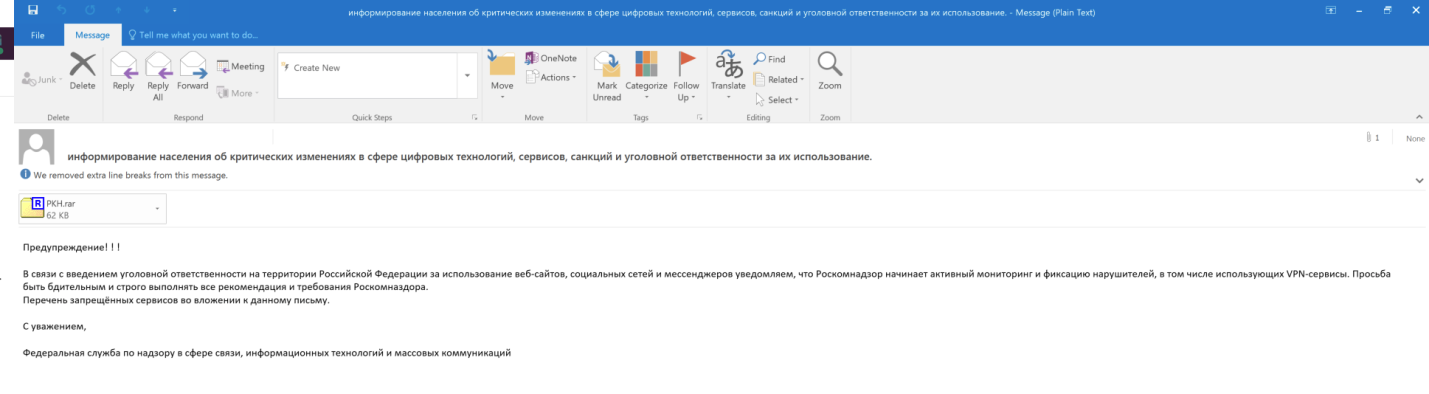
Эксперты Malwarebytes выявили вредоносную имейл-кампанию, нацеленную на получение удаленного доступа к Windows-компьютерам российских граждан и госструктур. Злоумышленники от имени Минцифры, Минсвязи или Роскомнадзора призывают получателей к бдительности и предлагают ознакомиться со списком заблокированных интернет-сайтов и сервисов.

Фальшивки снабжены вредоносным вложением либо ссылкой на поддельный сайт digital-ministry[.]ru с таким файлом. Анализ показал, что используемые при этом RTF-документы нацелены на эксплойт CVE-2021-40444 в браузерном движке MSHTML, который используют приложения Microsoft Office.


Иногда вложение выполнено в виде RAR-архива, содержащего целевой RTF. Применяемый эксплойт оказался Cabless-вариантом, который минувшей осенью попал в поле зрения Sophos.


Вредоносные письма распространяются на адреса электронной почты в следующих доменах:

  • mail.ru
  • mvd.ru
  • yandex.ru
  • cap.ru
  • minobr-altai.ru
  • yandex.ru
  • stavminobr.ru
  • mon.alania.gov.ru
  • astrobl.ru
  • 38edu.ru
  • mosreg.ru
  • mo.udmr.ru
  • minobrnauki.gov.ru
  • 66.fskn.gov.ru
  • bk.ru
  • ukr.net

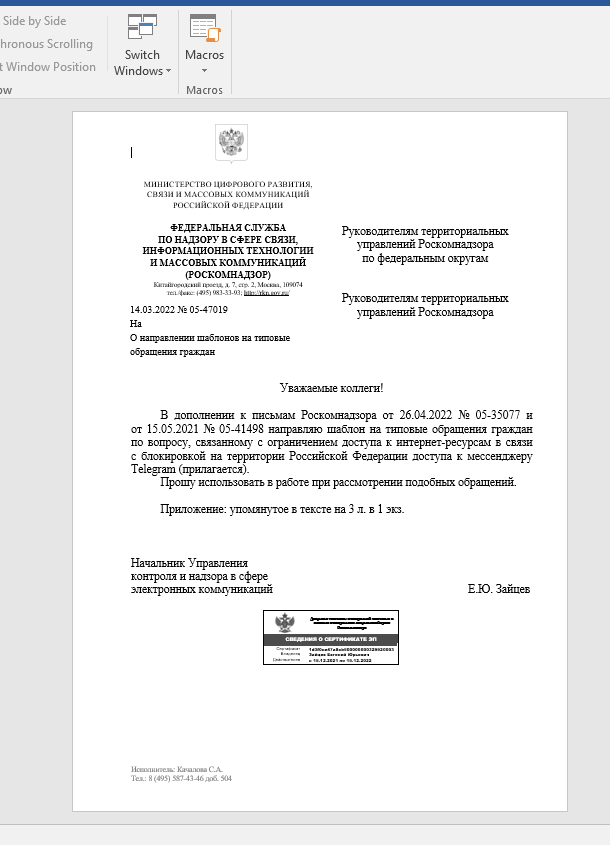
В качестве приманки злоумышленники используют некий документ Минцифры или Минсвязи с электронной подписью; при попытке просмотра получателю предлагают включить режим редактирования и активный контент.


Как оказалось, эти RTF-файлы содержат ссылку, по которой со стороннего сайта загружается эксплойт-файл HTML со скриптом. Последний запускает на исполнение встроенный в RTF-документ JavaScript (код содержат WSF-данные, добавленные в начало файла). В результате отработки эксплойта на машину с помощью PowerShell загружается маячок CobaltStrike (putty.exe).

Исследователи также зафиксировали аналогичную спам-рассылку, нацеленную на засев инструмента удаленного администрирования на основе PowerShell. Этот скриптовый RAT собирает и отсылает на свой сервер системные данные, а также умеет загружать и запускать полезную нагрузку для продолжения атаки — исполняемые файлы, DLL, JavaScript, PowerShell.

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru