



Россиян бомбардируют зловредными письмами от имени Минцифры и Роскомнадзора

Россиян бомбардируют зловредными письмами от имени Минцифры и Роскомнадзора

Россиян бомбардируют зловредными письмами от имени Минцифры и Роскомнадзора

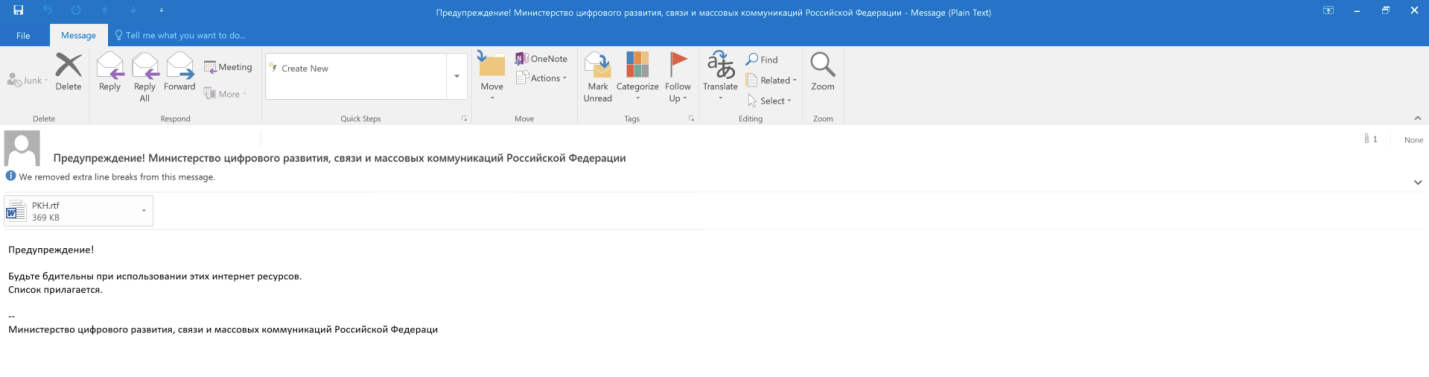
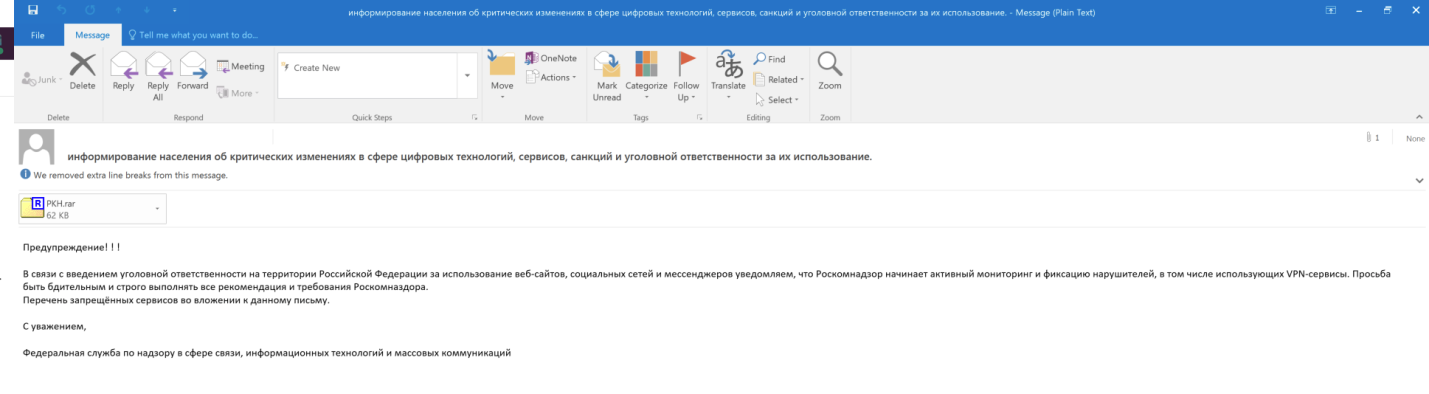
Эксперты Malwarebytes выявили вредоносную имейл-кампанию, нацеленную на получение удаленного доступа к Windows-компьютерам российских граждан и госструктур. Злоумышленники от имени Минцифры, Минсвязи или Роскомнадзора призывают получателей к бдительности и предлагают ознакомиться со списком заблокированных интернет-сайтов и сервисов.

Фальшивки снабжены вредоносным вложением либо ссылкой на поддельный сайт digital-ministry[.]ru с таким файлом. Анализ показал, что используемые при этом RTF-документы нацелены на эксплойт CVE-2021-40444 в браузерном движке MSHTML, который используют приложения Microsoft Office.


Иногда вложение выполнено в виде RAR-архива, содержащего целевой RTF. Применяемый эксплойт оказался Cabless-вариантом, который минувшей осенью попал в поле зрения Sophos.


Вредоносные письма распространяются на адреса электронной почты в следующих доменах:

  • mail.ru
  • mvd.ru
  • yandex.ru
  • cap.ru
  • minobr-altai.ru
  • yandex.ru
  • stavminobr.ru
  • mon.alania.gov.ru
  • astrobl.ru
  • 38edu.ru
  • mosreg.ru
  • mo.udmr.ru
  • minobrnauki.gov.ru
  • 66.fskn.gov.ru
  • bk.ru
  • ukr.net

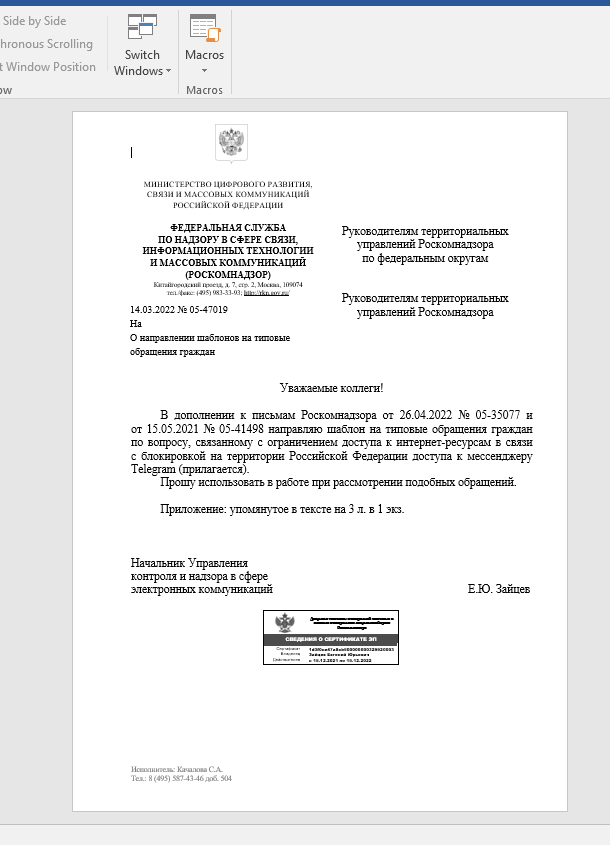
В качестве приманки злоумышленники используют некий документ Минцифры или Минсвязи с электронной подписью; при попытке просмотра получателю предлагают включить режим редактирования и активный контент.


Как оказалось, эти RTF-файлы содержат ссылку, по которой со стороннего сайта загружается эксплойт-файл HTML со скриптом. Последний запускает на исполнение встроенный в RTF-документ JavaScript (код содержат WSF-данные, добавленные в начало файла). В результате отработки эксплойта на машину с помощью PowerShell загружается маячок CobaltStrike (putty.exe).

Исследователи также зафиксировали аналогичную спам-рассылку, нацеленную на засев инструмента удаленного администрирования на основе PowerShell. Этот скриптовый RAT собирает и отсылает на свой сервер системные данные, а также умеет загружать и запускать полезную нагрузку для продолжения атаки — исполняемые файлы, DLL, JavaScript, PowerShell.

Подпишитесь на новости

Чаты в окнах, файлы в Проводнике: Android глубже интегрируют в Windows 11

Телефон лежит рядом, но тянуться к нему Microsoft предлагает всё реже. Компания раскрыла планы по более тесной интеграции смартфонов с Windows 11: сообщения и уведомления появятся в «Пуске», переписки — в отдельных окнах, а управление звуком телефона — в быстрых настройках.

Как рассказала Microsoft, пользователь сможет просмотреть сообщение со связанного Android-смартфона или iPhone прямо в меню «Пуск». Для ответа разговор можно открыть в отдельном окне.

В быстрых настройках предусмотрены команды, позволяющие отключить звук телефона или заставить его зазвонить, если аппарат куда-то потерялся.

Для совместимых Android-смартфонов возможностей больше: приложения телефона можно открывать в отдельных окнах с изменяемым размером, а файлы — просматривать через Проводник. После съёмки фотографии на десктопе появится уведомление, позволяющее открыть снимок одним нажатием.


Функция Resume также поможет продолжить поддерживаемые действия после перехода с одного устройства на другое.

Часть подобных возможностей уже знакома пользователям Phone Link. Смысл изменений — глубже встроить их в интерфейс Windows, чтобы смартфон ощущался частью рабочего окружения.

Точной даты выпуска всего набора Microsoft не назвала. Доступность будет зависеть от модели телефона и мобильной платформы: владельцам iPhone обещать полный набор Android-функций не стоит.

RSS: Новости на портале Anti-Malware.ru