



Киберпреступники взломали официальный сайт МЧС России

Киберпреступники взломали официальный сайт МЧС России

Киберпреступники взломали официальный сайт МЧС России

Некий хакер или киберпреступная группировка взломали официальный сайт МЧС России, что привело к выводу из строя ресурсов всех главков министерства в регионах страны. Ряд пользователей увидели в атаке украинский след.

В частности, посетители указали на изменение телефона доверия главной страницы веб-сайта: с российского он поменялся на украинский.

Администраторы ресурса вывели его в офлайн, повесив объявление о проведении технических работ. Тем не менее пользователей заверили, что сервис «Обращения граждан» действует в штатном режиме.

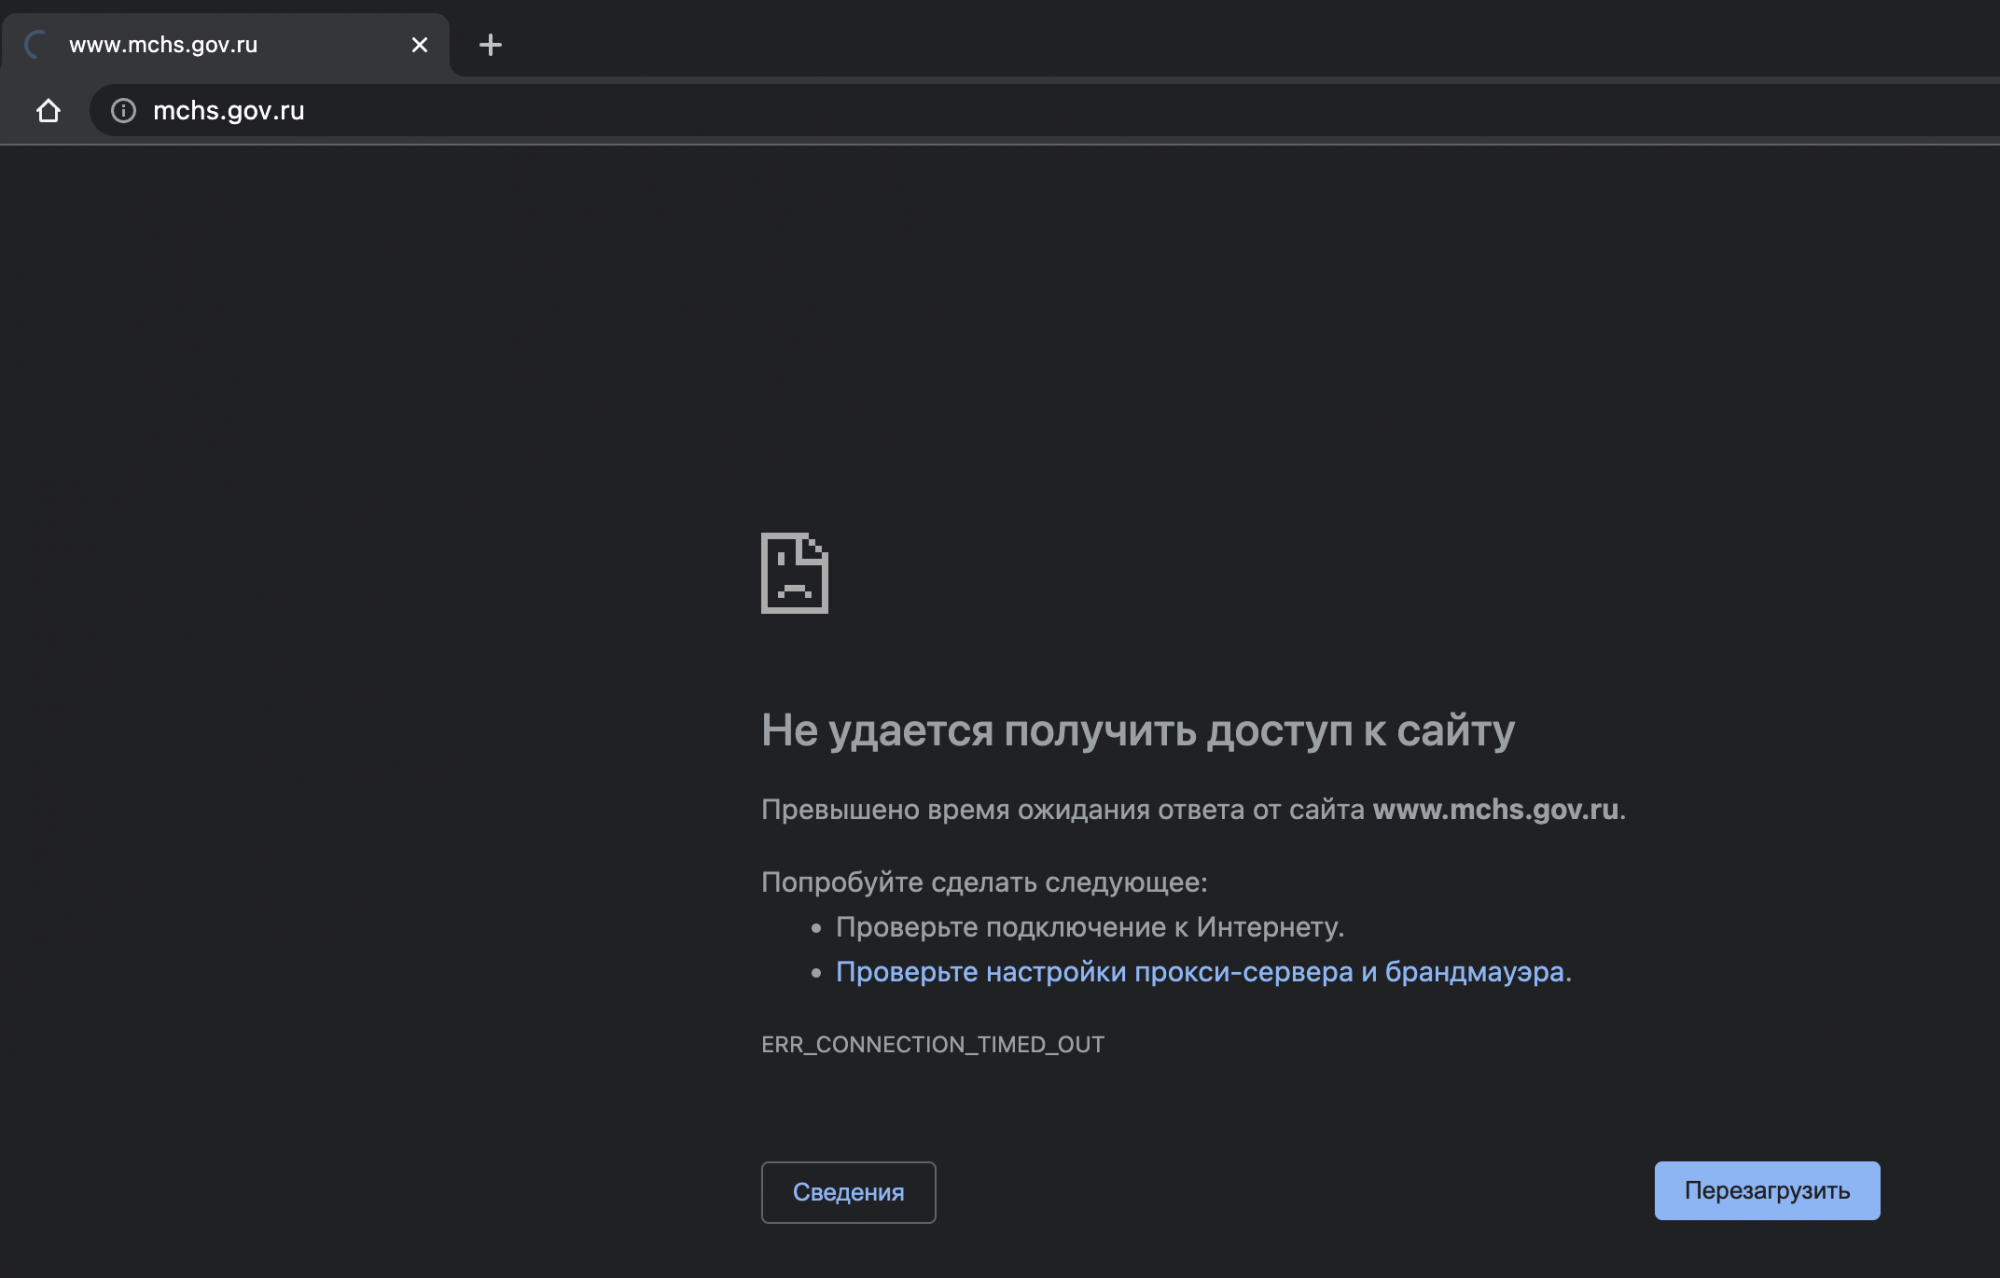
На момент написания материала, официальный ресурс МЧС России остаётся недоступным. При попытке посетить его браузер выдаёт ошибку «ERR_CONNECTION_TIMED_OUT».


Руководитель группы защиты инфраструктурных ИТ компании «Газинформсервис» Сергей Полунин рассказал, как бороться с киберугрозами:

«Подобных атак мы увидим еще немало, просто потому что веб-сайты — самая очевидная и понятная цель для хакера. При этом на их безопасность обычно не тратится слишком много средств, так как размещены они зачастую где-то далеко от корпоративных сетей. Ущерб будет, как правило, репутационный, а считать его умеют далеко не все.

Если не брать инсайдеров, то для защиты от внешних угроз для веб-сайтов существуют межсетевые экраны уровня приложений, которые как раз и позволяют бороться с такими угрозами. Они, как правило, довольно сложны в настройке, но в итоге позволяют добиться желаемого результата».

Подпишитесь на новости

«В общак»: подпись к банковскому переводу может закончиться проверкой

Комментарий к переводу — не лучшее место для импровизированного стендапа. Подписи вроде «взятка», «откат» или «в общак» могут вызвать вопросы у банка и привести к ограничениям, предупредила юрист Мери Валишвили.

Как сообщает РИА Новости, доцент РЭУ имени Плеханова объяснила: автоматизированные банковские системы учитывают текст, но не обязаны понимать намерение пошутить.

При этом единого публичного списка опасных слов нет. Банки самостоятельно настраивают алгоритмы и не раскрывают полные перечни маркеров подозрительных операций. Поэтому речь не об универсальном правиле.

Внимание могут привлечь и вполне бытовые комментарии: «за маникюр», «за ЖКУ», «по договору». Сами формулировки не запрещены, однако регулярность поступлений, одинаковые суммы и другие обстоятельства могут сформировать подозрительный для комплаенс-системы паттерн.

Для обычных частных переводов Валишвили рекомендует не добавлять лишние комментарии. Если платеж имеет юридическое значение, она советует указывать конкретные реквизиты документа, например номер и дату договора займа. Для коллективных сборов можно использовать предусмотренные банком инструменты с обозначенной целью.

Главный вывод — писать фактическое назначение платежа без двусмысленных украшений. Другу шутка может понравиться, а банковскому контролю после нее потребуются объяснения.

RSS: Новости на портале Anti-Malware.ru