



Бэкдор Electron Bot проник в Microsoft Store под видом популярных игр

Бэкдор Electron Bot проник в Microsoft Store под видом популярных игр

Бэкдор Electron Bot проник в Microsoft Store под видом популярных игр

Вредоносная программа под именем Electron Bot сумела пробраться в официальный магазин Microsoft Store, прикрывшись клонами популярных игр Subway Surfer и Temple Run. В результате зловреду удалось заразить около пяти тысяч компьютеров.

Активность Electron Bot зафиксировали исследователи из компании Check Point, которые также уточнили, что это — бэкдор, позволяющий злоумышленникам получить полный контроль над атакованными машинами. При этом вредонос поддерживает взаимодействие с оператором в режиме реального времени и удалённый запуск команд.

Цель киберпреступников, стоящих за распространением Electron Bot, — кликфрод и продвижение в соцсетях. Вредоносная программа может контролировать аккаунты в Facebook, Google, YouTube и Sound Cloud, а также поддерживает регистрацию учётной записи, комментирование и простановку лайков на перечисленных платформах.

Впервые на площадке Microsoft Store бэкдор появился в 2018 году под именем “Album by Google Photos” и был опубликован якобы от лица корпорации Google. С тех пор авторы Electron Bot добавили несколько новых функций и динамическую загрузку скриптов для защиты от детектирования.

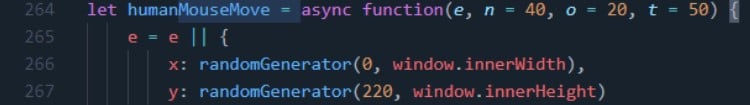
Бэкдор написан на Electron, потому и получил такое имя. Он может эмулировать поведение веб-браузера и осуществлять на сайтах определённые действия, которые бы сделал сам пользователь. Обосновавшись в системе, Electron Bot открывает новое скрытое окно браузера и запускает HTML-страницу. После этого зловред начинает движения мышью, скроллинг, а также эмулирует клики и ввод на клавиатуре.


Согласно отчёту Check Point, можно выделить четыре основные цели Electron Bot:

  • Продвижение вредоносных сайтов в поисковой выдаче Google.
  • Клики по рекламным объявлениям, для чего бэкдор подключается в фоновом режиме к нужному сайту.
  • Продвижение аккаунтов в социальных сетях.
  • Продвижение онлайн-продуктов.

Поскольку операторы Electron Bot маскируют его под игры, будет полезно знать имена этих псевдоигр:

  • Lupy games
  • Crazy 4 games
  • Jeuxjeuxkeux games
  • Akshi games
  • Goo Games
  • Bizzon Case
Подпишитесь на новости

ВС признал переписку с адвокатом в телефоне обвиняемого доказательством

Переписка с адвокатом в смартфоне не получила автоматический пропуск из уголовного дела. Верховный суд РФ признал допустимыми сообщения, найденные в телефоне обвиняемого: мужчина добровольно передал устройство оперативникам и сообщил пароль. Защита ссылалась на адвокатскую тайну, но суд этот довод отклонил.

Позиция изложена в определении ВС от 14 октября 2026 года по делу № 19-УД26-24-А3.

Фигурант утверждал, что заказал из-за границы растительное удобрение, а наркотическое вещество оказалось в посылке по ошибке отправителя. Однако суд счёл, что содержимое телефона подтверждает его осведомлённость ещё до таможенного досмотра.

Среди прочего мужчина отправлял адвокату сведения о предстоящем контроле и ссылку на статью об ответственности за заказ митрагинина.

ВС указал: адвокатская тайна связана с оказанием юридической помощи, а адвокат не вправе разглашать её без согласия доверителя. Но здесь исследовали телефон самого обвиняемого, добровольно выданный вместе с паролем. Оперативно-разыскное мероприятие суд признал законным, отметив наличие судебного разрешения.

При этом явку с повинной и опрос, оформленные без адвоката, исключили из доказательств. Переписка же в деле осталась. Итоговый приговор — 15 лет и шесть месяцев колонии строгого режима — ВС менять не стал.

В этой истории стоит учитывать, что речь шла о добровольной передаче устройства, сообщении пароля и законности ОРМ. Даже такой сомнительный прецедент не даёт оснований считать, что любую переписку с поверенным теперь можно прочитать.

RSS: Новости на портале Anti-Malware.ru