



Cyclops Blink — наследник VPNFilter, атакующий файрволы WatchGuard

Cyclops Blink — наследник VPNFilter, атакующий файрволы WatchGuard

Cyclops Blink — наследник VPNFilter, атакующий файрволы WatchGuard

Британские и американские спецслужбы опубликовали совместный алерт о ботнете Cyclops Blink, составляющем угрозу для сетевых устройств класса SOHO. Используемый ботоводами модульный Linux-зловред поразил уже более 1,5 тыс. файрволов WatchGuard FireBox в 70 странах и в любой момент может быть переориентирован на другие платформы и прошивки.

По имеющимся данным, вредонос Cyclops Blink объявился в интернете в июле 2019 года, а может, и ранее. Анализ образцов показал, что это более продвинутая версия VPNFilter, которую предположительно создали те же умельцы (APT28, она же Fancy Bear, Sandworm и Sofacy).

Основными задачами Cyclops Blink являются сбор и слив на сторону информации о зараженном устройстве, а также загрузка и запуск дополнительных файлов. Зловред распространяется через эксплойт, устанавливается в систему под видом обновления прошивки и остается там даже после перезагрузки.

Все известные жертвы — исключительно WatchGuard FireBox, устройства безопасности класса UTM на процессорах PowerPC 32-бит со вшитыми ключами аутентификации HMAC. Примечательно, что все они используют кастомные настройки — внешний доступ к интерфейсу удаленного управления во всех случаях оказался включенным.

Обмен с C2-серверами Cyclops Blink осуществляется с использованием RSA-шифрования. Подробный разбор угрозы выложен отдельным документом (PDF) на сайте британского центра кибербезопасности (National Cyber Security Centre, NCSC).

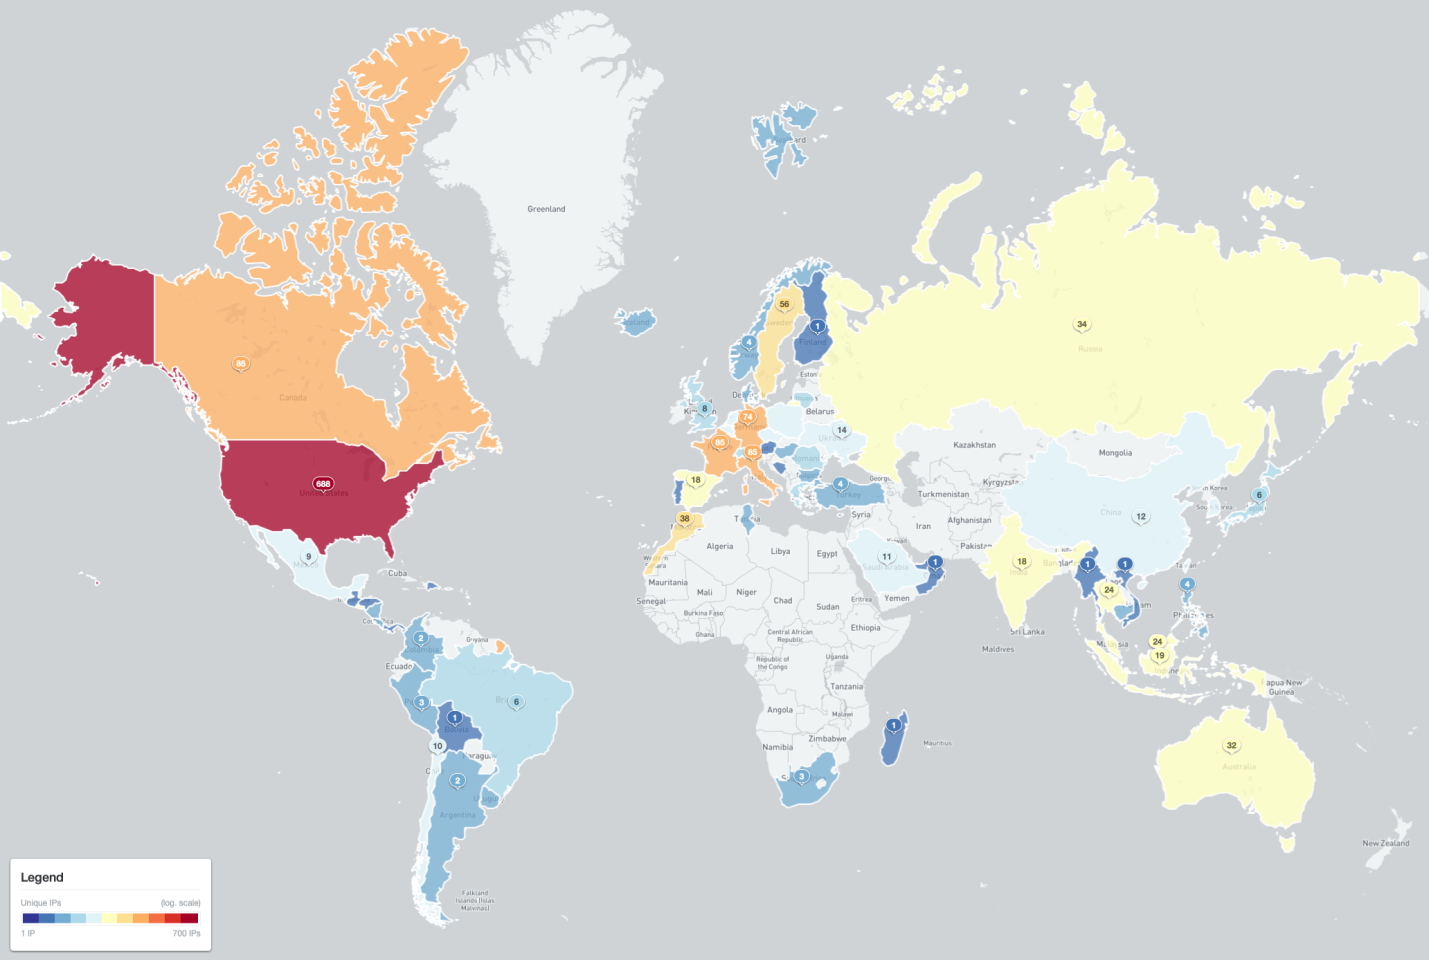
На данный момент наблюдатели из Shadowserver зафиксировали 1573 случая инфицирования в 70 странах (уникальные IP-адреса в 495 различных AS-сетях). Больше половины зараженных устройств находятся в США, Франции, Италии, Канаде или Германии.


Выявлены также 25 командных серверов Cyclops Blink. Они подняты в сетях 25 AS-провайдеров в семи странах (8 в Италии, 6 в США, по 4 в Германии и Франции, по одному в Марокко, Саудовской Аравии и на Кипре).

По данным WatchGuard, данная угроза актуальна для примерно 1% ее устройств. Во избежание неприятностей производитель рекомендует таким пользователям вернуть дефолтные настройки, а в случае заражения незамедлительно сменить все хранящиеся на устройстве пароли.

Подпишитесь на новости

ЦБ будет сообщать ФНС о переводах между физлицами только с 2027 года

Минфин согласился, что Банк России будет сообщать налоговой о гражданах, систематически получающих деньги от других физлиц, только по операциям начиная с 1 января 2027 года. В первоначальной версии поправок норма распространялась на операции, совершенные после 1 января 2026 года.

Об этом замминистра финансов Алексей Сазанов заявил на заседании комитета Госдумы по бюджету и налогам 15 ноября. Слова замминистра приводит «Интерфакс».

На проблему обратил внимание председатель комитета Андрей Макаров: по его словам, в нынешнем виде поправка придает норме обратную силу. Сазанов объяснил, что положение перенесли из законопроекта об обелении экономики, который внесли весной, когда эта дата была актуальна.

«Конечно, сейчас эту норму надо распространять с 1 января 2027 года», — сказал Макаров.

Поправки Минфин внес ко второму чтению законопроекта № 617-9 из бюджетного пакета. Они дополняют статью 85 Налогового кодекса: ЦБ будет передавать в ФНС сведения о гражданах, у которых по счетам видны признаки систематического получения доходов от других людей. Сами признаки, а также форму и периодичность передачи данных определит соглашение ЦБ и ФНС.

Получив такие сведения, налоговая сможет запросить у банка выписки по счетам гражданина. Сейчас выписки по счетам людей без статуса ИП ФНС запрашивает только при взыскании долга, налоговой проверке или истребовании документов.

RSS: Новости на портале Anti-Malware.ru