



Cyclops Blink — наследник VPNFilter, атакующий файрволы WatchGuard

Cyclops Blink — наследник VPNFilter, атакующий файрволы WatchGuard

Cyclops Blink — наследник VPNFilter, атакующий файрволы WatchGuard

Британские и американские спецслужбы опубликовали совместный алерт о ботнете Cyclops Blink, составляющем угрозу для сетевых устройств класса SOHO. Используемый ботоводами модульный Linux-зловред поразил уже более 1,5 тыс. файрволов WatchGuard FireBox в 70 странах и в любой момент может быть переориентирован на другие платформы и прошивки.

По имеющимся данным, вредонос Cyclops Blink объявился в интернете в июле 2019 года, а может, и ранее. Анализ образцов показал, что это более продвинутая версия VPNFilter, которую предположительно создали те же умельцы (APT28, она же Fancy Bear, Sandworm и Sofacy).

Основными задачами Cyclops Blink являются сбор и слив на сторону информации о зараженном устройстве, а также загрузка и запуск дополнительных файлов. Зловред распространяется через эксплойт, устанавливается в систему под видом обновления прошивки и остается там даже после перезагрузки.

Все известные жертвы — исключительно WatchGuard FireBox, устройства безопасности класса UTM на процессорах PowerPC 32-бит со вшитыми ключами аутентификации HMAC. Примечательно, что все они используют кастомные настройки — внешний доступ к интерфейсу удаленного управления во всех случаях оказался включенным.

Обмен с C2-серверами Cyclops Blink осуществляется с использованием RSA-шифрования. Подробный разбор угрозы выложен отдельным документом (PDF) на сайте британского центра кибербезопасности (National Cyber Security Centre, NCSC).

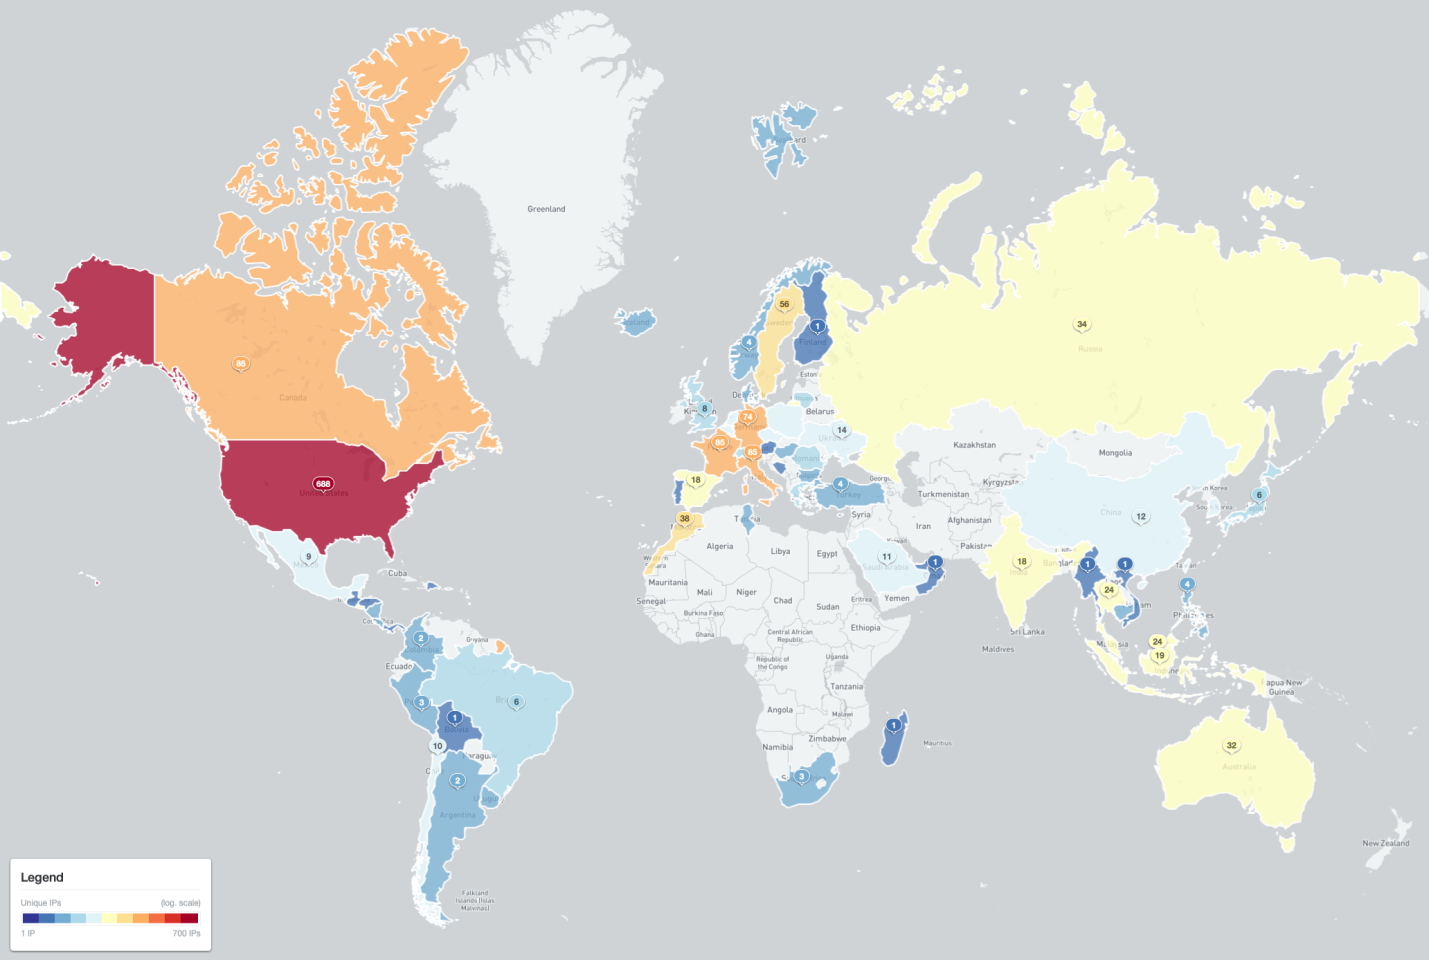
На данный момент наблюдатели из Shadowserver зафиксировали 1573 случая инфицирования в 70 странах (уникальные IP-адреса в 495 различных AS-сетях). Больше половины зараженных устройств находятся в США, Франции, Италии, Канаде или Германии.


Выявлены также 25 командных серверов Cyclops Blink. Они подняты в сетях 25 AS-провайдеров в семи странах (8 в Италии, 6 в США, по 4 в Германии и Франции, по одному в Марокко, Саудовской Аравии и на Кипре).

По данным WatchGuard, данная угроза актуальна для примерно 1% ее устройств. Во избежание неприятностей производитель рекомендует таким пользователям вернуть дефолтные настройки, а в случае заражения незамедлительно сменить все хранящиеся на устройстве пароли.

Подпишитесь на новости

Ideco присвоила ARinteg статус золотого партнёра за совместные проекты

Системный интегратор ARinteg получил статус «Золотой партнёр Ideco» по итогам совместных проектов в области сетевой безопасности. Компании связывают присвоение статуса с объёмом выполненных проектов и компетенциями технической и коммерческой команд интегратора.

В рамках сотрудничества ARinteg поставляет и внедряет межсетевой экран нового поколения Ideco NGFW Novum.

Решение предназначено для защиты сетевого периметра и организации безопасного удалённого доступа. Ещё одно направление совместной работы — переход заказчиков с зарубежных NGFW на продукт Ideco.

Коммерческий директор ARinteg Дмитрий Слободенюк сообщил, что новый статус расширяет возможности интегратора в совместных проектах. Компания рассчитывает предоставлять заказчикам более полную поддержку на всех этапах внедрения: от пилотирования до ввода в эксплуатацию.

Руководитель отдела по работе с партнёрами Ideco Сергей Маркин отметил техническую экспертизу ARinteg. По его словам, вендор заинтересован в партнёрах, способных выполнять масштабные проекты на базе Ideco NGFW в условиях импортозамещения и распространения гибридных инфраструктур.

RSS: Новости на портале Anti-Malware.ru