



Хакеры регистрируют одноразовые аккаунты через заражённые Android-девайсы

Хакеры регистрируют одноразовые аккаунты через заражённые Android-девайсы

Хакеры регистрируют одноразовые аккаунты через заражённые Android-девайсы

Исследователи изучили сервисы для СМС-верификации аккаунтов и выявили масштабную платформу киберпреступников, построенную на ботнете. Последний насчитывал тысячи заражённых мобильных устройств на Android. По словам специалистов, их находка ещё раз подчеркнула недостатки СМС-валидации аккаунтов.

Так называемые PVA-сервисы (phone-verified account), получившие распространение в 2018 году, дают пользователям возможность задействовать альтернативные телефонные номера, с помощью которых можно регистрировать учётные записи на различных сайтах.

Преимущество таких сервисов в том, что они помогают людям обойти верификацию аккаунта по СМС и даже механизмы входа в учётную запись, использующие короткие коды (тоже приходят в СМС-сообщениях).

«Киберпреступники могут использовать такие сервисы для создания верифицированных аккаунтов, а дальше с их помощью осуществлять мошенническую и другую преступную деятельность», — пишут исследователи из Trend Micro.

Собранные специалистами данные показали, что большинство заражённых в этой кампании мобильных устройств находились в Индонезии (47 357), затем шла Россия (16 157), третье место досталось Таиланду (11 196). Также в десятку вошли Индия (8 109), Франция (5 548), Перу (4 915), Марокко (4 822), Южная Африка (4 413), Украина (2 920) и Малайзия (2 779).

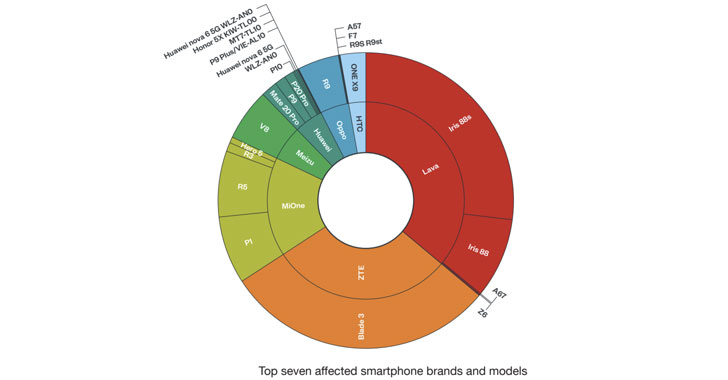
Большая часть затронутых устройств — бюджетные модели Android-смартфонов от таких производителей, как Lava, ZTE, Mione, Meizu, Huawei, Oppo и HTC. Эксперты указали на конкретный сервис smspva[.]net, использующий скомпрометированные девайсы на Android. Вредоносная программа могла проникнуть на эти смартфоны одним из двух способов: через случайно загруженный плохой софт или через предустановленные сомнительные приложения.


В качестве примера одного из подобных вредоносов исследователи привели Guerrilla (plug.dex), который разработан специально для парсинга СМС-сообщений. Этот зловред сверяет полученную из текстовых сообщений информацию с шаблонами, размещёнными на серверах операторов.

Проще говоря, обнаруженный Trend Micro ботнет предоставляет лёгкий доступ к тысячам телефонных номеров в разных странах. Как будут использоваться эти номера — тут уж зависит от фантазии злоумышленников.

StormWall выпустила локальную систему защиты от DDoS-атак

Компания StormWall вывела на российский рынок StormWall Appliance — программное решение для фильтрации DDoS-атак внутри инфраструктуры заказчика. Продукт устанавливается на серверы компании, поэтому сетевой трафик не отправляется во внешнее облако и не покидает периметр.

Такой вариант рассчитан прежде всего на банки, хостинг- и интернет-провайдеров, а также организации с жёсткими требованиями к доступности инфраструктуры и контролю данных.

Решение может работать и в изолированных сетях без доступа в интернет, для этого предусмотрено офлайн-лицензирование с аппаратным ключом. StormWall Appliance фильтрует атаки на уровнях L3–L5 модели OSI.

В список входят объёмные флуды, атаки на TCP-стек, схемы с отражением и усилением трафика, атаки на DNS и игровые протоколы. Разработчик также заявляет обработку атак в TLS- и QUIC-трафике без его расшифровки.

Пакеты обрабатываются с помощью DPDK и собственных алгоритмов StormWall. Продукт можно использовать самостоятельно либо объединить с облачной платформой компании. В гибридном сценарии локальная система отбивает сетевые атаки внутри контура, а облако подключается для защиты приложений на уровне L7.

Развёртывание, по данным разработчика, занимает от одного дня. После установки заказчик может тестировать продукт бесплатно до 30 дней. Стоимость публично не раскрывается: она зависит от активной портовой ёмкости, числа инсталляций и других параметров. Доступны бессрочная и срочная лицензии.

StormWall также предлагает три уровня технической поддержки. В старшем тарифе специалисты центра мониторинга круглосуточно настраивают правила фильтрации, отражают атаки и разбирают инциденты.

Компания объясняет выпуск продукта запросом российских заказчиков, которым облачной защиты недостаточно либо нельзя выводить трафик за пределы собственной сети.

RSS: Новости на портале Anti-Malware.ru