



Хакеры регистрируют одноразовые аккаунты через заражённые Android-девайсы

Хакеры регистрируют одноразовые аккаунты через заражённые Android-девайсы

Хакеры регистрируют одноразовые аккаунты через заражённые Android-девайсы

Исследователи изучили сервисы для СМС-верификации аккаунтов и выявили масштабную платформу киберпреступников, построенную на ботнете. Последний насчитывал тысячи заражённых мобильных устройств на Android. По словам специалистов, их находка ещё раз подчеркнула недостатки СМС-валидации аккаунтов.

Так называемые PVA-сервисы (phone-verified account), получившие распространение в 2018 году, дают пользователям возможность задействовать альтернативные телефонные номера, с помощью которых можно регистрировать учётные записи на различных сайтах.

Преимущество таких сервисов в том, что они помогают людям обойти верификацию аккаунта по СМС и даже механизмы входа в учётную запись, использующие короткие коды (тоже приходят в СМС-сообщениях).

«Киберпреступники могут использовать такие сервисы для создания верифицированных аккаунтов, а дальше с их помощью осуществлять мошенническую и другую преступную деятельность», — пишут исследователи из Trend Micro.

Собранные специалистами данные показали, что большинство заражённых в этой кампании мобильных устройств находились в Индонезии (47 357), затем шла Россия (16 157), третье место досталось Таиланду (11 196). Также в десятку вошли Индия (8 109), Франция (5 548), Перу (4 915), Марокко (4 822), Южная Африка (4 413), Украина (2 920) и Малайзия (2 779).

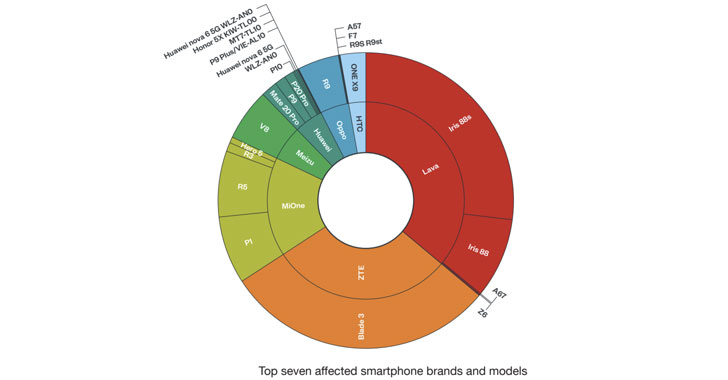
Большая часть затронутых устройств — бюджетные модели Android-смартфонов от таких производителей, как Lava, ZTE, Mione, Meizu, Huawei, Oppo и HTC. Эксперты указали на конкретный сервис smspva[.]net, использующий скомпрометированные девайсы на Android. Вредоносная программа могла проникнуть на эти смартфоны одним из двух способов: через случайно загруженный плохой софт или через предустановленные сомнительные приложения.


В качестве примера одного из подобных вредоносов исследователи привели Guerrilla (plug.dex), который разработан специально для парсинга СМС-сообщений. Этот зловред сверяет полученную из текстовых сообщений информацию с шаблонами, размещёнными на серверах операторов.

Проще говоря, обнаруженный Trend Micro ботнет предоставляет лёгкий доступ к тысячам телефонных номеров в разных странах. Как будут использоваться эти номера — тут уж зависит от фантазии злоумышленников.

Подпишитесь на новости

На SOC Forum обсудили, как ИИ упрощает атаки и меняет работу защиты

ИИ помогает атакующим, но обещать бизнесу дешёвую киберзащиту пока рано. На втором дне SOC Forum 2026 эксперты обсудили, как нейросети снижают требования к навыкам злоумышленников, зачем агентам ограничивать права и почему автоматизация не обязательно сократит расходы на ИБ.

Итоги дискуссий организаторы опубликовали на сайте форума. Мероприятие прошло 27-28 октября в Москве и собрало более 7000 гостей.

По оценке руководителя управления предупреждения внешних киберугроз BI.ZONE Олега Скулкина, ИИ снизил требования к подготовке атакующих почти до нуля. Но есть и обратная сторона: непроверенный сгенерированный код может выдать самих злоумышленников, отметил исследователь Kaspersky Георгий Кучерин.

А привычка искать фишинг по кривому русскому уже подводит: слишком безупречный текст тоже становится поводом насторожиться.

С корпоративными агентами принцип простой: выдали доступ — обеспечьте контроль. Александр Шепилов из ГК «Солар» предложил учитывать каждого агента как отдельную нечеловеческую идентичность в модели угроз и матрице ролей.

Запускаемые им субагенты не должны получать больше полномочий, чем основной. Раздавать цифровым помощникам права на всякий случай — сомнительный подход.

Меняется и архитектура SOC. По словам Александра Кузнецова из «Солара», SIEM перестаёт быть единственным центром аналитики. Переходить к интеллектуальному реагированию он предложил постепенно: выбрать одну операцию, например блокировку IP, определить правила, проверить автоматизацию и только затем подключать ИИ.

С экономией тоже непросто: участники дискуссий допустили рост затрат на квалифицированных специалистов, которым предстоит управлять агентами.

RSS: Новости на портале Anti-Malware.ru