



MyloBot утверждает, что застукал вас на порносайте, требует $2732

MyloBot утверждает, что застукал вас на порносайте, требует $2732

MyloBot утверждает, что застукал вас на порносайте, требует $2732

Анализ новой версии MyloBot, проведенный в ИБ-компании Minerva, показал, что за три года выполняемый в памяти Windows-зловред мало изменился. Он по-прежнему прилагает много усилий, чтобы остаться незамеченным, однако созданный на его основе ботнет используется лишь для шантажа по электронной почте.

Вредонос MyloBot впервые привлек внимание ИБ-экспертов в 2018 году — прежде всего богатым набором средств сокрытия от обнаружения. Обойти антивирусы ему помогает использование техники process hollowing (создание нового экземпляра запущенного процесса в состоянии ожидания и замена легитимного кода в памяти вредоносным).

Эти боты умеют выявлять исполнение под отладчиком, в виртуальной машине и песочнице, отключать встроенный антивирус Microsoft и помощника по обновлению Windows, выжидать две недели перед подключением к C2. Они также не терпят конкуренции и безжалостно прибивают exe-процессы, не связанные с работой ОС.

Датированный 2022 годом образец MyloBot, которого изучили израильтяне, отличается от предшественников отсутствием некоторых антидебаг- и антиВМ-функций, а также видоизмененной схемой внедрения вредоносного кода. Помимо классического process hollowing зловред также применяет еще две техники:

  • APC injection  (использует очередь асинхронного вызова процедур потока для выполнения полезной нагрузки в контексте svchost.exe) и
  • подмену DLL с помощью CreateRemoteThread (при вызове эта функция создает поток в адресном пространстве процесса, в данном случае любого 64-битного или notepad.exe).

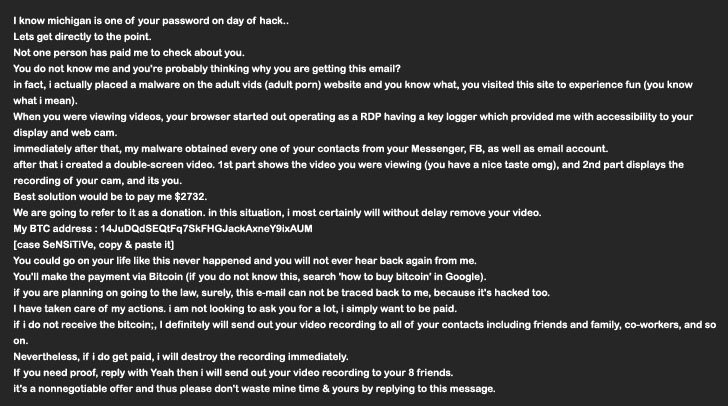
К удивлению аналитиков, цель, которую преследовали операторы столь хитроумного зловреда, оказалась тривиальной: загруженный с C2-сервера финальный пейлоад попытался отослать спам-сообщение с требованием $2732 в биткоинах за уничтожение компромата, которым якобы владеет отправитель.

Автор письма утверждал, что ему удалось заразить компьютер адресата, когда тот зашел на порносайт, и в итоге получить компрометирующие видеозаписи (жертва во время просмотра порноконтента). В случае отказа платить шантажист грозился разослать эти материалы по всем контактам, украденным с помощью вредоноса из Facebook, мессенджера и email.


Анализ также показал, что MyloBot сохранил способность загружать и другие, дополнительные файлы. Видимо, ботоводы решили обеспечить себе бэкдор на случай продолжения атаки.

Подпишитесь на новости

Четыре VPN-стенда показали разные сроки работы до сетевых ограничений

Автор Хабра под ником PXI опубликовал результаты частного эксперимента с четырьмя VPN-стендами на протоколе VLESS. Он сравнил, как долго работают подключения с REALITY и Self-SNI TLS, напрямую и через промежуточный сервер в России.

Согласно публикации, стенд с REALITY и промежуточным сервером проработал четыре месяца, после чего автор отключил его сам.

Прямое подключение с REALITY попало под ограничения примерно через три месяца. Два стенда с Self-SNI TLS оказались недоступны через восемь и три дня соответственно.

В отдельных случаях доступность IP-адресов впоследствии восстанавливалась. Автор предполагает, что ограничения могли затрагивать как конкретный сервер, так и соседние адреса в подсети. Достоверно установить механизм блокировки по этим наблюдениям не удалось.


Убедительных доказательств активного зондирования серверов эксперимент также не дал. В журнале одного стенда обнаружился необычный HTTP-запрос, однако установить адрес отправителя автор не смог из-за неполного логирования.

PXI связывает обнаружение туннелей с анализом метаданных: размерами пакетов, интервалами между ними, продолжительностью соединений и соотношением входящего и исходящего трафика. Применение машинного обучения и конкретные правила работы DPI в исследовании не подтверждены.

Выборка ограничена четырьмя серверами у одного хостинг-провайдера. Стенды отличались объёмом трафика, транспортами и временем эксплуатации, поэтому результаты не позволяют однозначно объяснить причины ограничений или доказать преимущество одной конфигурации.

RSS: Новости на портале Anti-Malware.ru