



Поддельные установщики Windows 11 приносят с собой вредонос RedLine

Поддельные установщики Windows 11 приносят с собой вредонос RedLine

Поддельные установщики Windows 11 приносят с собой вредонос RedLine

Киберпреступники начали использовать фейковые установщики Windows 11, чтобы приманить желающих обновиться пользователей предыдущей версии операционной системы — Windows 10. На деле жертвы получают на компьютер вредоносную программу RedLine, похищающую их данные.

Кампания операторов RedLine стартовала сразу после того, как Microsoft объявила о стадии широкого внедрения Windows 11. Причём заметно, что злоумышленники хорошо подготовились и просто ждали подходящего момента.

RedLine в настоящее время держит лидерство среди похищающих информацию зловредов. Его интересуют пароли, cookies, данные банковских карт и криптовалютные кошельки. Например, на октябрь 2021 года RedLine был основным поставщиком украденных сведений на форумы дарквеба.

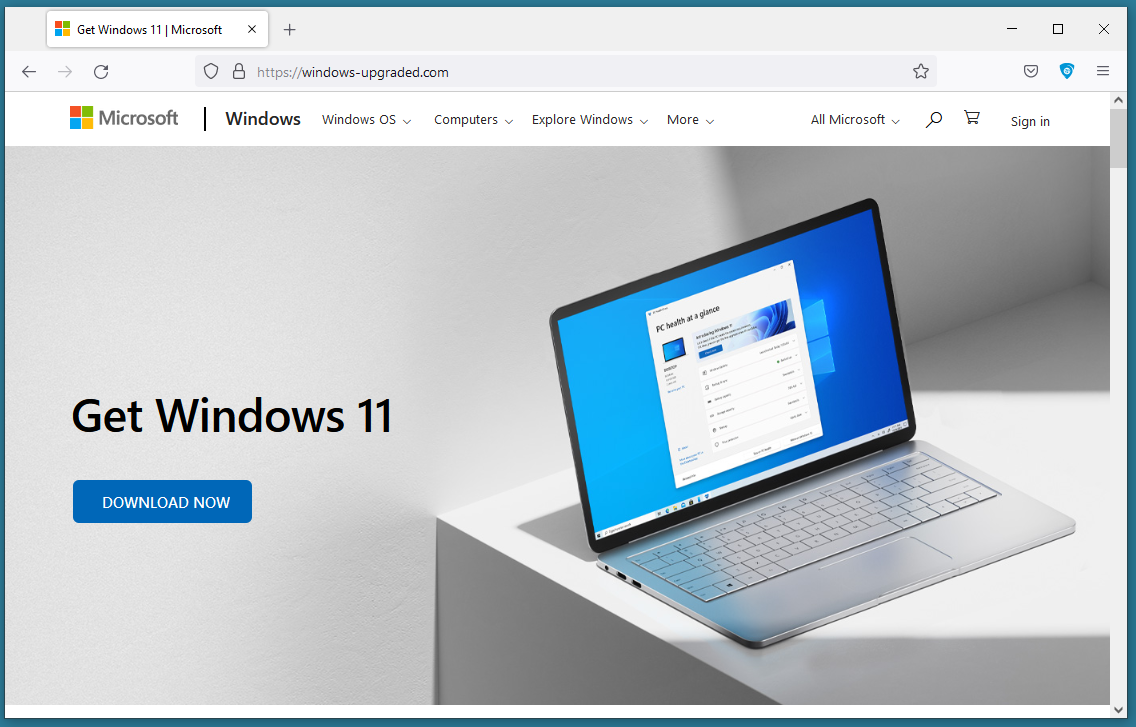
Как выяснили исследователи из HP, атакующие используют в кампании с виду легитимный домен «windows-upgraded.com». Сам веб-ресурс выглядит как официальный сайт Microsoft, на котором размещена кнопка «Скачать сейчас». Если пользователь нажмёт на эту кнопку, на компьютер загрузится ZIP-архив с именем «Windows11InstallationAssistant.zip» и размером 1,5 МБ.


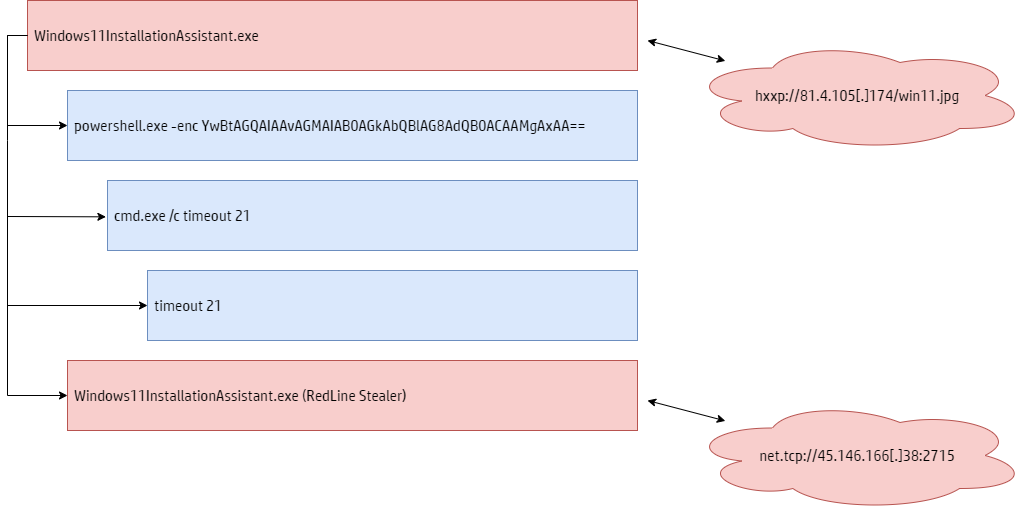
При открытии архив создаёт директорию весом 753 МБ, что демонстрирует впечатляющую степень сжатия — 99,8%. Как только пользователь запустит исполняемый файл из этой папки, автоматом активируется PowerShell-процесс с зашифрованным аргументом. Далее стартует cmd.exe и идёт чтение некоего файла .jpg, хранящегося на удалённом сервере.

Этот файл содержит библиотеку DLL с контентом, выстроенным в обратном порядке. Эксперты считают, что злоумышленники используют этот приём для ухода от детектирования и анализа. В конечной фазе заражения загружается DLL-файл, представляющий собой сам RedLine.

Вредоносная программа соединяется с командным сервером через TCP и получает инструкции. Специалисты советуют быть крайне внимательными при скачивании образов Windows 11 или соответствующего апгрейда. Всегда лучше довериться официальной процедуре обновления.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru