



Поддельные установщики Windows 11 приносят с собой вредонос RedLine

Поддельные установщики Windows 11 приносят с собой вредонос RedLine

Поддельные установщики Windows 11 приносят с собой вредонос RedLine

Киберпреступники начали использовать фейковые установщики Windows 11, чтобы приманить желающих обновиться пользователей предыдущей версии операционной системы — Windows 10. На деле жертвы получают на компьютер вредоносную программу RedLine, похищающую их данные.

Кампания операторов RedLine стартовала сразу после того, как Microsoft объявила о стадии широкого внедрения Windows 11. Причём заметно, что злоумышленники хорошо подготовились и просто ждали подходящего момента.

RedLine в настоящее время держит лидерство среди похищающих информацию зловредов. Его интересуют пароли, cookies, данные банковских карт и криптовалютные кошельки. Например, на октябрь 2021 года RedLine был основным поставщиком украденных сведений на форумы дарквеба.

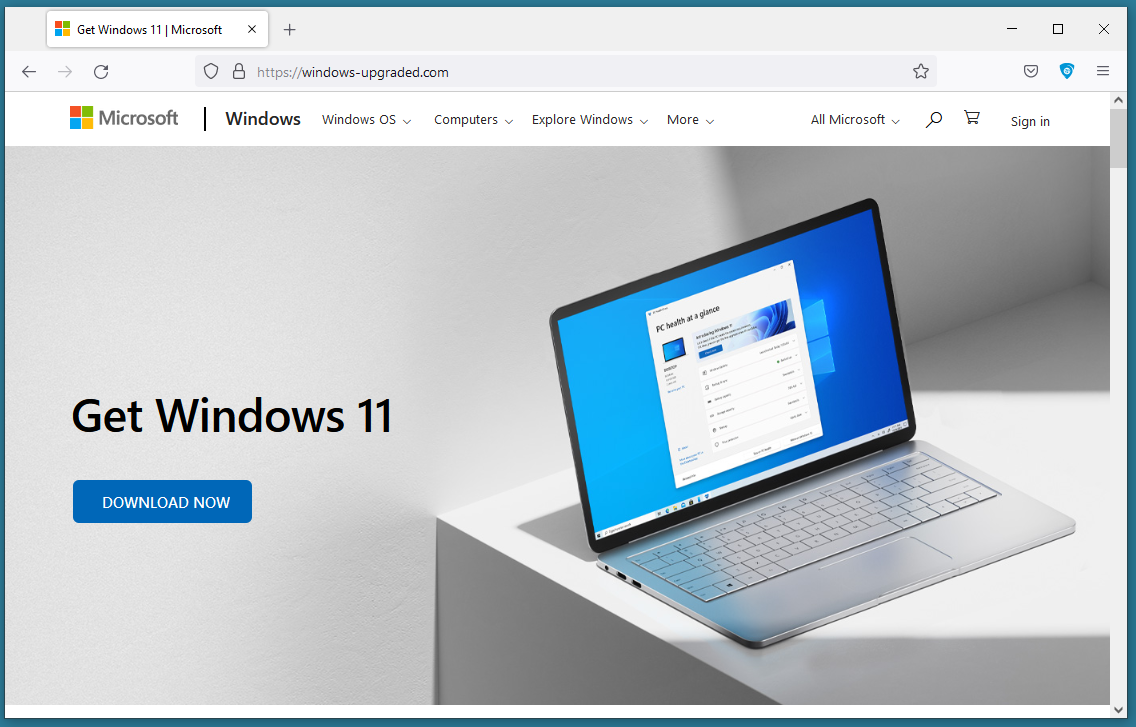
Как выяснили исследователи из HP, атакующие используют в кампании с виду легитимный домен «windows-upgraded.com». Сам веб-ресурс выглядит как официальный сайт Microsoft, на котором размещена кнопка «Скачать сейчас». Если пользователь нажмёт на эту кнопку, на компьютер загрузится ZIP-архив с именем «Windows11InstallationAssistant.zip» и размером 1,5 МБ.


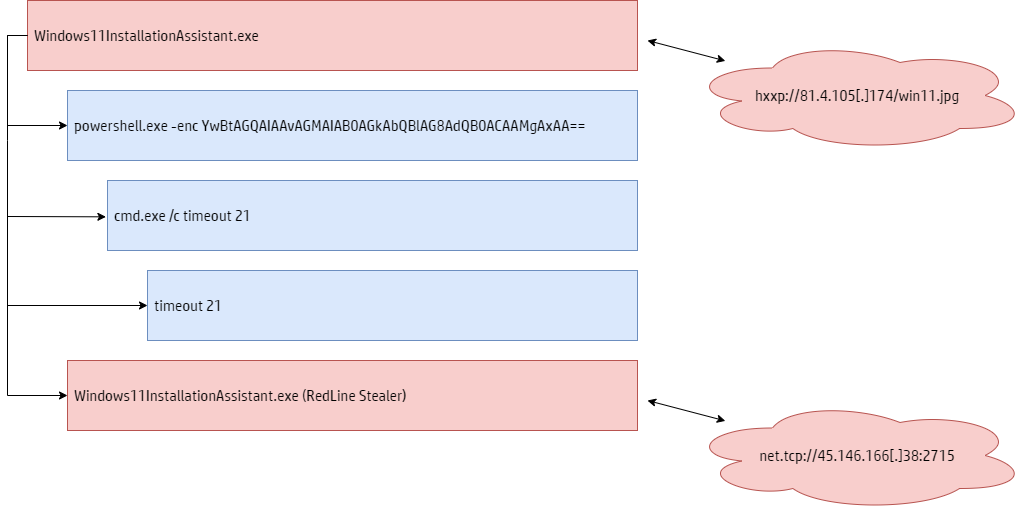
При открытии архив создаёт директорию весом 753 МБ, что демонстрирует впечатляющую степень сжатия — 99,8%. Как только пользователь запустит исполняемый файл из этой папки, автоматом активируется PowerShell-процесс с зашифрованным аргументом. Далее стартует cmd.exe и идёт чтение некоего файла .jpg, хранящегося на удалённом сервере.

Этот файл содержит библиотеку DLL с контентом, выстроенным в обратном порядке. Эксперты считают, что злоумышленники используют этот приём для ухода от детектирования и анализа. В конечной фазе заражения загружается DLL-файл, представляющий собой сам RedLine.

Вредоносная программа соединяется с командным сервером через TCP и получает инструкции. Специалисты советуют быть крайне внимательными при скачивании образов Windows 11 или соответствующего апгрейда. Всегда лучше довериться официальной процедуре обновления.

Подпишитесь на новости

Сбер подтвердил атаку на дата-центр: банк сообщает о штатной работе систем

Сбербанк подтвердил атаку на свой дата-центр. По заявлению первого зампреда правления Александра Ведяхина, все системы банка работают в штатном режиме, сотрудники не пострадали.

Комментарий руководителя получил РБК от пресс-службы компании. Ранее СМИ сообщали об ударе по центру обработки данных Сбера в Балаково Саратовской области.

Банк подтвердил сам факт атаки, но в приведенном комментарии не раскрыл характер и масштаб возможных повреждений. Заявленная штатная работа систем также не позволяет судить о состоянии отдельной площадки.

Губернатор Саратовской области Роман Бусаргин утром сообщил об атаке на регион и гибели одного человека. При этом связывать погибшего именно с дата-центром по представленным сведениям нельзя. Сбер отдельно заявил, что среди его сотрудников пострадавших нет.

Для клиентов главный практический факт сейчас — банк не сообщает о перебоях. По его заявлению, системы продолжают работать штатно после атаки.

Подробностей о последствиях для самой площадки пока мало. Поэтому делать выводы о том, что объект не получил повреждений или что именно обеспечило непрерывность работы, преждевременно.

RSS: Новости на портале Anti-Malware.ru