



Киберпреступники выбирают Telegram для продажи украденных аккаунтов

Киберпреступники выбирают Telegram для продажи украденных аккаунтов

Киберпреступники выбирают Telegram для продажи украденных аккаунтов

Киберпреступники продолжают использовать популярный мессенджер Telegram для продажи скомпрометированной финансовой информации. О создании подобных нелегальных каналов сообщили в отчёте специалисты Cybersixgill.

Поскольку Telegram обслуживает более 500 млн активных пользователей, интерес злоумышленников легко можно объяснить. В данном случае на руку преступникам играет довольно свободная модерация на платформе, которая блокирует исключительно экстремистский контент.

Более того, создать Telegram-канал, продающий украденные данные, горазо легче, чем поднимать для этих целей целый сайт в дарквебе. Такой подход ещё и дешевле, поскольку затраты на привлечение потенциальных покупателей минимальны.

Ещё один аргумент в пользу Telegram — он безопаснее для киберпреступников, поскольку созданные каналы труднее отследить и привязать к конкретным личностям администраторов.

В отчёте Cybersixgill исследователи подчёркивают, что использование мессенджера злоумышленниками представляет серьёзную проблему. Специалисты проанализировали выставленные на продажу данные и пришли к выводу, что киберпреступники продолжают стабильно использовать Telegram.

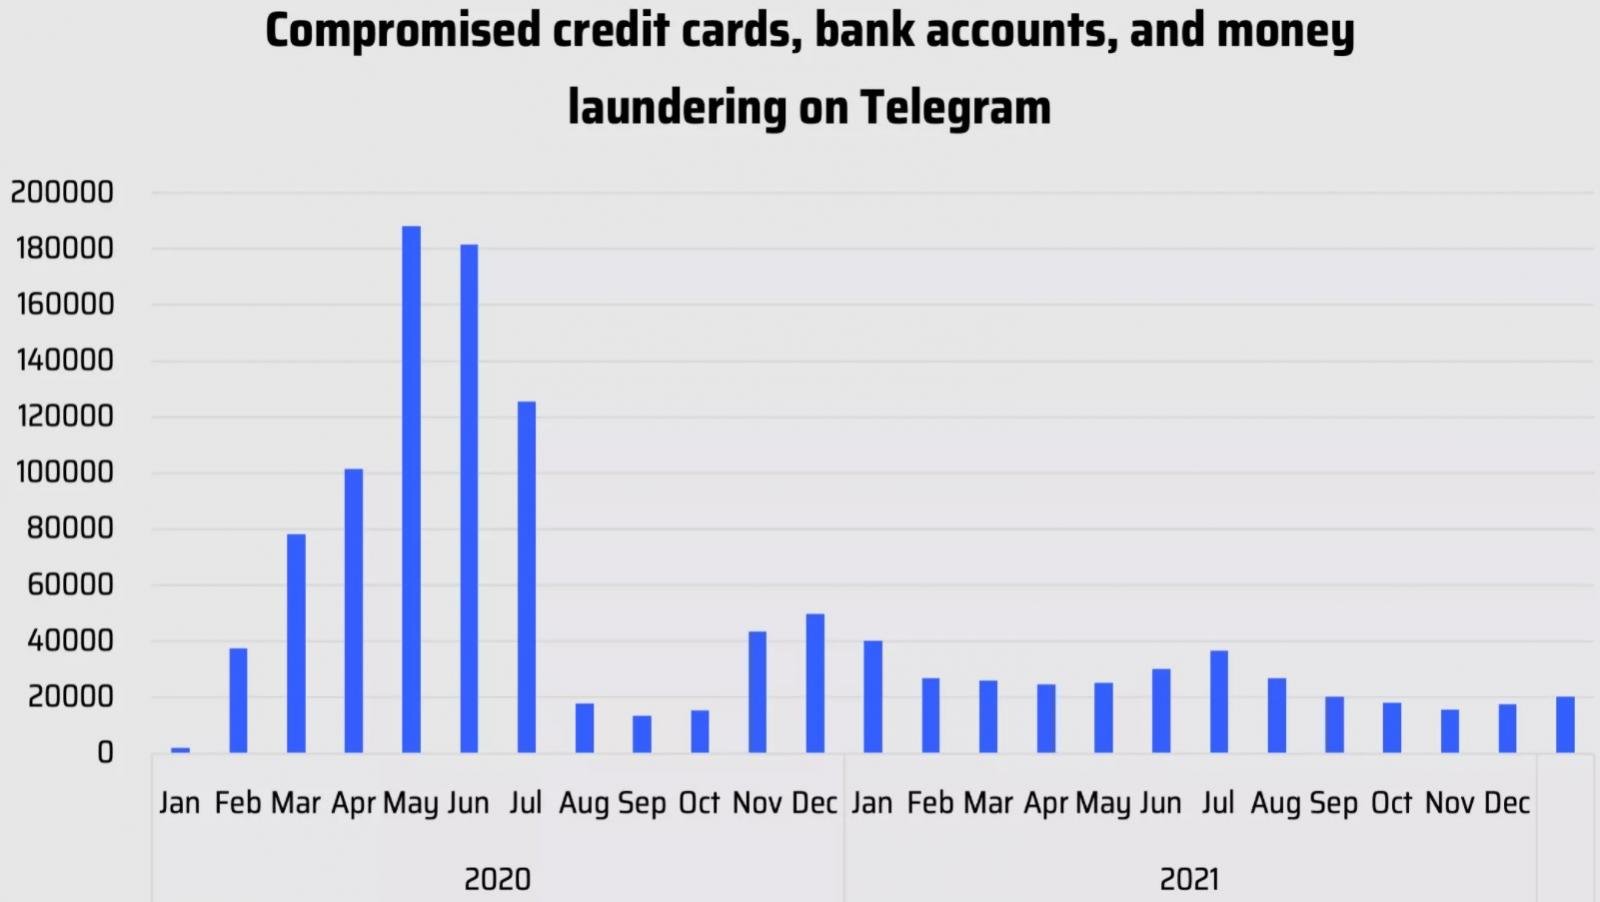
Стоит отметить, что в опубликованной Cybersixgill инфографике виден и спад активности мошенников в мессенджере. Судя по всему, пик пришёлся на май и июнь 2020 года, после чего продажа украденных данных в каналах просела:


Эксперты Cybersixgill связывают скачок с множеством выданных в период пандемии банковских карт. Также ключевую роль мог играть фактор снижения активности кардеров и перенос фокуса киберпреступников на атаки программ-вымогателей.

Цены на данные банковских карт варьируются от 10 до 1500 долларов за одну карту. Конечная цифра будет зависеть от баланса, «свежести» сведений и кредитной организации, выпустившей карту.

Подпишитесь на новости

Бэкдор MacSync научился получать команды через публичные календари iCloud

Создатели вредоносной программы MacSync нашли новое применение iCloud Calendar: теперь публичные события сервиса помогают доставлять команды и следующие компоненты атаки на компьютеры с macOS. Корпоративный календарь, говорите? У киберпреступников там своя повестка.

Как выяснили эксперты «Лаборатории Касперского», загрузчик скачивает данные публичного события и отправляет их прямо в командную оболочку zsh.

Большая часть текста вызывает ошибки, зато команда, спрятанная после строки DESCRIPTION:, успешно запускается и загружает из iCloud архив с очередным вредоносным приложением.

MacSync распространяется через ClickFix-атаки, пиратский софт и поддельные приложения. В одной из обнаруженных кампаний зловред изображал несуществующий криптокошелёк Toria, для которого злоумышленники создали отдельный сайт и даже устроили рекламу в соцсетях.

Сам стилер собирает историю браузера, файлы cookie, сохранённые пароли, данные криптовалютных кошельков, Telegram и Keychain. В его список покупок также попали конфигурации SSH, AWS, Kubernetes и Git, история команд Zsh и Bash, сведения об устройстве и другие полезные разработчикам секреты.


Новая версия получила отдельный бэкдор на Objective-C, который маскируется под Finder. Он закрепляется через LaunchAgent, файл .zshrc и глобальные Git-хуки, а заодно завершает процессы уведомлений macOS, чтобы система не задавала владельцу лишних вопросов.

Бэкдор умеет запускать полученные с управляющего сервера AppleScript-команды, похищать файлы и заменять расширения браузера. Особенно интересно выглядит возможность подменить установленное приложение аппаратного кошелька Ledger версией от злоумышленников.

Присутствует и загадочная команда live_browser, назначение которой исследователям пока установить не удалось. Пользователям советуют не выполнять найденные в интернете команды, не устанавливать DMG-файлы с сомнительных сайтов и внимательно относиться к запросам пароля администратора.

RSS: Новости на портале Anti-Malware.ru