



Эксперты разработали систему для решения CAPTCHA на сайтах дарквеба

Эксперты разработали систему для решения CAPTCHA на сайтах дарквеба

Эксперты разработали систему для решения CAPTCHA на сайтах дарквеба

Команда исследователей из университетов Аризоны, Джорджии и Флориды представили основанную на машинном обучении систему для решения тестов CAPTCHA. По словам экспертов, их разработка способна обойти 94,4% CAPTCHA на сайтах в дарквебе.

Этот «решатель» специалисты создали с конкретной целью: упростить сбор данных киберразведки, который сейчас требует участия человека для решения CAPTCHA вручную.

Как известно, определённые сайты используют «капчу», чтобы отличить реальных пользователей от ботов. В дарквебе эта технология особенно актуальна, поскольку веб-ресурсам «тёмной сети» необходимо постоянно защищать себя от DDoS-атак.

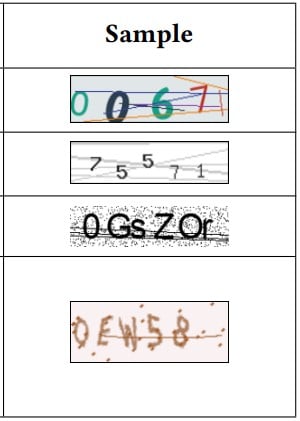
Есть мнение, что качественная CAPTCHA может создать достаточный барьер, чтобы сдержать ботов конкурентов. Причём каждая площадка использует свою капчу, что затрудняет создание единого инструмента для их обхода.

Именно поэтому сбор важных данных в дарквебе представляет определённую сложность для специалистов по кибербезопасности и при этом ещё обходится дорого — для решения капчи приходится использовать сотрудников.

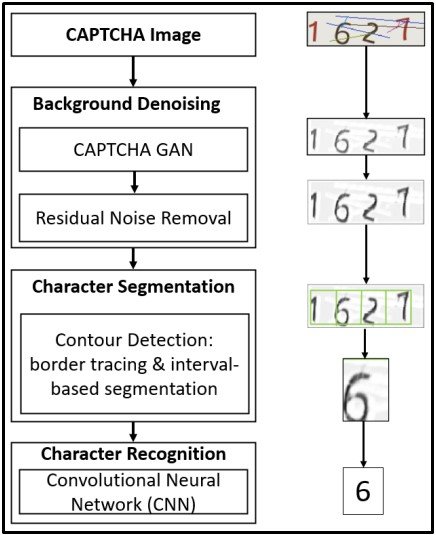
Чтобы облегчить жизнь исследователям, эксперты разработали систему (PDF), обрабатывающую растровые изображения. Эта система может отличить буквы от цифр, попеременно сравнивая их. Таким образом, размер CAPTCHA никак не повлияет на новый «решатель».


Система использует образцы капчи из многих регионов, чтобы учиться отличать мелкие детали: линии и края. В результате разработку не проведёшь изменением размера шрифта, цвета и даже поворотом символов.


Авторы солвера выложили его на GitHub, поэтому существует риск использования новой системы и в киберпреступных целях.

Подпишитесь на новости

Фальшивая декларация ЕС: у россиян выманивают сканы загранпаспортов

Собрали документы, получили шенгенскую визу и уже мысленно гуляете по Парижу? Мошенники решили добавить в маршрут обязательную остановку — фишинговый сайт. Эксперты «Лаборатории Касперского» обнаружили схему, нацеленную на россиян, планирующих поездки в Европу.

Туристам рассылают письма якобы от управления ЕС по миграции и требуют за пять рабочих дней до въезда заполнить цифровую миграционную декларацию.

Для пущей убедительности аферисты прикрываются реальной системой пограничного контроля EES. В письме пугают дополнительными проверками и даже временным отказом во въезде, а затем отправляют на поддельный официальный портал.


Фальшивка сделана не на коленке: символика Евросоюза, аккуратный дизайн и сразу пять языков: русский, английский, турецкий, китайский и испанский. На сайте предлагают указать личные данные, даты поездки, информацию о сопровождающих и загрузить скан загранпаспорта.

Полный набор, чтобы затем устроить жертве персональный спектакль по телефону и попробовать выманить деньги или дополнительные сведения.

В Kaspersky допускают, что рассылка может быть адресной, а электронные адреса туристов злоумышленники получают из утечек баз отелей и сервисов бронирования.

Главное: EES не требует от путешественников предварительной онлайн-регистрации. Поэтому любые внезапные декларации нужно проверять на сайтах консульств и визовых центров.

RSS: Новости на портале Anti-Malware.ru