



Шифровальщик AvosLocker тоже перешёл на Linux, атакует серверы VMware ESXi

Шифровальщик AvosLocker тоже перешёл на Linux, атакует серверы VMware ESXi

Шифровальщик AvosLocker тоже перешёл на Linux, атакует серверы VMware ESXi

Авторы программы-вымогателя AvosLocker в последних версиях вредоноса добавили поддержку систем Linux, став таким образом в один ряд с PYSA, RansomExx и Tycoon. Основной целью шифровальщика являются виртуальные машины VMware ESXi.

О Linux-версии AvosLocker сообщил Кристиан Бик, ведущий исследователь в области кибербезопасности из McAfee Enterprise. Полный список организаций, атакованных этим вариантов вымогателя, пока не удалось получить, однако изданию BleepingComputer известна как минимум одна жертва, у которой злоумышленники затребовали выкуп в размере одного миллиона долларов.

Несколько месяцев назад операторы AvosLocker запустили рекламную кампанию по продвижению новых версий своей вредоносной программы: Avos2 (для систем Windows) и AvosLinux. Примечательно, что киберпреступники просили своих партнёров не атаковать страны постсоветского пространства и СНГ.

«Новые варианты вымогателя — avos2 / avoslinux — обладают лучшими показателями в обеих системах. В сравнении с конкурентами наша программа предлагает отличную производительность и высокие показатели шифрования», — так продвигали своё детище злоумышленники.

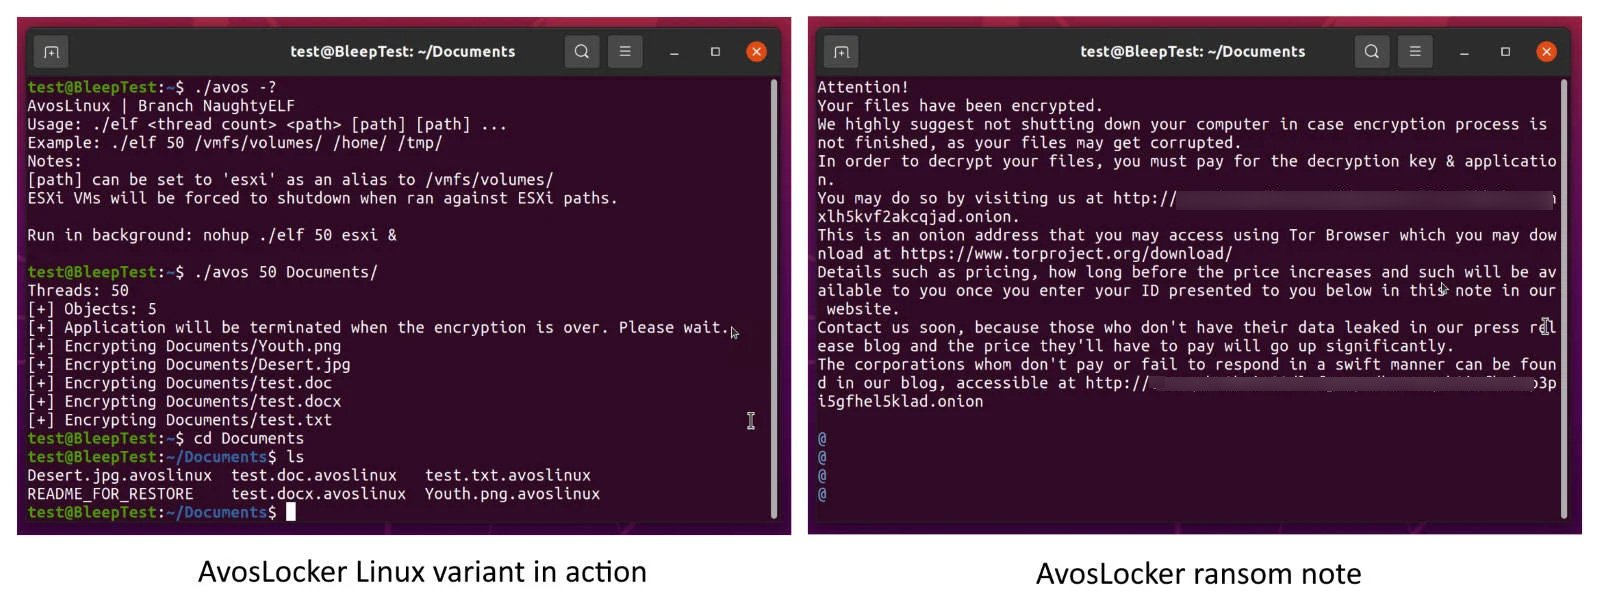
Как только AvosLocker запускается в системе Linux, он сразу завершает работу всех ESXi-машин на сервере. Для этого используется следующая команда:

esxcli --formatter=csv --format-param=fields=="WorldID,DisplayName" vm process list | tail -n +2 | awk -F $',' '{system("esxcli vm process kill --type=force --world-id=" $1)}’

Далее вымогатель шифрует файлы и добавляет к ним расширение .avoslinux, параллельно копируя на диск записку с требованиями выкупа. В ней злоумышленники предупреждают жертву, что выключать компьютер не стоит, поскольку это может привести к повреждению пострадавших файлов. Также администратор должен посетить сайт в «луковой» сети, чтобы узнать подробности оплаты.


Напомним, что в октябре прошлого года мы рассказывали об атаках шифровальщика RansomEXX, который грозил Linux повреждением файлов. А в сентябре стало известно, что вымогатель PYSA перепрофилировался на атаки систем Linux.

Подпишитесь на новости

ЦОД судного дня предложили разместить в Арктике

У отработанных арктических шахт может появиться новая специальность — хранить данные вместо полезных ископаемых. Такие подземные сооружения предложили использовать для ЦОДа судного дня, который поможет восстанавливать сервисы при потере основной инфраструктуры.

Идею в разговоре с РИА Новости озвучил координатор экспертного совета проектного офиса развития Арктики, доцент РАНХиГС Александр Воротников. Среди потенциальных площадок он выделил шахты Воркуты.

По мнению эксперта, под землей можно размещать не только резервные, но и основные дата-центры. В частности, они могли бы обслуживать задачи Северного морского пути — помогать отслеживать и контролировать обстановку.

Еще один аргумент Воротникова — арктический холод, который способен сократить эксплуатационные расходы.

Поводом для обсуждения стало заявление зампреда правления «Ростелекома» Валерия Ермакова о необходимости резервной площадки судного дня — места, откуда можно восстановить работу сервисов, если основные мощности станут недоступны.

В приведённом сообщении нет ни выбранной шахты, ни бюджета, ни сроков строительства. Пригодность конкретных объектов ещё предстоит оценить.

RSS: Новости на портале Anti-Malware.ru