



Новый спам на сайтах: ссылки на Excel XLL загружают инфостилера RedLine

Новый спам на сайтах: ссылки на Excel XLL загружают инфостилера RedLine

Новый спам на сайтах: ссылки на Excel XLL загружают инфостилера RedLine

В рамках текущей киберкампании спамеры используют формы обратной связи на сайтах и обсуждение на форумах для распространения вредоносных ссылок. При открытии файла Excel XLL на Windows-машину загружается троянская программа RedLine, предназначенная для кражи конфиденциальной информации из приложений.

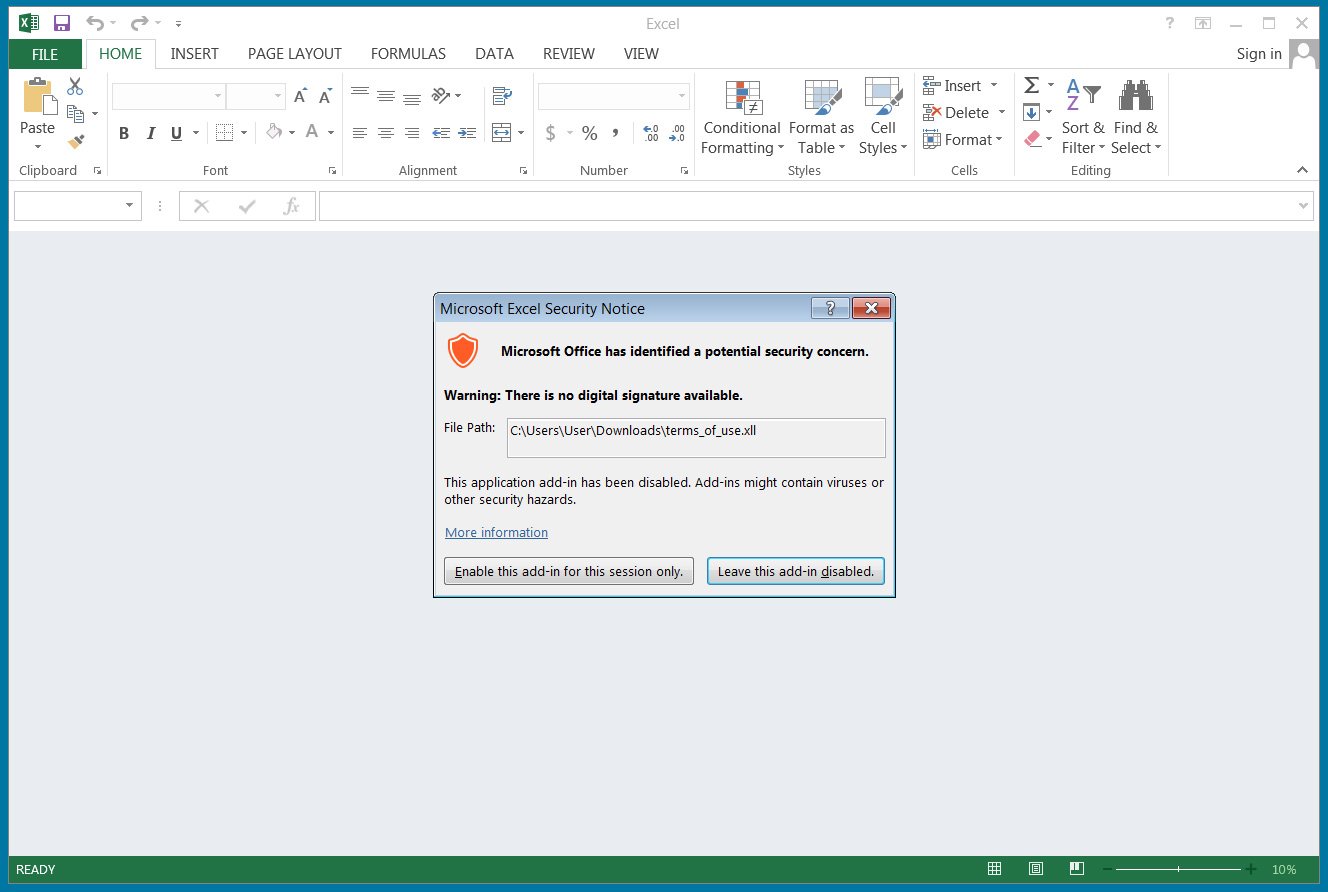
За последние две недели контактные формы BleepingComputer неоднократно использовались для отправки мошеннических сообщений с предложением продать рекламное место, ознакомиться с деталями платежа или порядком получения подарочной карты. Указанная ссылка ведет на страницу загрузки, отдающую файл XLL — расширение для Excel, позволяющее создавать высокопроизводительные функции.

Эта DLL-библиотека содержит функцию xlAutoOpen, которую Microsoft Excel выполняет при активации XLL.


Тестирование в лабораторных условиях показало, что загрузка DLL в данном случае происходит некорректно. Исследователям пришлось запускать процесс вручную — в Windows это можно сделать с помощью regsvr32.exe или rundll32.exe.

Как оказалось, авторы атаки используют файлы Excel XLL для доставки бинарников RedLine, загружаемых со стороннего сайта. Вредоносный код сохраняется в системе как %UserProfile%\JavaBridge32.exe, прописывается в реестре на автозапуск и начинает воровать информацию из браузеров, мессенджеров, FTP-, VPN- и почтовых клиентов.

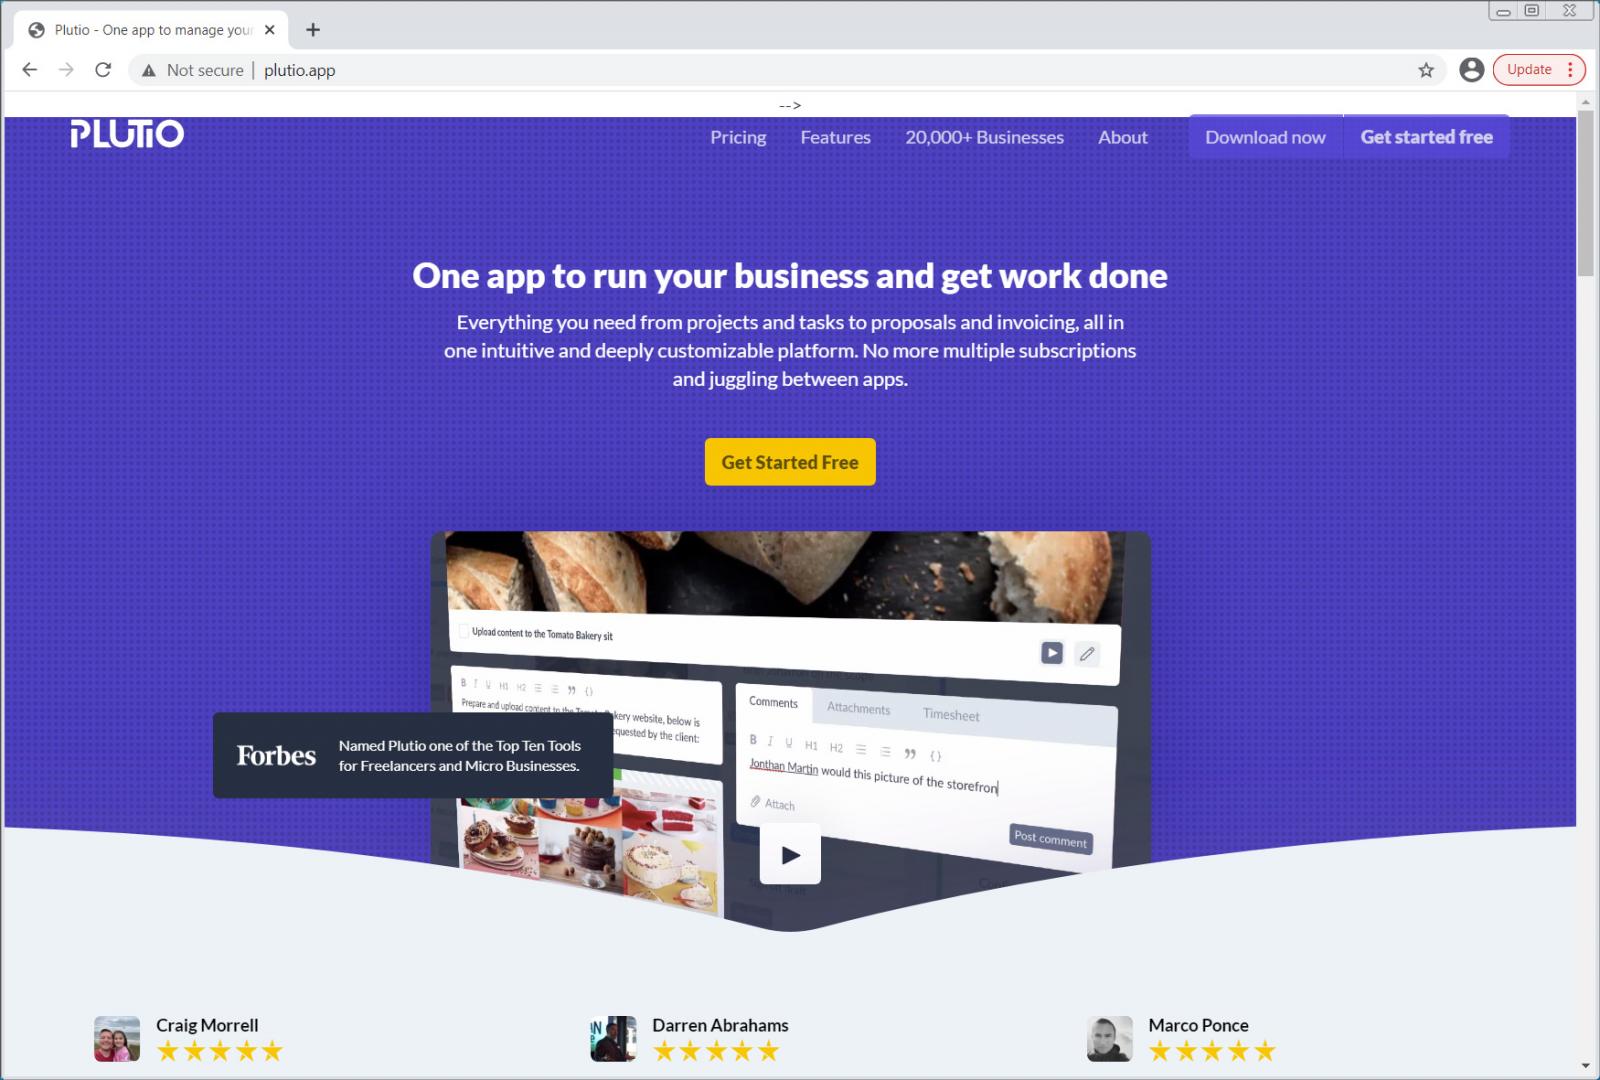
Для раздачи вредоносных Excel XLL злоумышленники использовали в основном Google Диск. Одна из приманок — бесплатный доступ к бизнес-платформе Plutio — вела на специально созданный поддельный сайт провайдера.

Подпишитесь на новости

Разработчик Telegram предложил увольнять тех, кто пишет код без ИИ

Разработчик официального клиента Telegram для macOS Майк заявил, что 99,9% кода клиентов мессенджера теперь пишет искусственный интеллект. А программистов, которые продолжают работать вручную, он предложил увольнять.

Свою позицию Майк изложил в обсуждении в Telegram. В качестве примера он привёл сайт gram.org: по его словам, проект создали с помощью ИИ за один день.

Идея понравилась Павлу Дурову, который предоставил домен. Ещё один заявленный результат — адаптация iOS-клиента Telegram под складной iPhone Duo за одну ночь с помощью Claude.

По словам Майка, клиентский код теперь пишут даже дизайнеры, а его отношение к ИИ разделяют 80-90% разработчиков Telegram. Однако участники обсуждения спросили о качестве и безопасности.

Разработчик ответил, что уязвимости тоже ищет и исправляет ИИ, а получающийся код, по его оценке, качественнее написанного людьми. Удобная конструкция: нейросеть написала, нейросеть проверила. Но сравнительных результатов проверки безопасности в публикации нет.

Майк также анонсировал открытие GitHub-репозитория с исходниками клиента для macOS, куда желающие смогут предлагать изменения. Прежний репозиторий не обновлялся больше года.

RSS: Новости на портале Anti-Malware.ru