



Новый спам на сайтах: ссылки на Excel XLL загружают инфостилера RedLine

Новый спам на сайтах: ссылки на Excel XLL загружают инфостилера RedLine

Новый спам на сайтах: ссылки на Excel XLL загружают инфостилера RedLine

В рамках текущей киберкампании спамеры используют формы обратной связи на сайтах и обсуждение на форумах для распространения вредоносных ссылок. При открытии файла Excel XLL на Windows-машину загружается троянская программа RedLine, предназначенная для кражи конфиденциальной информации из приложений.

За последние две недели контактные формы BleepingComputer неоднократно использовались для отправки мошеннических сообщений с предложением продать рекламное место, ознакомиться с деталями платежа или порядком получения подарочной карты. Указанная ссылка ведет на страницу загрузки, отдающую файл XLL — расширение для Excel, позволяющее создавать высокопроизводительные функции.

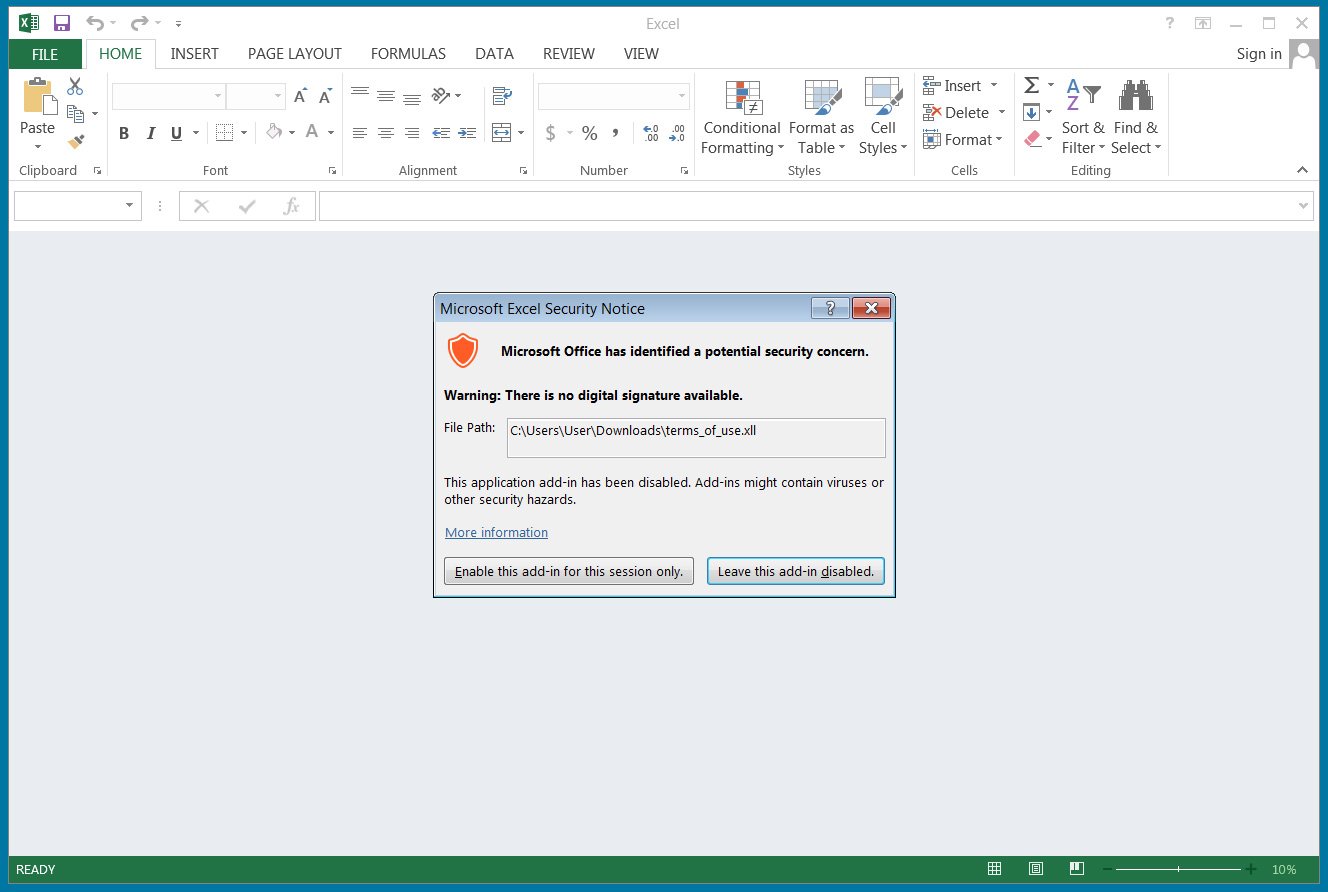
Эта DLL-библиотека содержит функцию xlAutoOpen, которую Microsoft Excel выполняет при активации XLL.


Тестирование в лабораторных условиях показало, что загрузка DLL в данном случае происходит некорректно. Исследователям пришлось запускать процесс вручную — в Windows это можно сделать с помощью regsvr32.exe или rundll32.exe.

Как оказалось, авторы атаки используют файлы Excel XLL для доставки бинарников RedLine, загружаемых со стороннего сайта. Вредоносный код сохраняется в системе как %UserProfile%\JavaBridge32.exe, прописывается в реестре на автозапуск и начинает воровать информацию из браузеров, мессенджеров, FTP-, VPN- и почтовых клиентов.

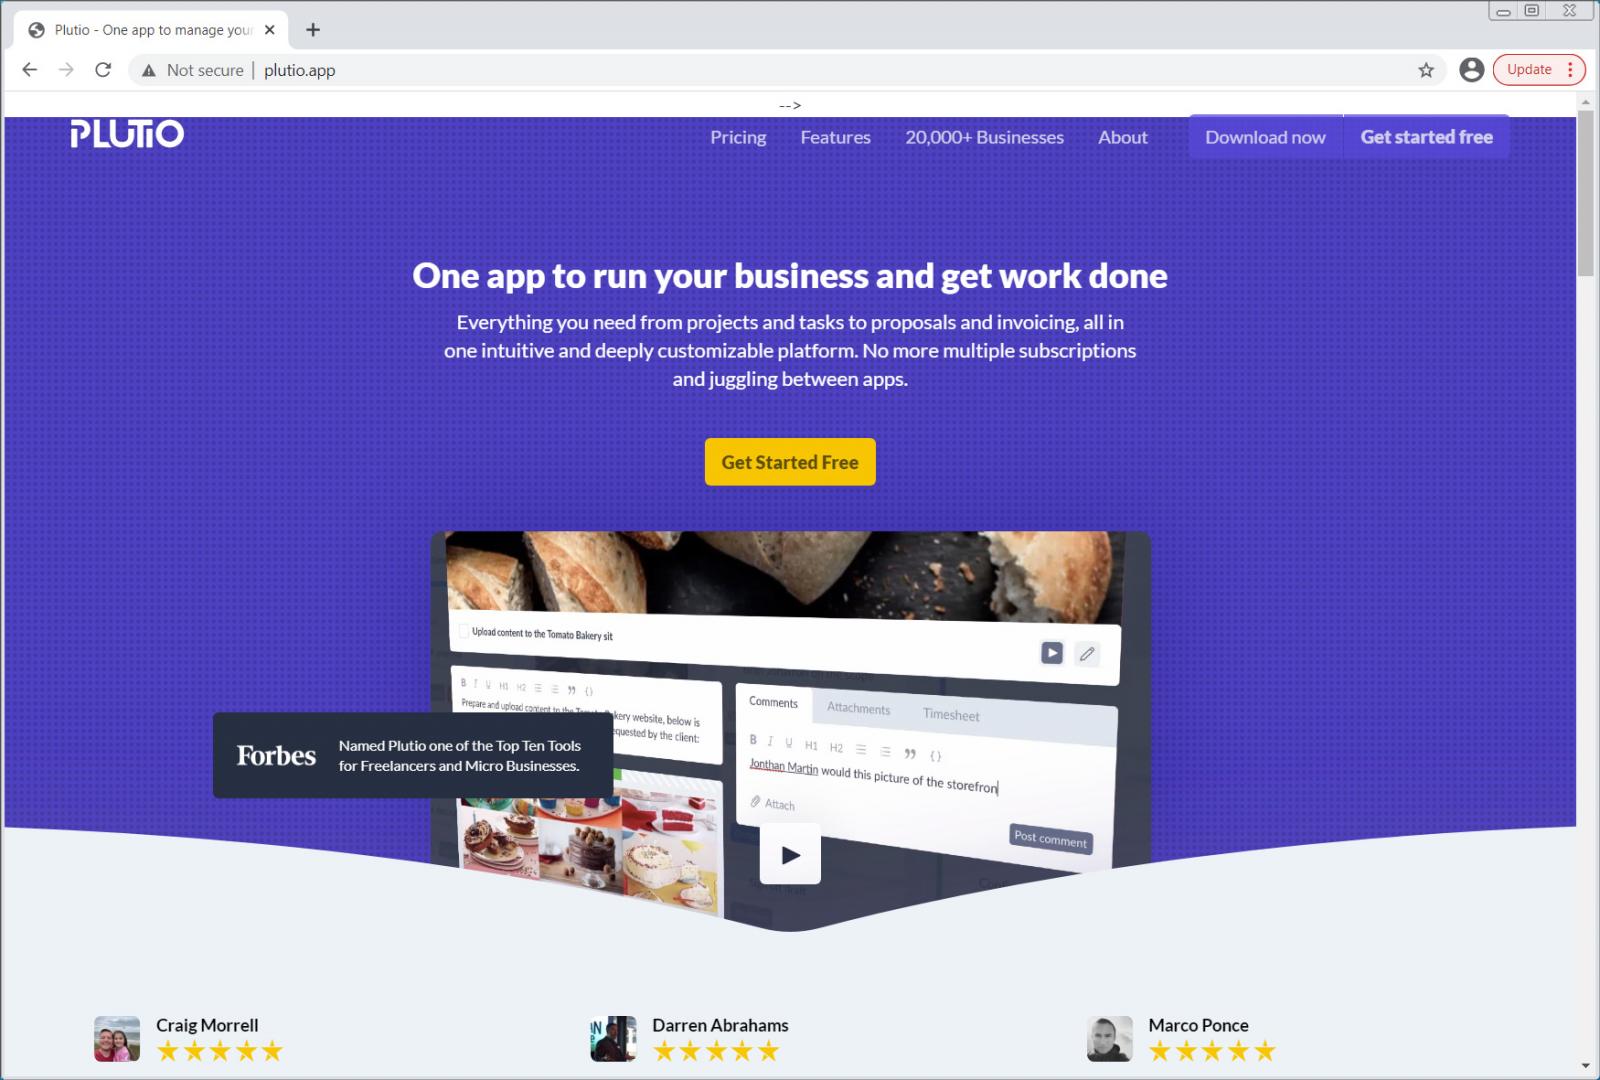
Для раздачи вредоносных Excel XLL злоумышленники использовали в основном Google Диск. Одна из приманок — бесплатный доступ к бизнес-платформе Plutio — вела на специально созданный поддельный сайт провайдера.

Подпишитесь на новости

Минздрав тестирует подписание согласий на медобслуживание через МАКС

Минздрав начал технические испытания подписания информированного добровольного согласия на медицинское обслуживание через мессенджер МАКС. Тестовые документы уже подписывают, чат-боты для этих задач созданы.

О ходе проекта сообщил ТАСС заместитель министра здравоохранения Вадим Ваньков. По его словам, ведомство отрабатывает техническую реализацию будущего механизма и сценарии его использования.

Минздрав инициировал законопроект, который позволит пациентам дистанционно подписывать такие согласия электронной подписью через национальный мессенджер.

Часть технической работы уже выполнена: соответствующие чат-боты реализованы, есть успешные случаи подписания тестовых документов. При этом некоторые участники ещё дорабатывают медицинские информационные системы.

Главными задачами Ваньков назвал проверку сценариев применения технологии и удобство для пользователей.

Какая электронная подпись будет использоваться и когда механизм заработает для пациентов, в сообщении не уточняется.

RSS: Новости на портале Anti-Malware.ru