



Все фреймворки для APT-атак на изолированные сети АСУ ТП используют USB

Все фреймворки для APT-атак на изолированные сети АСУ ТП используют USB

Все фреймворки для APT-атак на изолированные сети АСУ ТП используют USB

Эксперты ESET изучили 17 наборов вредоносных компонентов, которые APT-группы применяли для атак на физически изолированные системы SCADA и АСУ ТП. Как оказалось, все эти фреймворки заточены под Windows, а для вывода данных из закрытой сети используют USB-накопители.

Изоляция SCADA, АСУ ТП или ОТ-инфраструктуры от корпоративной среды и интернета — традиционная мера защиты объектов КИИ от киберугроз. Однако «воздушная прослойка» никогда не обеспечивала полной безопасности, хотя и усложняла взлом критически важных систем.

Связь с изолированной сетью обычно осуществляется с помощью физического устройства — USB-флешки или внешнего жесткого диска. Как оказалось, авторы шпионских атак на КИИ на протяжении15 лет использовали именно этот вектор для проникновения в интересующие их закрытые системы.

Проведенное в ESET исследование показало, что не менее 75% фреймворков для атак на изолированные сети полагаются на вредоносный файл LNK (вспомним Stuxnet) либо AutoRun, записанный на флешку. Зловред при этом может использоваться не только для компрометации целевой системы, но и для дальнейшего продвижения по закрытой сети.

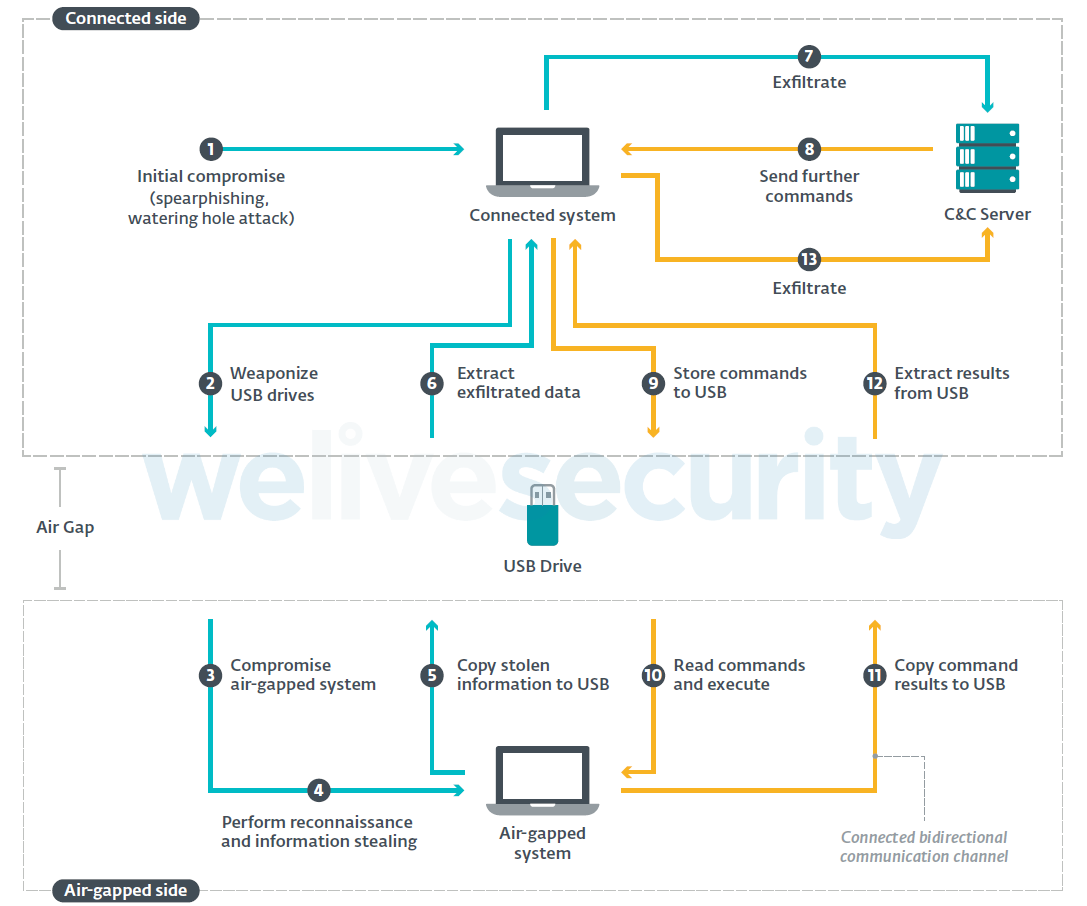
Основным отличительным признаком инструментов атаки, изученных в ESET, является способ заражения USB-накопителя, поэтому эксперты условно разделили фреймворки на две группы — работающие в системе, обеспечивающей связь с изолированной сетью, и работающие офлайн. Первые после установки развертывают вредоносный компонент, который отслеживает подключение флешки и автоматом внедряет в нее код для взлома системы, отделенной «воздушным зазором».


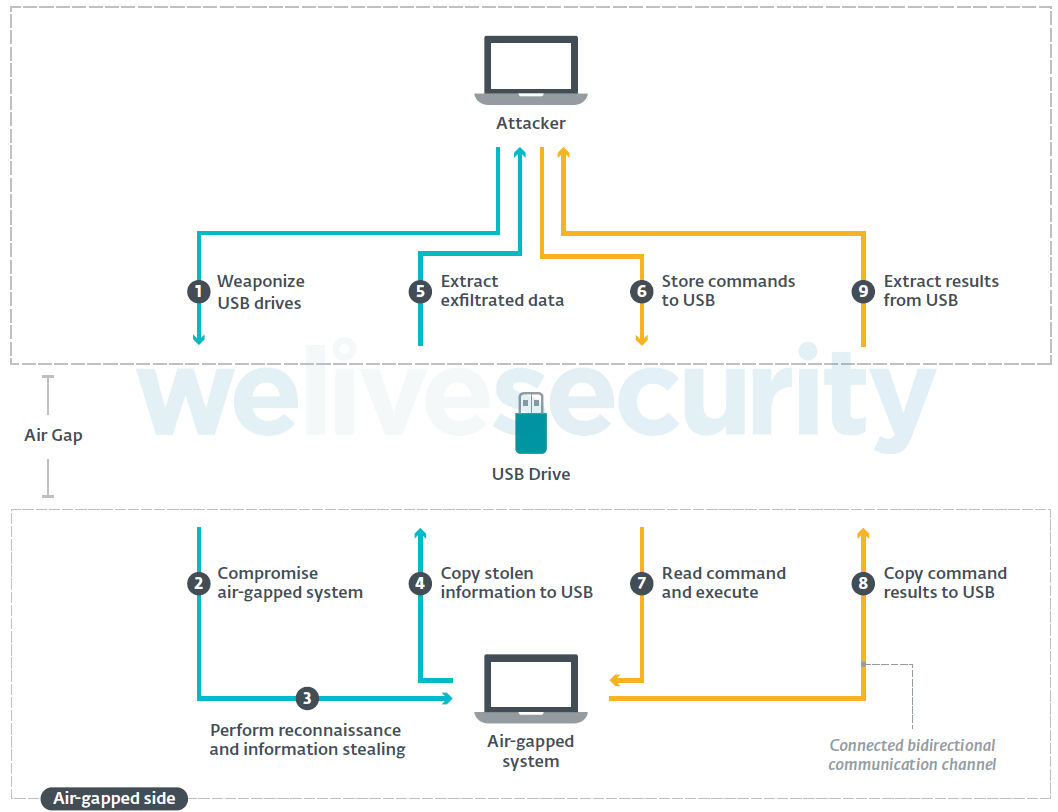
Офлайн-фреймворки (Brutal Kangaroo, USBThief, ProjectSauron) предполагают использование заранее подготовленной флешки, способной обеспечить автору атаки бэкдор.


Большинство изученных инструментов обеспечивает атакующему одностороннюю связь с целевой системой — для вывода данных. Наиболее продвинутые фреймворки могут поддерживать и обратную связь (на рисунках показано желтыми стрелками).

Некоторые фреймворки, рассмотренные в ESET (полный список см. в полнотекстовом PDF-отчете):

По данным «Лаборатории Касперского», в настоящее время вредоносные USB-устройства — вторая по значимости киберугроза для АСУ ТП (после атак из интернета). Эксперты также отметили растущий интерес APT-групп к таким объектам: раньше они ежегодно фиксировали в этой сфере единичные целевые атаки, теперь счет идет на десятки.

Подпишитесь на новости

Квантовая случайность дала сбой: ИИ может найти подсказки для взлома

Квантовая физика умеет создавать настоящую случайность, но инженеры всё ещё способны её испортить. Генератор может успешно пройти статистические тесты и при этом выдавать атакующему достаточно подсказок, чтобы тот попробовал предсказать следующие числа.

Европейский институт телекоммуникационных стандартов выпустил руководство ETSI TR 104 171 по разработке и оценке квантовых генераторов случайных чисел — QRNG.

Такие устройства измеряют квантовый процесс, обрабатывают полученные данные и передают случайные значения криптографическим системам для создания ключей и выполнения других защитных операций.

Проблема в том, что безопасность зависит не только от квантового источника. Датчики, блоки питания, сигнальные процессоры и алгоритмы обработки способны добавлять шум, часть которого может оказаться предсказуемой.


ETSI предупреждает, что системы искусственного интеллекта могут помочь злоумышленникам анализировать большие объёмы данных и находить такие закономерности.

Ещё одним источником подсказок способны стать изменения энергопотребления и электромагнитное излучение устройства. Связав побочные сигналы с выдаваемыми числами, атакующий теоретически сможет ослабить защищённую ими криптографию.

Авторы отчёта предлагают применять принцип нулевого доверия к энтропии (entropy zero trust). Производителям и операторам следует проверять квантовый источник, контролировать обработку данных, постоянно искать аномалии, защищать оборудование от вмешательства и шифровать каналы доставки чисел приложениям.

Для расследования сбоев рекомендуется записывать время генерации, версию работающего ПО и происхождение выходных данных. В многопользовательских системах потоки разных клиентов должны быть изолированы.

RSS: Новости на портале Anti-Malware.ru