


Конфликт хакерских групп приводит к раскрытию новой киберкампании

Конфликт хакерских групп приводит к раскрытию новой киберкампании

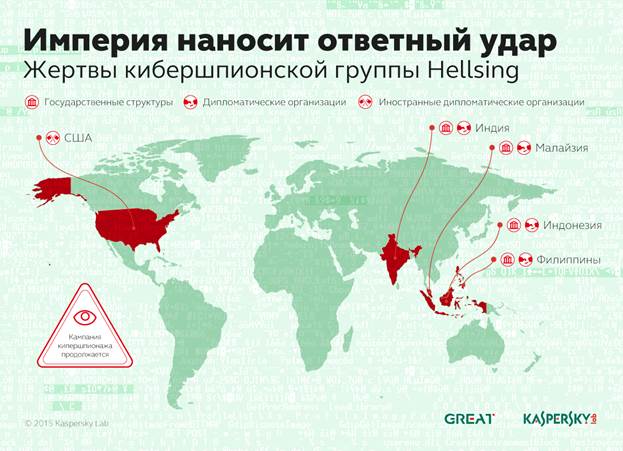
В марте этого года эксперты «Лаборатории Касперского» обнаружили нетипичную таргетированную атаку, целью которой стали также киберпреступники – азиатская группировка Naikon. Расследование цепочки событий не только привело к обнаружению группы хакеров, стоящей за атакой, но и позволило установить, что ее главными целями являются государственные службы, а также дипломатические миссии в Азии и США.

Рассылки писем с вредоносными вложениями – вполне обычная тактика заражения потенциальных жертв. Большинство адресатов следует правилам IT-безопасности и игнорирует подобные письма. Небольшая часть из них открывает вложение, что в отсутствии эффективного защитного решения приводит к заражению системы. Однако в случае с вредоносной рассылкой группировки Naikon одна из потенциальных жертв, не открывая вложение, вступила в переписку со злоумышленниками, что само по себе является крайне нетипичным поведением. Получив ответ от Naikon и убедившись, что это была таргетированная атака, адресат вскоре отправил злоумышленникам новое письмо – на этот раз уже с вредоносным вложением. Этот нестандартный сценарий привлек внимание экспертов «Лаборатории Касперского», которые провели анализ и установили, что отправленный зловред не был замечен ранее в атаках и, скорее всего, принадлежит авторству новой кибершпионской группы, которая получила имя Hellsing.

Более тщательное исследование вредоносного образца подтвердило догадку и помогло выявить реальные цели стоящих за Hellsing злоумышленников. Ими оказались десятки государственных служб и дипломатических организаций, расположенных в основном в странах Азии и частично в США. В случае успешного заражения вредоносное вложение тайно открывало канал управления системой, позволяя передавать интересующие злоумышленников файлы, а также при необходимости закачивать новые.


«Ранее мы наблюдали столкновения кибергруппировок, но они были исключительно непреднамеренными – злоумышленники, воруя базы почтовых адресов у различных жертв, могли случайно заполучать контакты друг друга и отправлять письма с вредоносными вложениями в рамках массовой рассылки. Но в случае с Hellsing атака на «коллег» была совершенно преднамеренной. Это неудивительно, мир киберпреступников постоянно пополняется новыми игроками, которым становится тесновато в киберпространстве. Похоже, в ближайшем будущем междоусобные войны станут привычным явлением», – отметил Костин Райю, руководитель центра глобальных исследований и анализа угроз «Лаборатории Касперского».

Подпишитесь на новости

Баллы Плюса выпустили за пределы Яндекса, но сумму выберут за вас

Баллы Яндекс Плюса теперь можно тратить не только внутри экосистемы, их принимают магазины, кафе, аптеки и другие партнёры Яндекс Пэй. Возможность доступна более чем у 10 тысяч партнёров. Бонусам разрешили выйти в город, правда, маршрут и правила по-прежнему задаёт Яндекс.

Новую функцию проверила редакция «Код.ру». Для списания нужна действующая подписка Яндекс Плюс.

При покупке на сайте или в приложении необходимо выбрать Яндекс Пэй и включить переключатель «Списать баллы». В обычном магазине — отсканировать QR-код на кассе или показать код в приложении партнёра.

Есть нюанс: самостоятельно указать, сколько баллов потратить, нельзя. Сумму определяет система, а остаток оплачивается картой через Яндекс Пэй.

За одну покупку можно либо потратить баллы, либо получить их кешбэком. Одновременно провернуть оба действия не получится. Зато списание баллов Плюса разрешено совмещать с бонусами самого магазина.

По данным издания, список партнёров планируют расширять, причём в него входят и небольшие магазины. Для подписчиков это больше вариантов потратить накопленное. Для Яндекса — ещё один повод проводить оплату через Пэй.

RSS: Новости на портале Anti-Malware.ru