


Хакеры группы Sednit добывают данные с изолированных от интернета компьютеров

Хакеры Sednit добывают данные с изолированных от интернета компьютеров

Специалисты международной антивирусной компании ESET раскрыли детали масштабной киберкампании хакерской группы Sednit. Не менее 10 лет злоумышленники атакуют защищенные корпоративные сети правительственных учреждений Восточной Европы.

Ранее группа Sednit осуществляла распространение вредоносных программ путем компрометации легитимных сайтов, принадлежащих финансовым учреждениям Восточной Европы. Для этого злоумышленники использовали набор эксплойтов для удаленной установки вредоносного ПО.

Недавно специалисты ESET выяснили, что хакеры осуществляют также атаки закрытых сетей с применением вредоносного ПО, которое распространяется через USB-накопители. Программа позволяет получать файлы и другие конфиденциальные данные с компьютеров, изолированных от интернета. Антивирусные продукты ESET NOD32 детектируют ее как Win32/USBStealer.


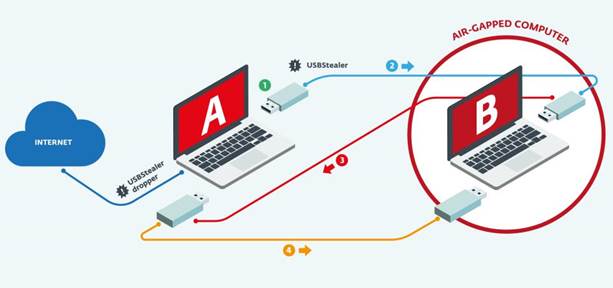
Для кражи данных с компьютера жертвы Win32/USBStealer использует многоступенчатый подход:

1) Злоумышленники удаленно устанавливают Win32/USBStealer на компьютер человека, имеющего доступ к закрытой сети (компьютер А). При этом исполняемый файл маскируется под легитимное российское ПО USB Disk Security. Вредоносная программа отслеживает подключение USB-накопителя и мгновенно выполняет заражение.

2) Пользователь подключает инфицированный USB-накопитель к изолированному компьютеру защищенной сети (компьютер В). После заражения вредоносная программа получает список файлов для передачи злоумышленникам.

3) USB-накопитель возвращается в компьютер В со списком доступных файлов.

4) Пользователь снова подключает USB-накопитель к компьютеру В, и вредоносная программа копирует на него нужные файлы.

5) При новом подключении накопителя к компьютеру А Win32/USBStealer отправит на удаленный сервер скопированные файлы.

Подпишитесь на новости

Баллы Плюса выпустили за пределы Яндекса, но сумму выберут за вас

Баллы Яндекс Плюса теперь можно тратить не только внутри экосистемы, их принимают магазины, кафе, аптеки и другие партнёры Яндекс Пэй. Возможность доступна более чем у 10 тысяч партнёров. Бонусам разрешили выйти в город, правда, маршрут и правила по-прежнему задаёт Яндекс.

Новую функцию проверила редакция «Код.ру». Для списания нужна действующая подписка Яндекс Плюс.

При покупке на сайте или в приложении необходимо выбрать Яндекс Пэй и включить переключатель «Списать баллы». В обычном магазине — отсканировать QR-код на кассе или показать код в приложении партнёра.

Есть нюанс: самостоятельно указать, сколько баллов потратить, нельзя. Сумму определяет система, а остаток оплачивается картой через Яндекс Пэй.

За одну покупку можно либо потратить баллы, либо получить их кешбэком. Одновременно провернуть оба действия не получится. Зато списание баллов Плюса разрешено совмещать с бонусами самого магазина.

По данным издания, список партнёров планируют расширять, причём в него входят и небольшие магазины. Для подписчиков это больше вариантов потратить накопленное. Для Яндекса — ещё один повод проводить оплату через Пэй.

RSS: Новости на портале Anti-Malware.ru