



Все фреймворки для APT-атак на изолированные сети АСУ ТП используют USB

Все фреймворки для APT-атак на изолированные сети АСУ ТП используют USB

Все фреймворки для APT-атак на изолированные сети АСУ ТП используют USB

Эксперты ESET изучили 17 наборов вредоносных компонентов, которые APT-группы применяли для атак на физически изолированные системы SCADA и АСУ ТП. Как оказалось, все эти фреймворки заточены под Windows, а для вывода данных из закрытой сети используют USB-накопители.

Изоляция SCADA, АСУ ТП или ОТ-инфраструктуры от корпоративной среды и интернета — традиционная мера защиты объектов КИИ от киберугроз. Однако «воздушная прослойка» никогда не обеспечивала полной безопасности, хотя и усложняла взлом критически важных систем.

Связь с изолированной сетью обычно осуществляется с помощью физического устройства — USB-флешки или внешнего жесткого диска. Как оказалось, авторы шпионских атак на КИИ на протяжении15 лет использовали именно этот вектор для проникновения в интересующие их закрытые системы.

Проведенное в ESET исследование показало, что не менее 75% фреймворков для атак на изолированные сети полагаются на вредоносный файл LNK (вспомним Stuxnet) либо AutoRun, записанный на флешку. Зловред при этом может использоваться не только для компрометации целевой системы, но и для дальнейшего продвижения по закрытой сети.

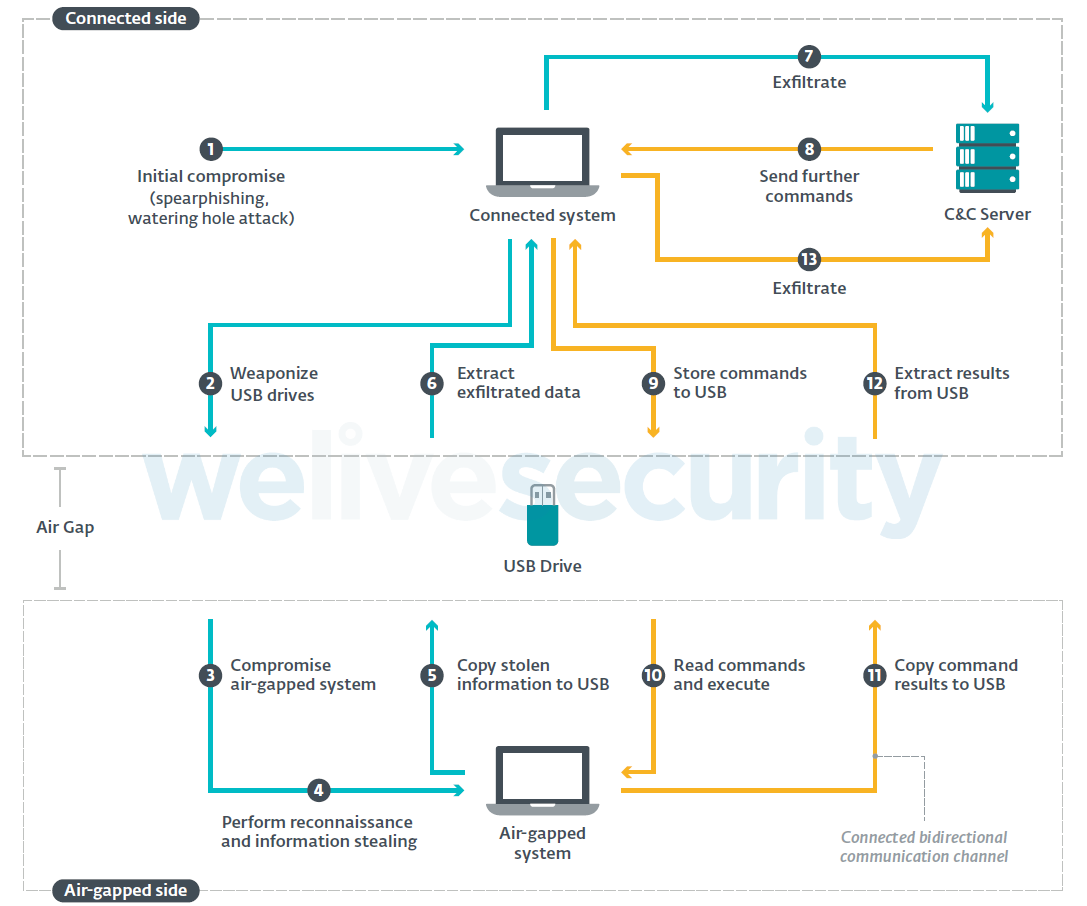
Основным отличительным признаком инструментов атаки, изученных в ESET, является способ заражения USB-накопителя, поэтому эксперты условно разделили фреймворки на две группы — работающие в системе, обеспечивающей связь с изолированной сетью, и работающие офлайн. Первые после установки развертывают вредоносный компонент, который отслеживает подключение флешки и автоматом внедряет в нее код для взлома системы, отделенной «воздушным зазором».


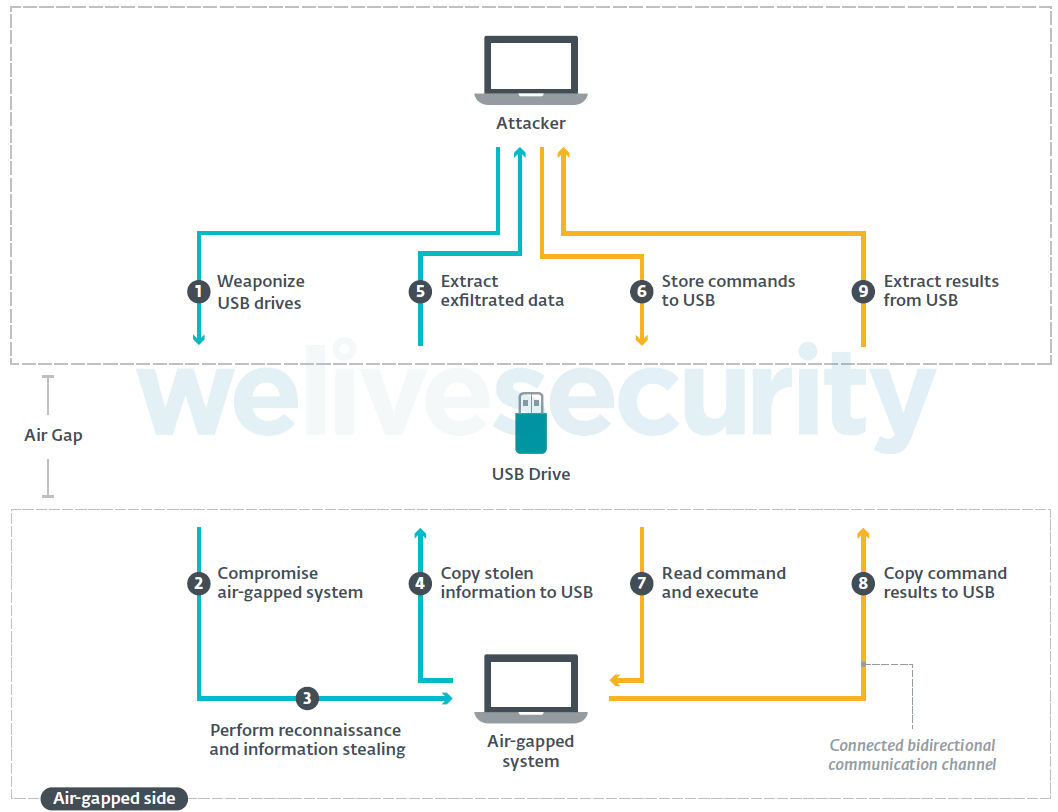
Офлайн-фреймворки (Brutal Kangaroo, USBThief, ProjectSauron) предполагают использование заранее подготовленной флешки, способной обеспечить автору атаки бэкдор.


Большинство изученных инструментов обеспечивает атакующему одностороннюю связь с целевой системой — для вывода данных. Наиболее продвинутые фреймворки могут поддерживать и обратную связь (на рисунках показано желтыми стрелками).

Некоторые фреймворки, рассмотренные в ESET (полный список см. в полнотекстовом PDF-отчете):

По данным «Лаборатории Касперского», в настоящее время вредоносные USB-устройства — вторая по значимости киберугроза для АСУ ТП (после атак из интернета). Эксперты также отметили растущий интерес APT-групп к таким объектам: раньше они ежегодно фиксировали в этой сфере единичные целевые атаки, теперь счет идет на десятки.

Подпишитесь на новости

ИИ взломал Internet Download Manager за полчаса ради экономии $11

Пиратство вышло на новый технологический уровень: вместо поиска готового кряка пользователь Reddit поручил обход лицензии нейросети. И та справилась примерно за 30 минут.

Автор эксперимента под ником No_Ideal8394 рассказал на Reddit, что использовал лишённую защитных ограничений модель Qwen3.8-Flash-Next-Uncensored для модификации Internet Download Manager версии 6.43.

После вмешательства ограничения пробного периода исчезли, а программа стала отображаться как полноценная лицензированная версия.

Пользователь передал модели исполняемый файл IDM и около 250 тысяч токенов контекста. Нейросеть проанализировала программу, нашла участок, связанный с проверкой регистрации, и предложила патч, изменяющий всего один байт. Затем автоматизированный скрипт добавил необходимые параметры в реестр Windows.


На аренду облачного GPU экспериментатор потратил €5, чтобы не платить примерно $11 в год за лицензию. Экономический триумф сомнительный, зато технологическая демонстрация получилась показательной.

Генераторы ключей и готовые патчи для популярных программ существуют десятилетиями. Новость здесь в другом: большая языковая модель смогла самостоятельно разобрать бинарный файл и найти способ отключить лицензионную проверку. Это уже автоматизация реверс-инжиниринга, причём доступная человеку без глубокой экспертизы.

Разумеется, эксперимент нарушает лицензионные условия разработчика.

RSS: Новости на портале Anti-Malware.ru