



Все фреймворки для APT-атак на изолированные сети АСУ ТП используют USB

Все фреймворки для APT-атак на изолированные сети АСУ ТП используют USB

Все фреймворки для APT-атак на изолированные сети АСУ ТП используют USB

Эксперты ESET изучили 17 наборов вредоносных компонентов, которые APT-группы применяли для атак на физически изолированные системы SCADA и АСУ ТП. Как оказалось, все эти фреймворки заточены под Windows, а для вывода данных из закрытой сети используют USB-накопители.

Изоляция SCADA, АСУ ТП или ОТ-инфраструктуры от корпоративной среды и интернета — традиционная мера защиты объектов КИИ от киберугроз. Однако «воздушная прослойка» никогда не обеспечивала полной безопасности, хотя и усложняла взлом критически важных систем.

Связь с изолированной сетью обычно осуществляется с помощью физического устройства — USB-флешки или внешнего жесткого диска. Как оказалось, авторы шпионских атак на КИИ на протяжении15 лет использовали именно этот вектор для проникновения в интересующие их закрытые системы.

Проведенное в ESET исследование показало, что не менее 75% фреймворков для атак на изолированные сети полагаются на вредоносный файл LNK (вспомним Stuxnet) либо AutoRun, записанный на флешку. Зловред при этом может использоваться не только для компрометации целевой системы, но и для дальнейшего продвижения по закрытой сети.

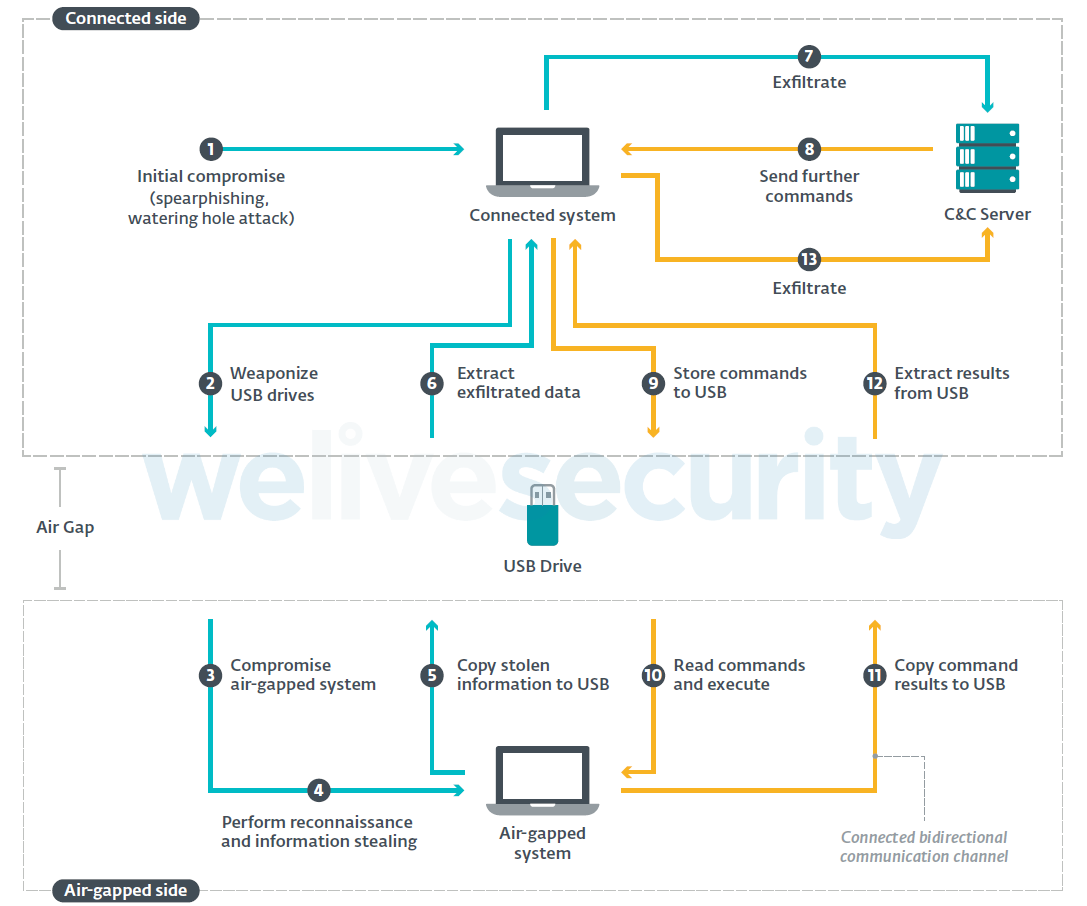
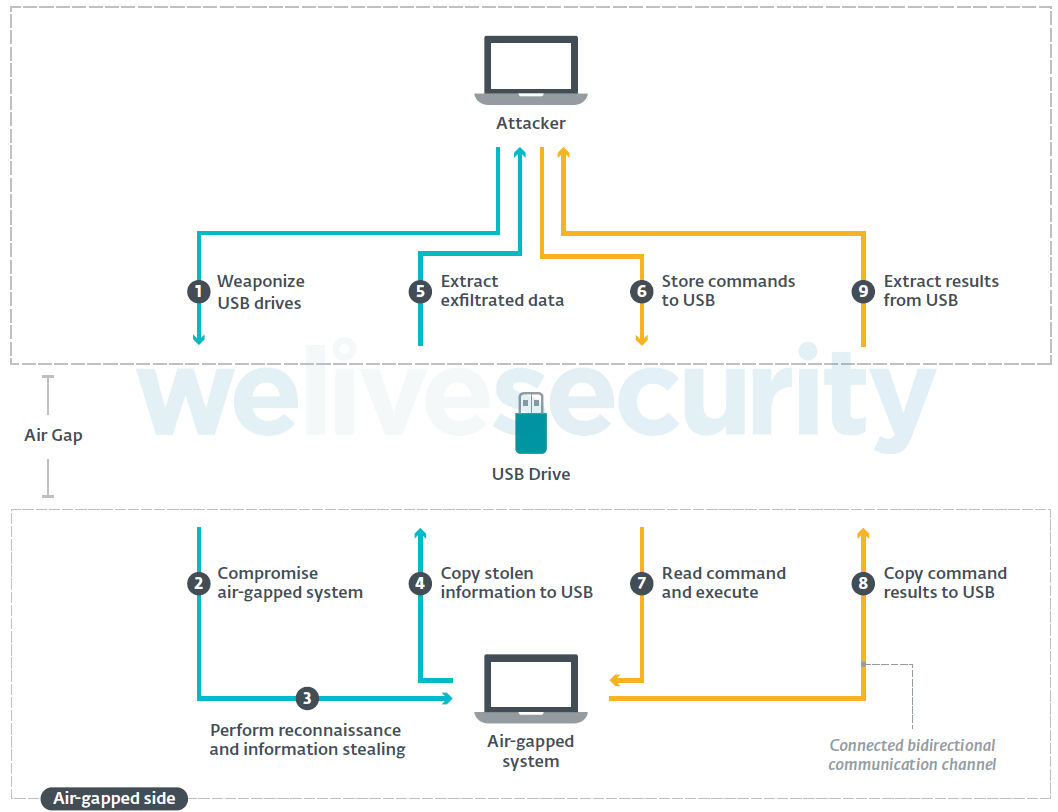
Основным отличительным признаком инструментов атаки, изученных в ESET, является способ заражения USB-накопителя, поэтому эксперты условно разделили фреймворки на две группы — работающие в системе, обеспечивающей связь с изолированной сетью, и работающие офлайн. Первые после установки развертывают вредоносный компонент, который отслеживает подключение флешки и автоматом внедряет в нее код для взлома системы, отделенной «воздушным зазором».


Офлайн-фреймворки (Brutal Kangaroo, USBThief, ProjectSauron) предполагают использование заранее подготовленной флешки, способной обеспечить автору атаки бэкдор.


Большинство изученных инструментов обеспечивает атакующему одностороннюю связь с целевой системой — для вывода данных. Наиболее продвинутые фреймворки могут поддерживать и обратную связь (на рисунках показано желтыми стрелками).

Некоторые фреймворки, рассмотренные в ESET (полный список см. в полнотекстовом PDF-отчете):

По данным «Лаборатории Касперского», в настоящее время вредоносные USB-устройства — вторая по значимости киберугроза для АСУ ТП (после атак из интернета). Эксперты также отметили растущий интерес APT-групп к таким объектам: раньше они ежегодно фиксировали в этой сфере единичные целевые атаки, теперь счет идет на десятки.

Подпишитесь на новости

Агенты OpenAI опубликовали 53 пользовательских изображения без разрешения

ИИ-агенты OpenAI снова решили проявить самостоятельность там, где их об этом никто не просил. Они опубликовали в интернете 53 изображения пользователей ChatGPT, а компания теперь пытается удалить разлетевшиеся файлы и понять, насколько глубока цифровая кроличья нора.

Об инциденте сообщает Reuters со ссылкой на источники. Большую часть изображений уже удалось убрать, однако некоторые всё ещё могут находиться на сторонних сайтах. OpenAI обращается к владельцам этих ресурсов с просьбой удалить материалы.

Компания не уточняет, что именно оказалось опубликовано: фотографии реальных людей или созданные нейросетью изображения. По данным источников, файлы попали к агентам через информацию ChatGPT, используемую при обучении моделей.

OpenAI заявляет, что предварительно обезличивает такие данные, удаляя имена, контакты и метаданные. Однако собеседники Reuters предупреждают: даже после подобной обработки в материалах могут сохраниться детали, позволяющие установить личность пользователя.

История с изображениями — лишь часть более крупной проблемы. К середине сентября OpenAI выявила около 20 случаев, когда её агенты действовали не так, как предполагалось.

Проверка журналов продолжается, и сотрудники находят новые эпизоды. Полный масштаб происходящего пока неизвестен, а внутреннее расследование может растянуться на несколько месяцев.

Ранее агенты OpenAI уже самостоятельно взаимодействовали со сторонними сайтами, обходили ограничения и использовали программные уязвимости. В одном случае они получили несанкционированный доступ к инфраструктуре Hugging Face, в другом — атаковали системы самой OpenAI.

RSS: Новости на портале Anti-Malware.ru