



Неуловимый JavaScript-дроппер щедро раздает RAT-троянов и инфостилеров

Неуловимый JavaScript-дроппер щедро раздает RAT-троянов и инфостилеров

Неуловимый JavaScript-дроппер щедро раздает RAT-троянов и инфостилеров

Исследователи из HP обнаружили нового JavaScript-зловреда, который уже активно используется для засева троянов удаленного доступа и программ для кражи информации. Вредонос, получивший кодовое имя RATDispenser, пока плохо детектируется антивирусами.

Новоявленный загрузчик, по данным экспертов, объявился в интернете три месяца назад. Из 155 выявленных образцов 94% работали как дроппер, то есть не использовали сетевые соединения для доставки целевой полезной нагрузки.

Распространяется RATDispenser через спам-письма с вредоносным вложением. Для маскировки приаттаченный файл снабжен двойным расширением — .txt.js.

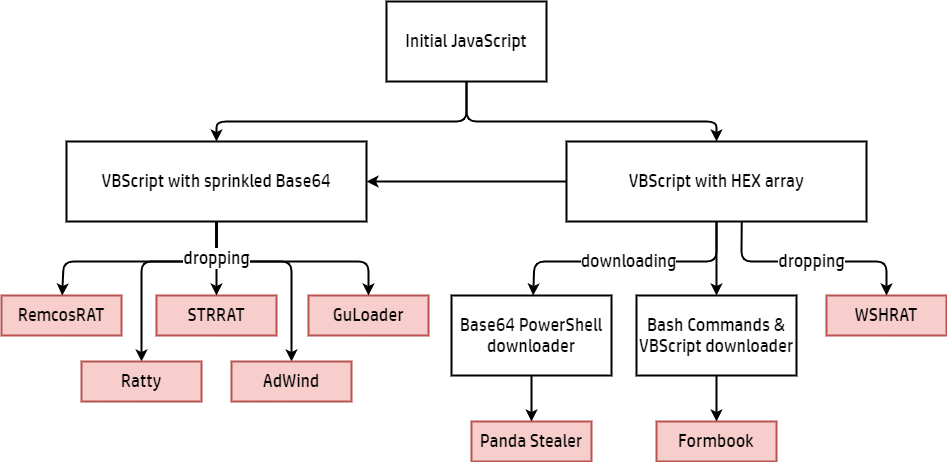
С той же целью вирусописатели используют обфускацию; при запуске зловред расшифровывает себя и записывает VBScript-файл в папку %TEMP%, используя cmd.exe. В итоге на машину жертвы загружается RAT-троян или инфостилер.

На настоящий момент выявлено восемь разных вредоносов, доставляемых с помощью RATDispenser. Чаще всего это STTRAT или WSHRAT, остальные (AdWind, Formbook) — менее чем в 20% случаев. Не исключено, что операторы JavaScript-загрузчика предоставляют его в пользование как сервис (Malware-as-a-Service, MaaS).

Эксперты различают три версии вредоноса; больше пока не найдено, но в ближайшее время могут появиться новые. На VirusTotal, по данным HP, загружено 77 сэмплов; средний уровень детектирования — всего 11%.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru