



Операторы шифровальщика Conti стали жертвами взлома и утечки данных

Операторы шифровальщика Conti стали жертвами взлома и утечки данных

Операторы шифровальщика Conti стали жертвами взлома и утечки данных

Банда кибервымогателей, использующая в атаках шифровальщик Conti, стала жертвой утечки данных. Специалистам по кибербезопасности удалось выявить реальный IP-адрес одного из главных серверов преступников, в результате чего эксперты больше месяца держали под контролем систему злоумышленников.

Группировка использовала взломанный сервер в качестве площадки для оплаты выкупа. Именно туда атакующие направляли жертв после очередной успешной кибератаки.

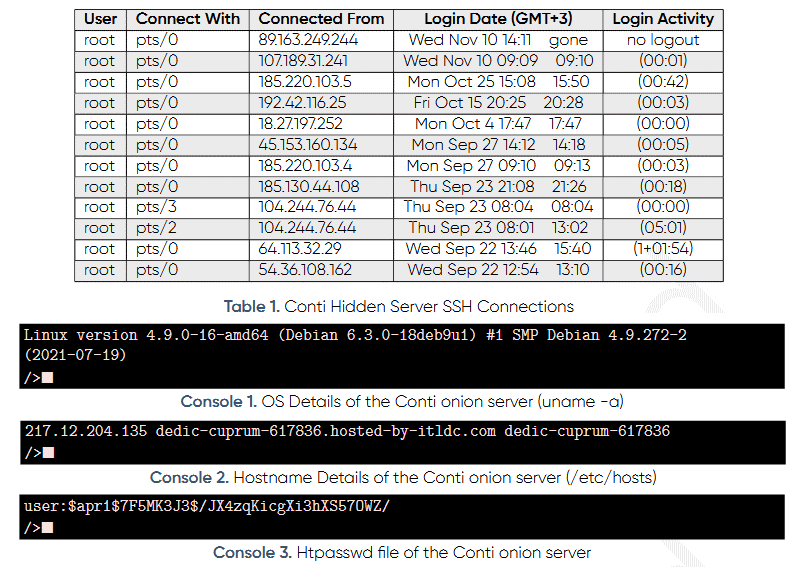
«Наша команда обнаружила уязвимость в серверах Conti и использовала её для идентификации реальных IP-адресов скрытых серверов кибергруппы. Оказалось, что настоящий IP — 217.12.204.135 — находится под контролем украинского хостера ITL LLC», — пишет в своём отчёте компания Prodaft.

Исследователи на протяжении нескольких недель сохраняли доступ к серверу преступников и параллельно мониторили сетевой трафик, пытаясь найти в нём другие IP-адреса, связанные с сервером. Помимо этого, специалисты также анализировали SSH-подключения, инициированные непосредственно членами банды.

К сожалению, идентифицировать самих операторов Conti не удалось, поскольку те использовали Tor. Тем не менее эксперты перехватили другую важную информацию: сведения об операционной системе и файл htpasswd, содержащий хешированный пароль от сервера.


После того как о взломе стало известно, злоумышленники оперативно вывели затронутый сервер в офлайн. Команда исследователей MalwareHunterTeam, которая «ведёт» операторов Conti с середины 10-х годов, заявила, что такое поведение группировки можно назвать нетипичным.

Сотрудники Prodaft поделились своими находками с правоохранительными органами, которые должны уже плотнее взяться за киберпреступников, распространяющих программу-вымогатель.

Подпишитесь на новости

Ростелеком планирует подземные ЦОДы для защиты от внешних угроз

Серверы предлагают защищать не только резервными копиями, но и толщей грунта. «Ростелеком» работает над созданием подземных дата-центров и, по данным источников, обсуждает такой проект с «Норникелем». Причина — необходимость учитывать более серьёзные внешние угрозы.

О планах рассказали «Ведомости» со ссылкой на топ-менеджера оператора и собеседников, знакомых с переговорами.

Подземное размещение — третий уровень предлагаемой защиты. Первый предполагает резервную площадку с копиями данных, второй — распределение мощностей и сервисов между географически разнесёнными объектами. То есть просто закопать серверную и выдохнуть не получится.

Партнёрство с «Норникелем» может быть интересно и с энергетической стороны: у компании есть собственная генерация и свободные мощности, отмечают эксперты.

За дополнительную защищённость придётся доплатить. По оценке iKS-Consulting, заглублённый ЦОД может оказаться на 30-40% дороже сопоставимого наземного.

Потребуются гидроизоляция, вентиляция, газоконтроль, специальные системы пожаротушения и эвакуации, а также доставка оборудования под землю.

Конкретные сроки, площадки и параметры проекта с «Норникелем» в исходном материале не названы.

RSS: Новости на портале Anti-Malware.ru