



Путешествующий в облаках Linux-бот обрел DDoS-функциональность

Путешествующий в облаках Linux-бот обрел DDoS-функциональность

Путешествующий в облаках Linux-бот обрел DDoS-функциональность

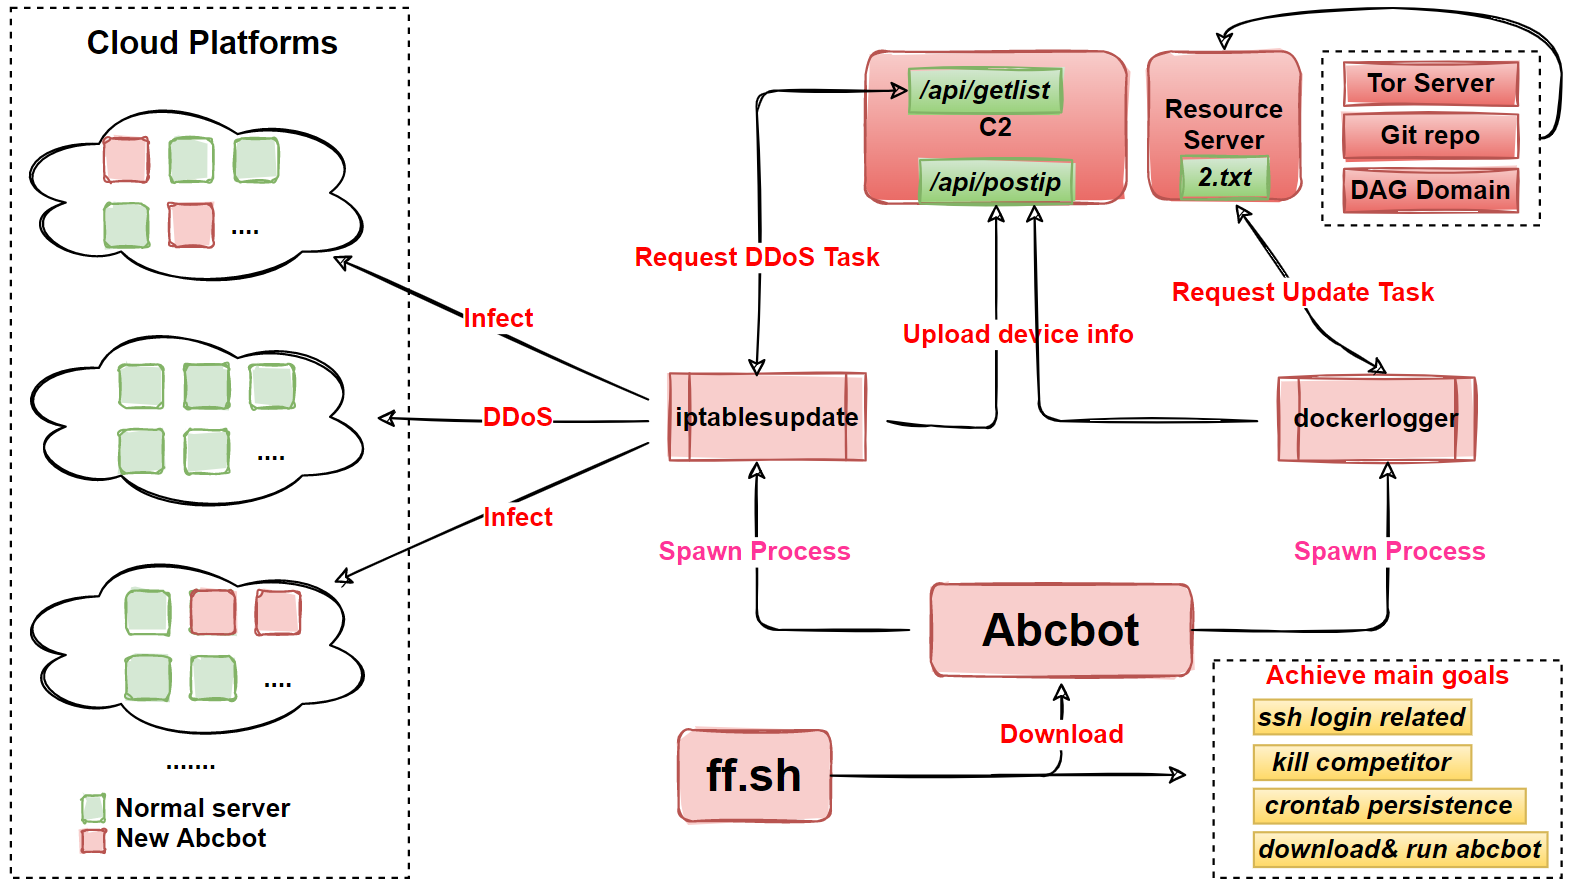
По данным китайской ИБ-компании Qihoo 360, авторы объявившегося в июле Linux-зловреда с функциональностью червя постоянно его совершенствуют. В настоящее время Abcbot, как его именуют эксперты, умеет обновлять себя, использовать генератор доменов (DGA) для связи с C2, настраивать веб-сервер и проводить DDoS-атаки.

Первоначально вредонос представлял собой простенький сканер для проведения атак на серверы подбором паролей или через эксплойт уязвимостей. Используемые с этой целью шелл-скрипты подробно разобрали в прошлом месяце эксперты Trend Micro.

На тот момент Abcbot выступал в роли угонщика чужих мощностей, взламывая серверы в облаках для добычи криптовалюты. Эти атаки были примечательны тем, что зловред прибивал при этом штатные процессы, связанные с мониторингом и выявлением проблем безопасности, а также сбрасывал пароли к аккаунтам Elastic Cloud.

Анализ новейшей (шестой по счету) версии Abcbot показал, что он по-прежнему собирает и отсылает на С2-сервер информацию о зараженной системе, а также проводит сканирование портов в поисках других уязвимых Linux-машин. Кроме этого, зловред запускает на зараженном устройстве веб-сервер и ожидает команд (порт 26800) на проведение DDoS-атак.


Первоначальный вариант реализации DDoS-функциональности в Abcbot был многоступенчатым: бот каждый раз загружал с удаленного сервера исходный код руткита ATK, модифицировал его и перенаправлял полученную команду этому модулю.

В конце прошлого месяца зловред обрел собственный, кастомный компонент для проведения DDoS-атак, который поддерживает следующие техники:

  • tls Attack
  • tcp Attack
  • udp Attack
  • ace Attack
  • hulk Attack
  • httpGet Attack
  • goldenEye Attack
  • slowloris Attack
  • bandwidthDrain Attack

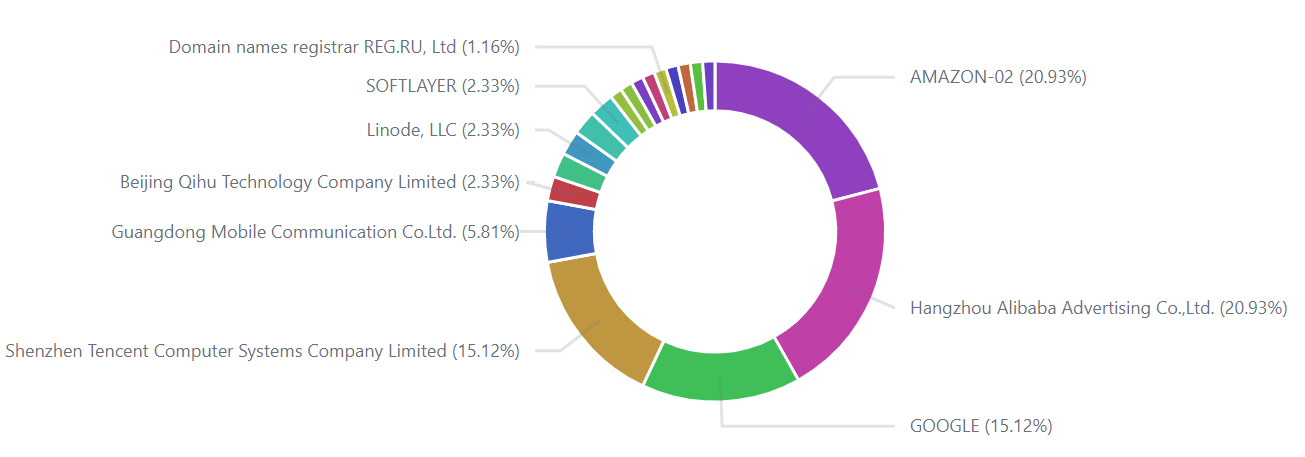
Размеры ботнета, созданного на основе Abcbot, пока невелики. По данным Qihoo 360, в настоящее время он охватывает 260 хостов (IP-адресов).

Подпишитесь на новости

В России предложили создать общий кодекс против деструктивного контента

Уполномоченный по правам человека в России Яна Лантратова предложила Евразийскому альянсу омбудсменов разработать общий кодекс этики регулирования деструктивного контента. Документ должен защищать детей и подростков в интернете. С предложением она выступила 16 ноября на XI заседании альянса в Москве.

Выступление омбудсмена приводит РАПСИ. По словам Лантратовой, в российском законодательстве до сих пор нет определения деструктивного контента, и это мешает блокировать опасные материалы.

Национальные системы защиты в разных странах сильно отличаются, а цифровые платформы работают поверх границ, поэтому нужны общие подходы. Кодекс мог бы закрепить общее определение деструктивного контента, критерии его оценки и принципы защиты детей. Омбудсмен также предложила создать банк лучших практик разных стран.

Лантратова насчитала не меньше семи направлений деструктивного контента, среди них нормализация насилия, склонение к суициду, кибербуллинг, мошенничество и вербовка подростков в террористические и экстремистские группы.

По ее данным, число уголовных дел о терроризме в отношении подростков, которые Следственный комитет направил в суд, выросло с 86 в 2024 году до 239 в 2025-м. Отдельно она упомянула дипфейки, с помощью которых шантажируют детей.

Самым перспективным омбудсмен назвала подход, основанный на работе с платформами. Запретительная модель, по ее словам, несет риски, потому что запреты вызывают у детей интерес, а возрастные ограничения на регистрацию в соцсетях подростки обходят.

В заседании участвовали омбудсмены Бахрейна, Ирана, Казахстана, Киргизии, Монголии, Таджикистана, Узбекистана и Шри-Ланки, представители Сербии и Армении подключились по видеосвязи.

RSS: Новости на портале Anti-Malware.ru