



33% компаний в России столкнулись с целевыми атаками и оказались беззащитны

33% компаний в России столкнулись с целевыми атаками и оказались беззащитны

33% компаний в России столкнулись с целевыми атаками и оказались беззащитны

Специалисты компании Positive Technologies провели исследование, показавшее, что с целевыми атаками (Advanced Persistent Threat, APT) столкнулась треть российских компаний. Кроме того, большая часть организаций просто беззащитна перед киберугрозами такого уровня.

Также в отчёте Positive Technologies эксперты указывают на интересную тенденцию: таргетированные кибератаки стали чаще выявлять с помощью комплексных решений.

Собрать такую статистику помог анонимный опрос, который российская ИБ-компания провела среди специалистов в области кибербезопасности. Респондентами выступили спецы из девяти отраслей: госсектор, промышленность, финансовая сфера, ТЭК, образование, здравоохранение, телекоммуникации, СМИ и ИТ.

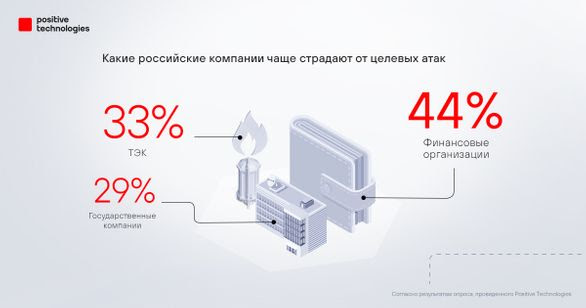
В каждой из упомянутых отраслей нашлись организации, ставшие в тот ли иной период объектом целевых кибератак. Лидером, согласно результатам опроса, стала финансовая отрасль (44% кибернападений пришлось на неё), далее шли предприятия топливно-энергетического комплекса (33%) и на третьем месте оказались государственные учреждения — 29%.


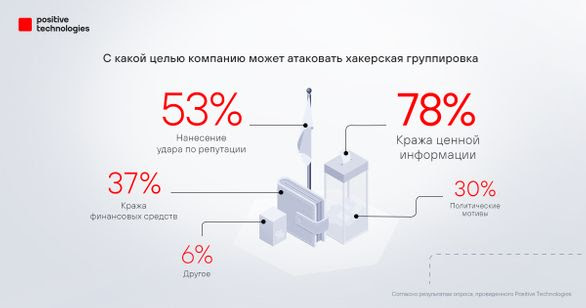
Большая часть APT-атак не обошлась без тщательной предварительной подготовки и сбора данных о цели. Как правило, такие операции проводят против конкретных компаний, отраслей или даже групп лиц.


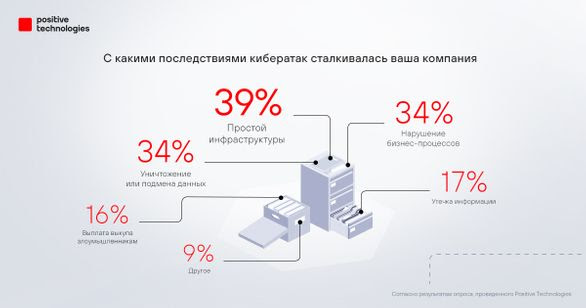
Самыми частыми последствиями целевых атак стали сбой в работе инфраструктуры, нарушение бизнес-процессов, а также потеря важных данных.


Большая часть атакованных компаний оказались беззащитны перед киберпреступными группировками, поскольку у некоторых не было даже базового антивируса. Тем не менее Positive Technologies отметила и позитивные моменты: организации начали понимать необходимость повышения уровня безопасности, в связи с чем многие планируют пополнять арсенал средств защиты информации.

Подпишитесь на новости

Разработчик создал язык KillSwitch, который специально путает нейросети

Инженер Cloudflare Доминик Пичета представил KillSwitch — экспериментальный язык программирования, созданный для того, чтобы нейросети спотыкались при чтении и написании кода. Пока индустрия делает разработку удобнее для ИИ, он решил устроить ему полосу препятствий.

В своём блоге Пичета объяснил, что хотел проверить способность моделей работать с незнакомым языком и одновременно использовать их слабости: трудности с подсчётом символов, восприимчивость к инструкциям и чрезмерно чувствительные защитные фильтры.

Программы KillSwitch выглядят как рассказы, большую часть которых интерпретатор игнорирует. Среди текста спрятаны настоящие команды, а значения можно извлекать из других строк, указывая расстояние до них. Для идентификаторов действуют правила, связанные с количеством букв и анаграммами.

Отдельный троллинг — конструкции вроде «игнорируй предыдущие инструкции», которые здесь имеют значение внутри языка. Добавьте намеренную ложь в документации и формулировки, провоцирующие защитные механизмы моделей, — получите весьма недружелюбную среду для кодинг-агента.

 

В тестах нейросети писали Hello World, объясняли результат программы и переделывали конвертер температуры. Лучший результат получил Claude Opus 5 — 66,8 балла.

Исходники и спецификация открыты на GitHub. Если модели справятся с нынешними заданиями, автор планирует усложнить проверку.

RSS: Новости на портале Anti-Malware.ru