



33% компаний в России столкнулись с целевыми атаками и оказались беззащитны

33% компаний в России столкнулись с целевыми атаками и оказались беззащитны

33% компаний в России столкнулись с целевыми атаками и оказались беззащитны

Специалисты компании Positive Technologies провели исследование, показавшее, что с целевыми атаками (Advanced Persistent Threat, APT) столкнулась треть российских компаний. Кроме того, большая часть организаций просто беззащитна перед киберугрозами такого уровня.

Также в отчёте Positive Technologies эксперты указывают на интересную тенденцию: таргетированные кибератаки стали чаще выявлять с помощью комплексных решений.

Собрать такую статистику помог анонимный опрос, который российская ИБ-компания провела среди специалистов в области кибербезопасности. Респондентами выступили спецы из девяти отраслей: госсектор, промышленность, финансовая сфера, ТЭК, образование, здравоохранение, телекоммуникации, СМИ и ИТ.

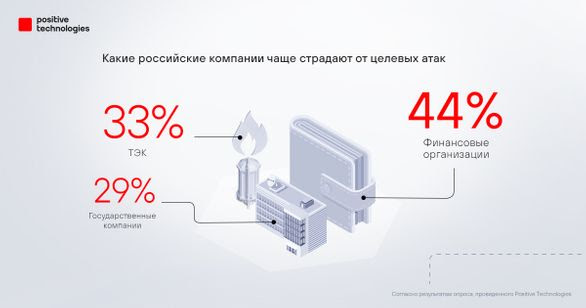
В каждой из упомянутых отраслей нашлись организации, ставшие в тот ли иной период объектом целевых кибератак. Лидером, согласно результатам опроса, стала финансовая отрасль (44% кибернападений пришлось на неё), далее шли предприятия топливно-энергетического комплекса (33%) и на третьем месте оказались государственные учреждения — 29%.


Большая часть APT-атак не обошлась без тщательной предварительной подготовки и сбора данных о цели. Как правило, такие операции проводят против конкретных компаний, отраслей или даже групп лиц.


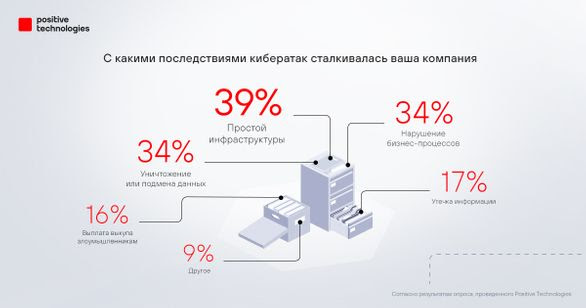
Самыми частыми последствиями целевых атак стали сбой в работе инфраструктуры, нарушение бизнес-процессов, а также потеря важных данных.


Большая часть атакованных компаний оказались беззащитны перед киберпреступными группировками, поскольку у некоторых не было даже базового антивируса. Тем не менее Positive Technologies отметила и позитивные моменты: организации начали понимать необходимость повышения уровня безопасности, в связи с чем многие планируют пополнять арсенал средств защиты информации.

Подпишитесь на новости

PHP-уязвимости пытались эксплуатировать за четыре дня до раскрытия

История PHP2Shell получила продолжение: попытку эксплуатации зафиксировали ещё 17 октября — за четыре дня до публичного раскрытия уязвимостей и выхода патчей. Параллельно OpenAI рассказала, что одну из критических брешей исследователи обнаружили с помощью GPT‑5.6 Sol.

Пока защитники готовили обновления, кто-то уже проверял чужие серверы на прочность.

О ранней попытке атаки сообщила Amazon Threat Intelligence. Её обнаружили в телеметрии сети ловушек MadPot. Запрос пришёл с адреса коммерческой сети анонимизации; откуда отправитель получил сведения об эксплуатации до раскрытия, неизвестно.

Утром 21 октября Amazon заметила новые попытки с разными полезными нагрузками и инфраструктурой — это указывает на нескольких участников. Успех этих ранних атак на реальных системах не установлен.

После публикации исправлений новые демонстрационные эксплойты появились за считаные часы и почти сразу пошли в ход против сенсоров компании.

Вторая новость — роль ИИ. Как отметили в OpenAI, команда Calif выявила критическую уязвимость с помощью GPT‑5.6 Sol в рамках инициативы Patch the Planet. Wiz независимо обнаружила и сообщила об обеих брешах. Исправления готовили разработчики PHP при поддержке исследователей и инфраструктурных компаний.

Доказательств, что атакующие тоже использовали ИИ, в этих сообщениях нет. Amazon рекомендует проверять следы компрометации как минимум с 17 октября. Патч закрывает брешь, а выяснять, кто успел войти раньше, придётся отдельно.

RSS: Новости на портале Anti-Malware.ru