



33% компаний в России столкнулись с целевыми атаками и оказались беззащитны

33% компаний в России столкнулись с целевыми атаками и оказались беззащитны

33% компаний в России столкнулись с целевыми атаками и оказались беззащитны

Специалисты компании Positive Technologies провели исследование, показавшее, что с целевыми атаками (Advanced Persistent Threat, APT) столкнулась треть российских компаний. Кроме того, большая часть организаций просто беззащитна перед киберугрозами такого уровня.

Также в отчёте Positive Technologies эксперты указывают на интересную тенденцию: таргетированные кибератаки стали чаще выявлять с помощью комплексных решений.

Собрать такую статистику помог анонимный опрос, который российская ИБ-компания провела среди специалистов в области кибербезопасности. Респондентами выступили спецы из девяти отраслей: госсектор, промышленность, финансовая сфера, ТЭК, образование, здравоохранение, телекоммуникации, СМИ и ИТ.

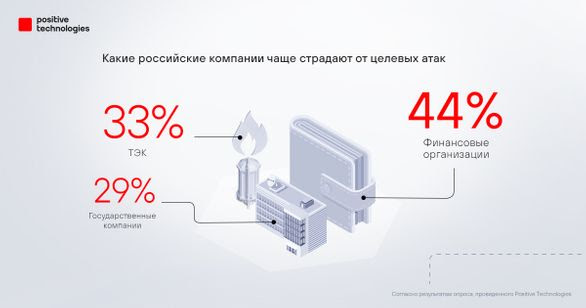
В каждой из упомянутых отраслей нашлись организации, ставшие в тот ли иной период объектом целевых кибератак. Лидером, согласно результатам опроса, стала финансовая отрасль (44% кибернападений пришлось на неё), далее шли предприятия топливно-энергетического комплекса (33%) и на третьем месте оказались государственные учреждения — 29%.


Большая часть APT-атак не обошлась без тщательной предварительной подготовки и сбора данных о цели. Как правило, такие операции проводят против конкретных компаний, отраслей или даже групп лиц.


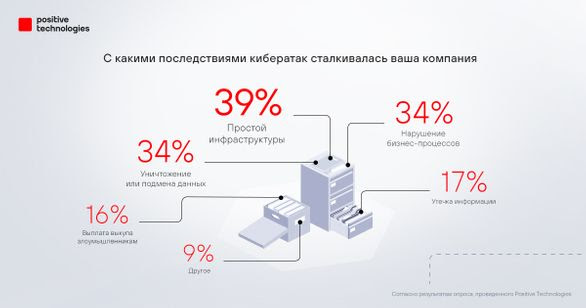
Самыми частыми последствиями целевых атак стали сбой в работе инфраструктуры, нарушение бизнес-процессов, а также потеря важных данных.


Большая часть атакованных компаний оказались беззащитны перед киберпреступными группировками, поскольку у некоторых не было даже базового антивируса. Тем не менее Positive Technologies отметила и позитивные моменты: организации начали понимать необходимость повышения уровня безопасности, в связи с чем многие планируют пополнять арсенал средств защиты информации.

Подпишитесь на новости

Регистрация на SOC Forum 2026: в центре программы – ИИ и кибербезопасность

ИИ обещает экономить деньги, ускорять работу и помогать защитникам. А потом получает доступ к корпоративным данным — и вопросов становится ещё больше. На SOC Forum 2026 разберут, как извлечь из технологии пользу, контролировать её действия и отвечать за ошибки. Форум пройдёт 27-28 октября в московском кластере «Ломоносов».

Регистрация на SOC Forum уже открыта. Это центральное мероприятие Российской недели кибербезопасности, организатором которой выступает ГК «Солар». Компания также является соорганизатором форума.

Первый день посвятят бизнесу и регулированию. В фокусе — экономический эффект внедрения ИИ, контроль над данными и решениями, ответственность за ошибки и новые риски. Разговор о том, сколько пользы приносит технология, обещает быть интереснее очередной презентации с нейросетевыми картинками.

27 октября запланированы треки «AI & Cybersecurity», «ИБ и бизнес», «Тренды и аналитика угроз» и «Многогранный кибербез».

На второй день программа переключится на техническую практику: обнаружение и расследование атак, развитие защитной инфраструктуры, применение ИИ атакующими и защитниками. Для этого предусмотрены треки «Offence», «Defence», «Архитектура ИТ и ИБ» и «SOC-практикум».

Анонс программы опубликован на сайте форума и будет дополняться. Можно заранее выбрать, где разбираться с бизнес-эффектом, а где — с тем, что делать, когда ИИ уже оказался по другую сторону защиты.

RSS: Новости на портале Anti-Malware.ru