



Арестованы хакеры, проникшие в Национальную службу здравоохранения Украины

Арестованы хакеры, проникшие в Национальную службу здравоохранения Украины

Арестованы хакеры, проникшие в Национальную службу здравоохранения Украины

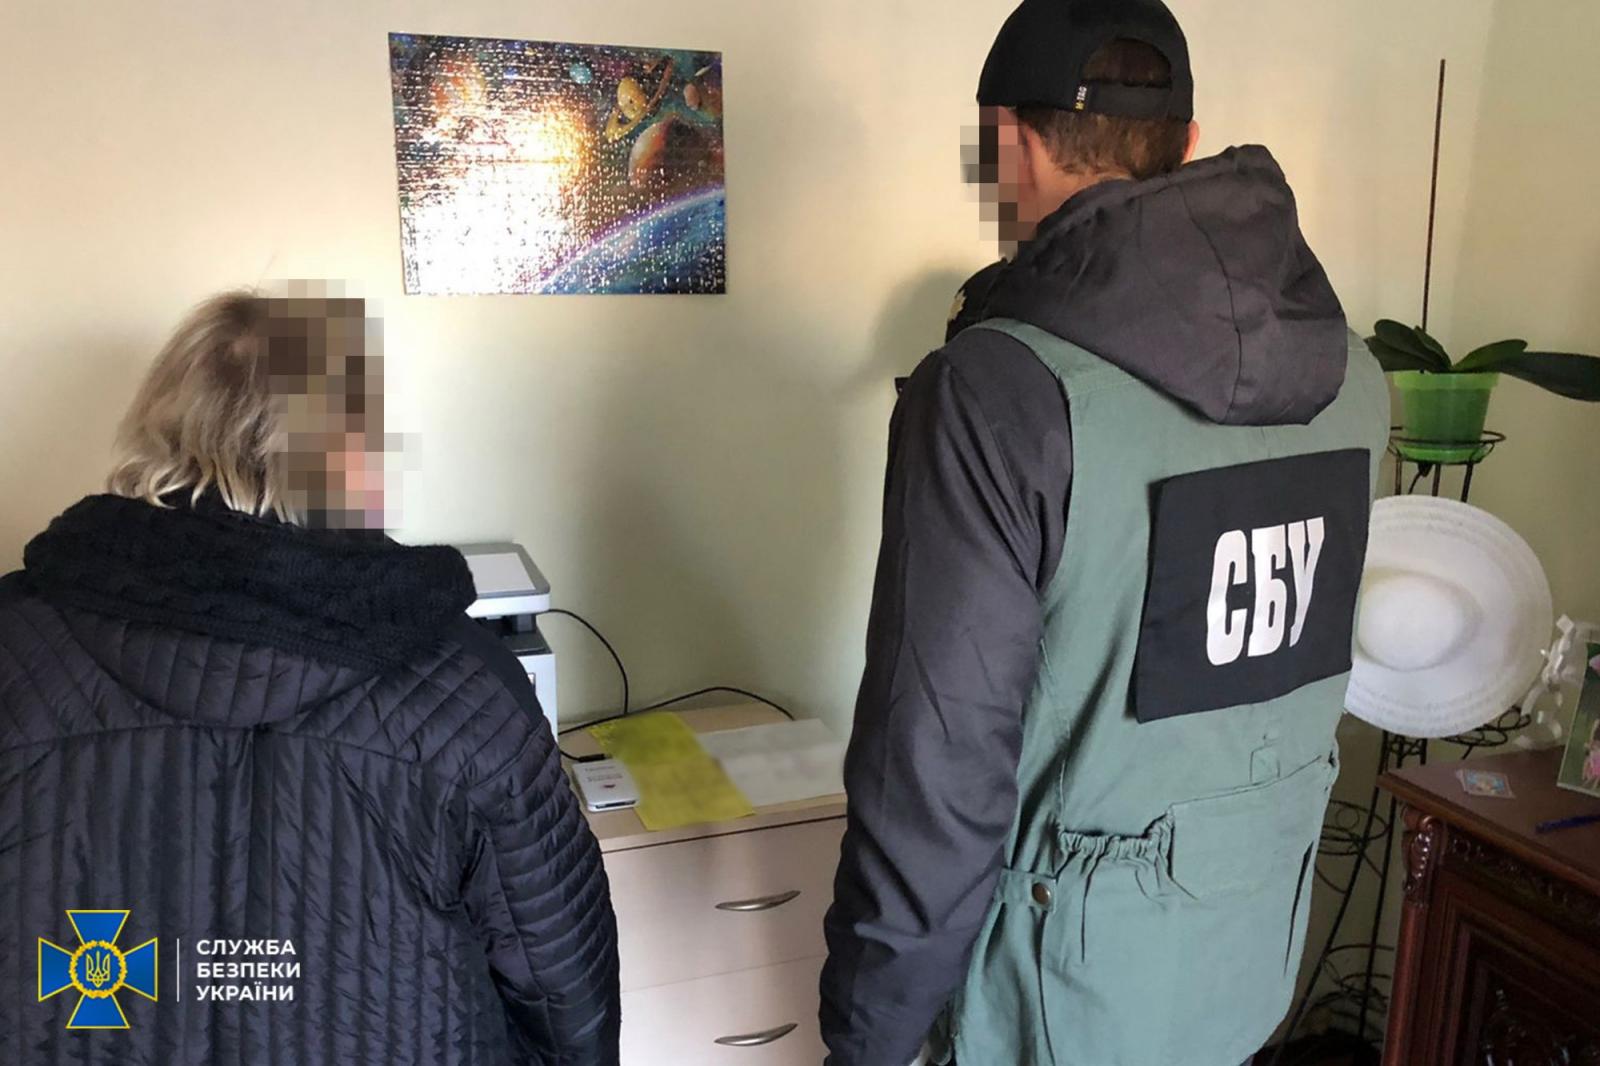
Служба безопасности Украины (СБУ) арестовала киберпреступников, которым удалось проникнуть в систему Национальной службы здравоохранения Украины. По данным правоохранителей, злоумышленники изменили информацию о вакцинации граждан.

В мошеннической схеме участвовали врачи, предлагающие поддельные сертификаты о вакцинировании от COVID-19. Задержанные киберпреступники при этом нашли соответствующих клиентов в Сумской области, готовых заплатить 3000 гривен (чуть больше 8 тысяч рублей).

Взломав системы Национальной службы здравоохранения, злоумышленники ввели ложные данные, что позволило их клиентам проходить все проверки вакцинации от COVID-19. Напомним, что в этом случае генерируется специальный QR-код, подтверждающий наличие прививки.


СБУ пока не выяснила, являются ли арестованные сторонними хакерами или же инсайдерами в медицинских учреждениях. Если это второй вариант, злоумышленники могли просто использовать свои учётные данные для входа в систему.

Как отметили правоохранители, подозреваемые до 200 раз в месяц модифицировали записи в системе, однако полиция пока не выяснила, как долго злоумышленники поддерживали эту схему на плаву.

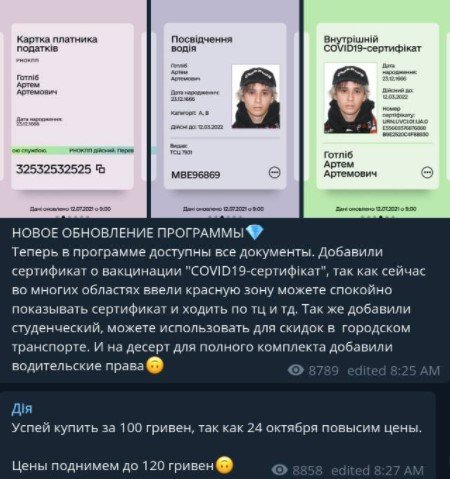
Позже стало ясно, что киберпреступники использовали приложение «Action», которое не так давно запустили власти Украины. Задача этого софта — постепенно переводить граждан на технологию «умной» идентификации.

Фейковая копия приложения «Action» при этом распространялась через каналы в мессенджере Telegram и позволяла украинцам сгенерировать любой сертификат.

Подпишитесь на новости

ИИ-агенты смогут искать уязвимости через плагины PT Application Inspector

Positive Technologies выпустила версию 3.0.0 бесплатных плагинов PT Application Inspector с поддержкой ИИ-агентов. Через встроенный MCP-сервер агенты могут запускать поиск уязвимостей в проекте или отдельных изменениях, анализировать результаты и помогать разработчикам исправлять код.

Интеграция по протоколу Model Context Protocol позволяет подключать инструменты с поддержкой MCP, включая OpenCode, Claude Code и Codex.

Агентам доступны сведения об обнаруженных уязвимостях и условиях их эксплуатации. Сами плагины используют статический анализ и показывают потенциальные проблемы безопасности непосредственно в среде разработки.

Для проверки кода после действий агента добавлена функция AI Hooks. Она автоматически проверяет внесённые изменения и сообщает разработчику о возможных уязвимостях. Полное повторное сканирование не требуется, если проект уже прошёл первоначальную проверку.

Функция How to Fix, формирующая с помощью ИИ рекомендации по устранению уязвимостей, стала доступна в Visual Studio Code. Ранее её можно было использовать в JetBrains IDE. Предложенные изменения разработчик может сразу внести в код.

Для How to Fix поддерживаются модели с совместимым API, в том числе развёрнутые на серверах заказчика. Такой вариант позволяет получать рекомендации без передачи исходного кода внешним ИИ-сервисам.

По словам директора по продуктам AppSec и WAF Positive Technologies Антона Жаболенко, компания стремится встроить поиск и исправление уязвимостей в процесс генерации кода, чтобы проверка не оставалась отдельной задачей после завершения разработки.

RSS: Новости на портале Anti-Malware.ru