



Арестованы хакеры, проникшие в Национальную службу здравоохранения Украины

Арестованы хакеры, проникшие в Национальную службу здравоохранения Украины

Арестованы хакеры, проникшие в Национальную службу здравоохранения Украины

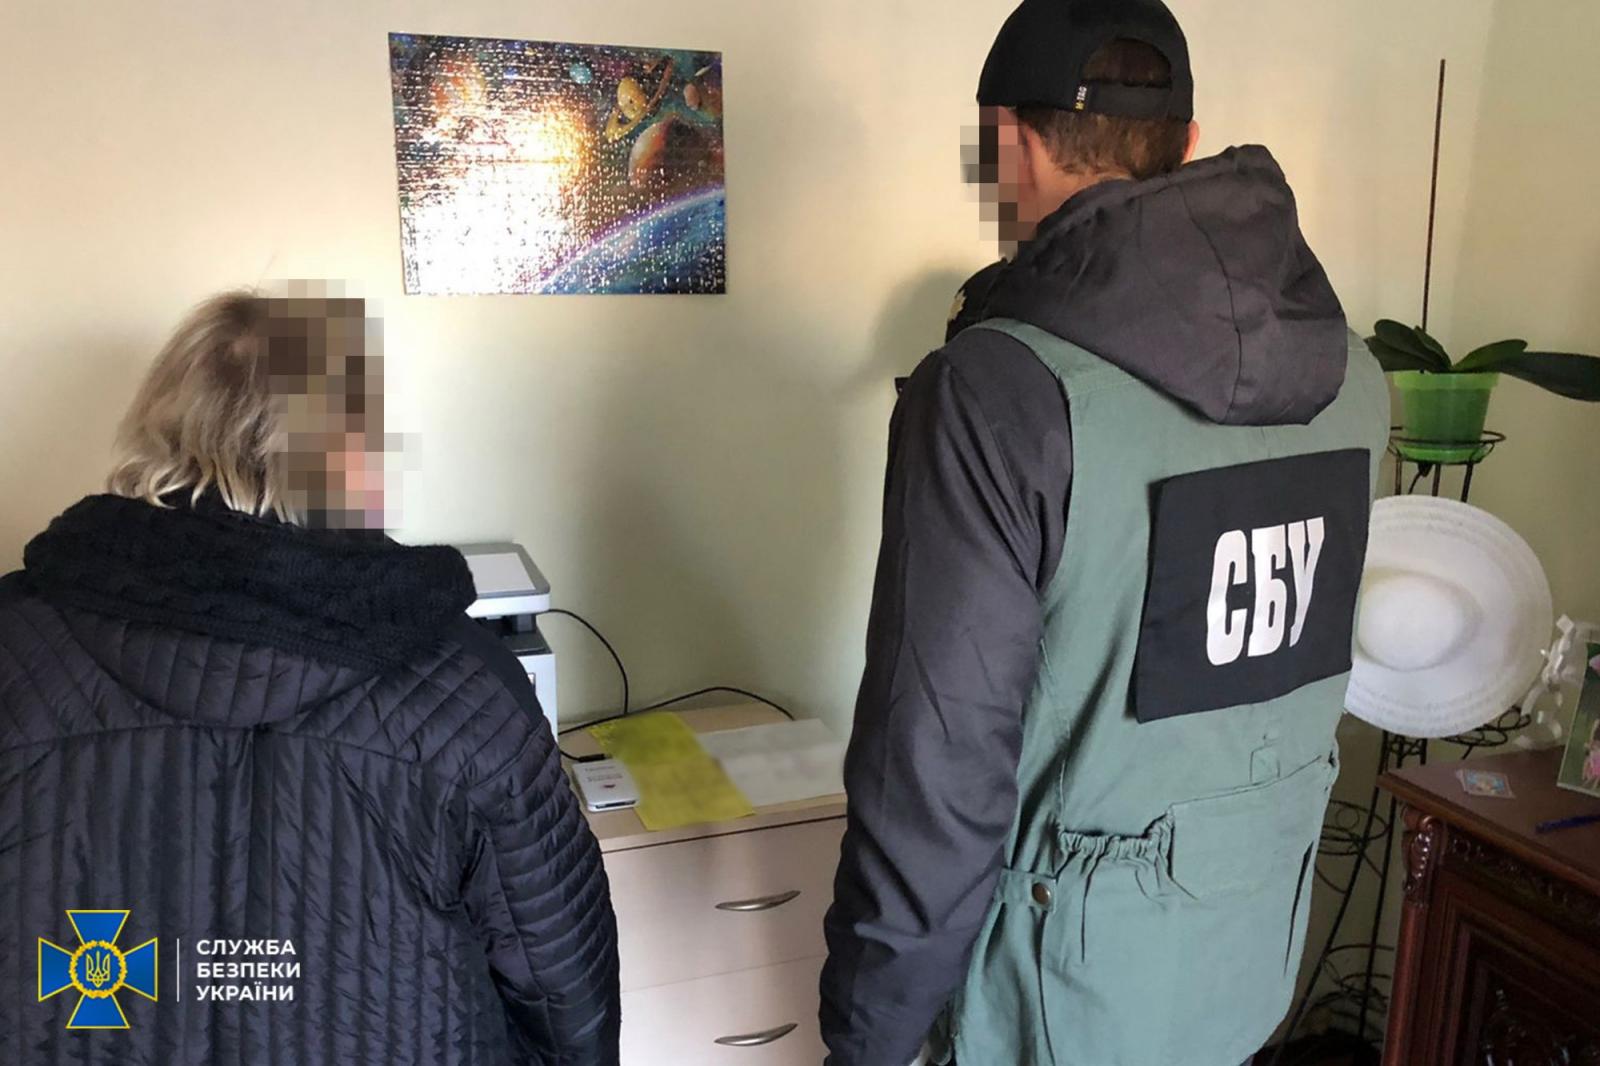
Служба безопасности Украины (СБУ) арестовала киберпреступников, которым удалось проникнуть в систему Национальной службы здравоохранения Украины. По данным правоохранителей, злоумышленники изменили информацию о вакцинации граждан.

В мошеннической схеме участвовали врачи, предлагающие поддельные сертификаты о вакцинировании от COVID-19. Задержанные киберпреступники при этом нашли соответствующих клиентов в Сумской области, готовых заплатить 3000 гривен (чуть больше 8 тысяч рублей).

Взломав системы Национальной службы здравоохранения, злоумышленники ввели ложные данные, что позволило их клиентам проходить все проверки вакцинации от COVID-19. Напомним, что в этом случае генерируется специальный QR-код, подтверждающий наличие прививки.


СБУ пока не выяснила, являются ли арестованные сторонними хакерами или же инсайдерами в медицинских учреждениях. Если это второй вариант, злоумышленники могли просто использовать свои учётные данные для входа в систему.

Как отметили правоохранители, подозреваемые до 200 раз в месяц модифицировали записи в системе, однако полиция пока не выяснила, как долго злоумышленники поддерживали эту схему на плаву.

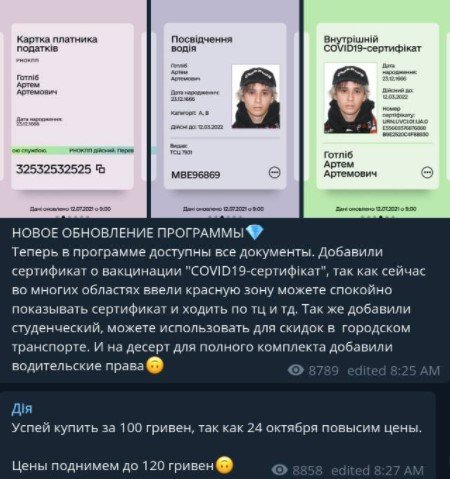
Позже стало ясно, что киберпреступники использовали приложение «Action», которое не так давно запустили власти Украины. Задача этого софта — постепенно переводить граждан на технологию «умной» идентификации.

Фейковая копия приложения «Action» при этом распространялась через каналы в мессенджере Telegram и позволяла украинцам сгенерировать любой сертификат.

Подпишитесь на новости

Более десяти лет в NGINX скрывалась уязвимость для выполнения кода

В NGINX устранили критическую уязвимость CVE-2026-123007, которая позволяет удалённо выполнять код без аутентификации на серверах с включённым HTTP/2. Ошибка присутствовала в коде с версии 1.9.5, выпущенной в 2015 году. Патчи вышли 18 ноября в версиях 1.30.7 и 1.31.9.

Подробности уязвимостей и рекомендации по защите опубликованы в исследовании Wiz. Проблема связана с некорректной обработкой счётчиков управления потоком HTTP/2.

Она приводит к повреждению памяти и может затронуть даже серверы, которые раздают статические файлы без подключения к серверному приложению.

Исследователи Wiz подтвердили выполнение кода с обходом ASLR в лабораторных условиях. Полученный код работает с правами рабочего процесса NGINX. Самостоятельно уязвимость не предоставляет права root: для повышения привилегий требуется дополнительная ошибка.


Обновления также устраняют CVE-2026-123633 — другую уязвимость HTTP/2, связанную с обращением к освобождённой памяти. Для её эксплуатации нужны дополнительные условия, включая проксирование запросов и нехватку доступных соединений у рабочего процесса.

Администраторам рекомендуют установить пропатченные версии. Если обновление пока невозможно, временной мерой для этих двух уязвимостей станет отключение HTTP/2.

На момент раскрытия сведений об эксплуатации CVE-2026-123007 в реальных атаках не поступало.

RSS: Новости на портале Anti-Malware.ru