



Группа Carbanak нанимает ИТ-спецов для проведения атак под видом пентеста

Группа Carbanak нанимает ИТ-спецов для проведения атак под видом пентеста

Группа Carbanak нанимает ИТ-спецов для проведения атак под видом пентеста

Киберпреступная группировка FIN7 придумала интересную схему: злоумышленники создают фиктивные компании, работающие в сфере кибербезопасности, а затем проводят реальные атаки под видом тестирований на проникновение (пентест).

FIN7, также известная под именем Carbanak, занимается финансово ориентированными киберкампаниями, в ходе которых преступники пытаются украсть как можно больше денег. С 2015 года группировка заражает банкоматы специально разработанными вредоносными программами.

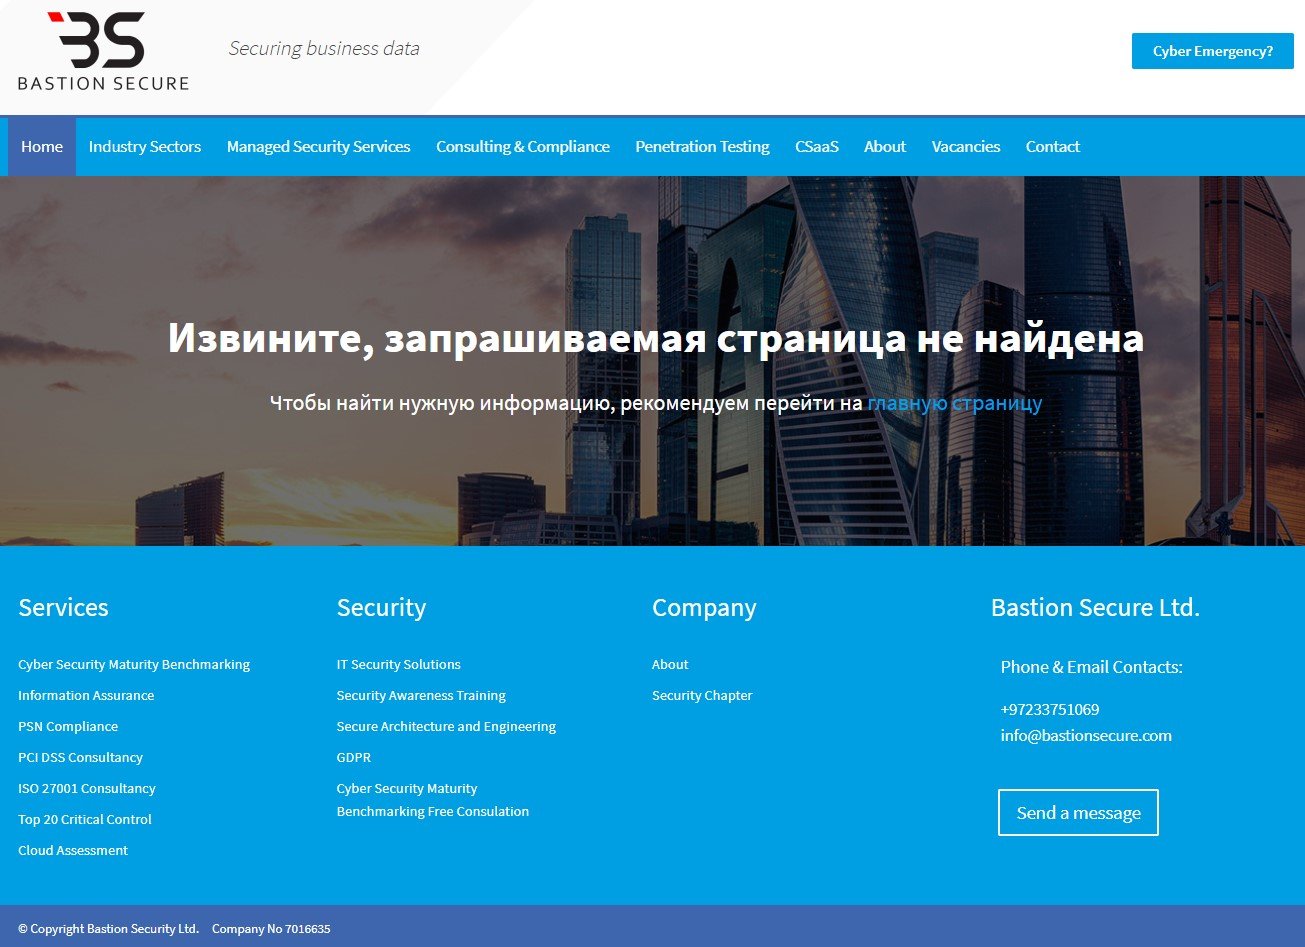
В своих новых операциях Carbanak решила привлекать ничего не подозревающих и добропорядочных ИТ-специалистов. Тем не менее киберпреступники сработали не до конца чисто, что выдало их намерения. Например, участники группы утверждали, что их компания базируется в Великобритании, однако страница с ошибкой 404 на «официальном» сайте содержала русский язык.


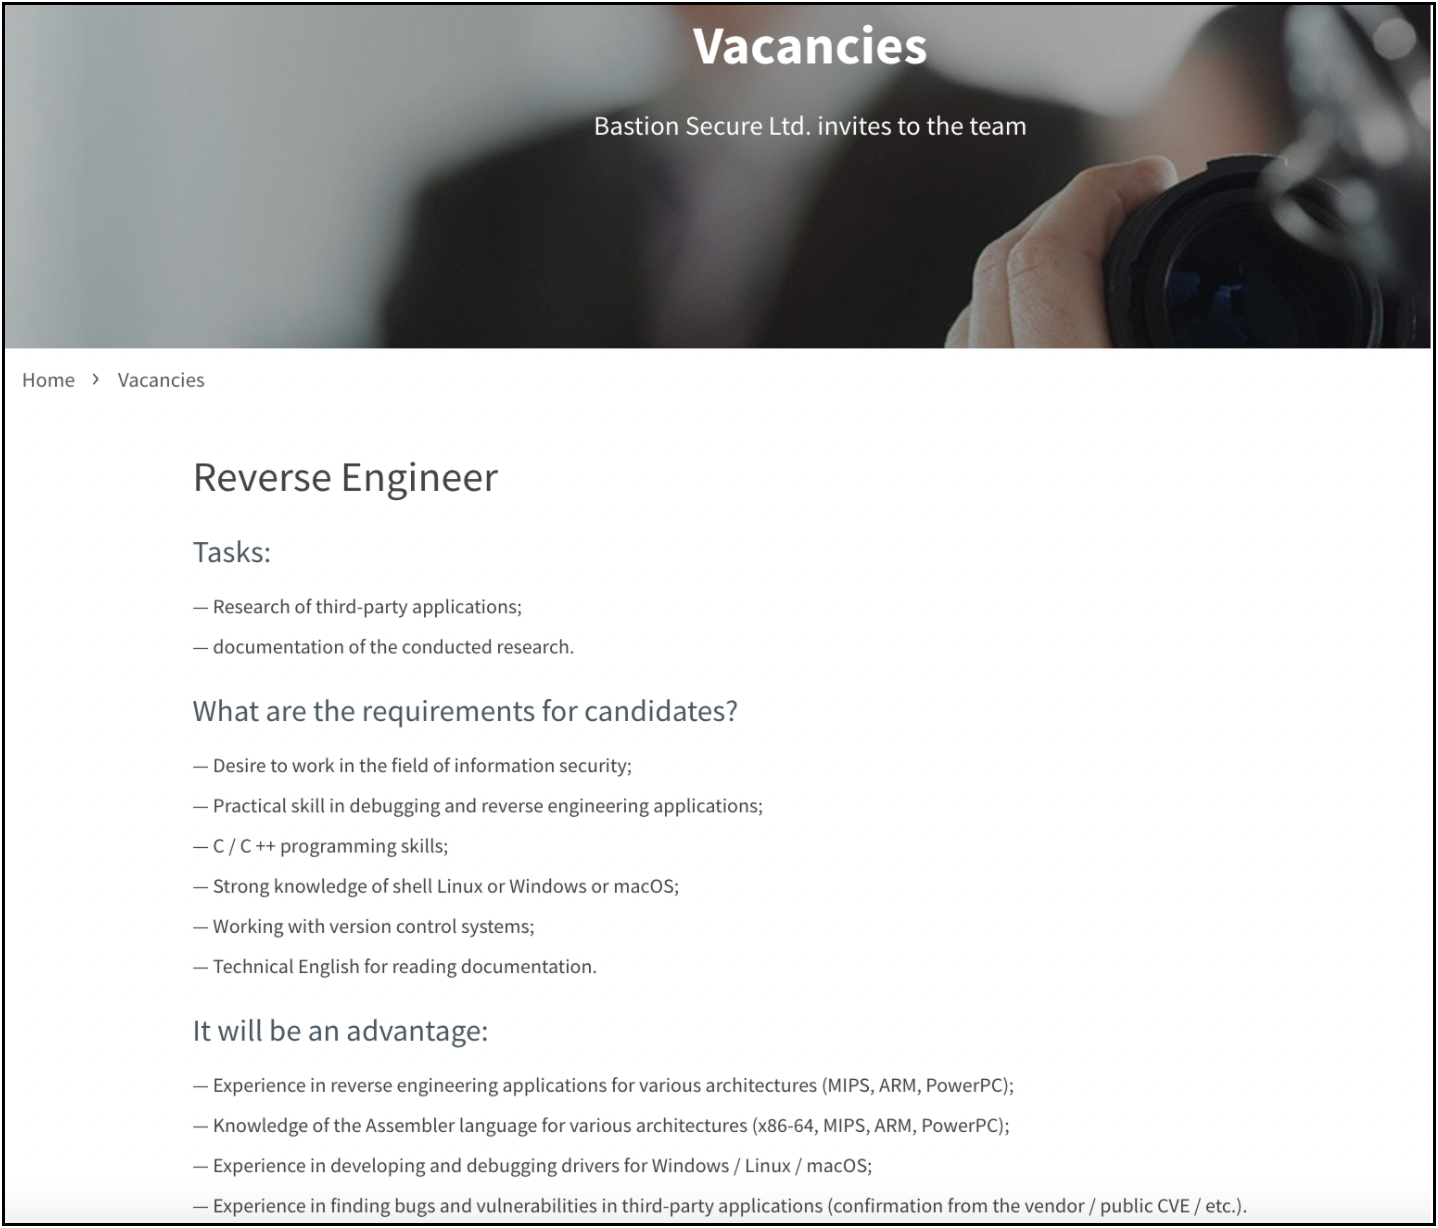
Раздел «О компании» утверждал, что созданная FIN7 организация якобы связана с легитимной Convergent Network Solutions. Исследователи из Gemini Advisory отметили, что преступники предлагают специалистам от 800 до 1200 долларов в месяц. В основном группировку интересовали программисты, пишущие на C++, PHP и Python, а также системные администраторы Windows и эксперты по обратному инжинирингу.


Всё было стандартно: собеседование, после которого стороны подписывали договор и соглашение о неразглашении. Далее шёл условный испытательный срок, в ходе которого соискатель имел возможность ознакомиться с задачами. Однако со временем становилось понятно, что фиктивная компания привлекает сотрудников для киберпреступной деятельности.

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru