



Группа Carbanak нанимает ИТ-спецов для проведения атак под видом пентеста

Группа Carbanak нанимает ИТ-спецов для проведения атак под видом пентеста

Группа Carbanak нанимает ИТ-спецов для проведения атак под видом пентеста

Киберпреступная группировка FIN7 придумала интересную схему: злоумышленники создают фиктивные компании, работающие в сфере кибербезопасности, а затем проводят реальные атаки под видом тестирований на проникновение (пентест).

FIN7, также известная под именем Carbanak, занимается финансово ориентированными киберкампаниями, в ходе которых преступники пытаются украсть как можно больше денег. С 2015 года группировка заражает банкоматы специально разработанными вредоносными программами.

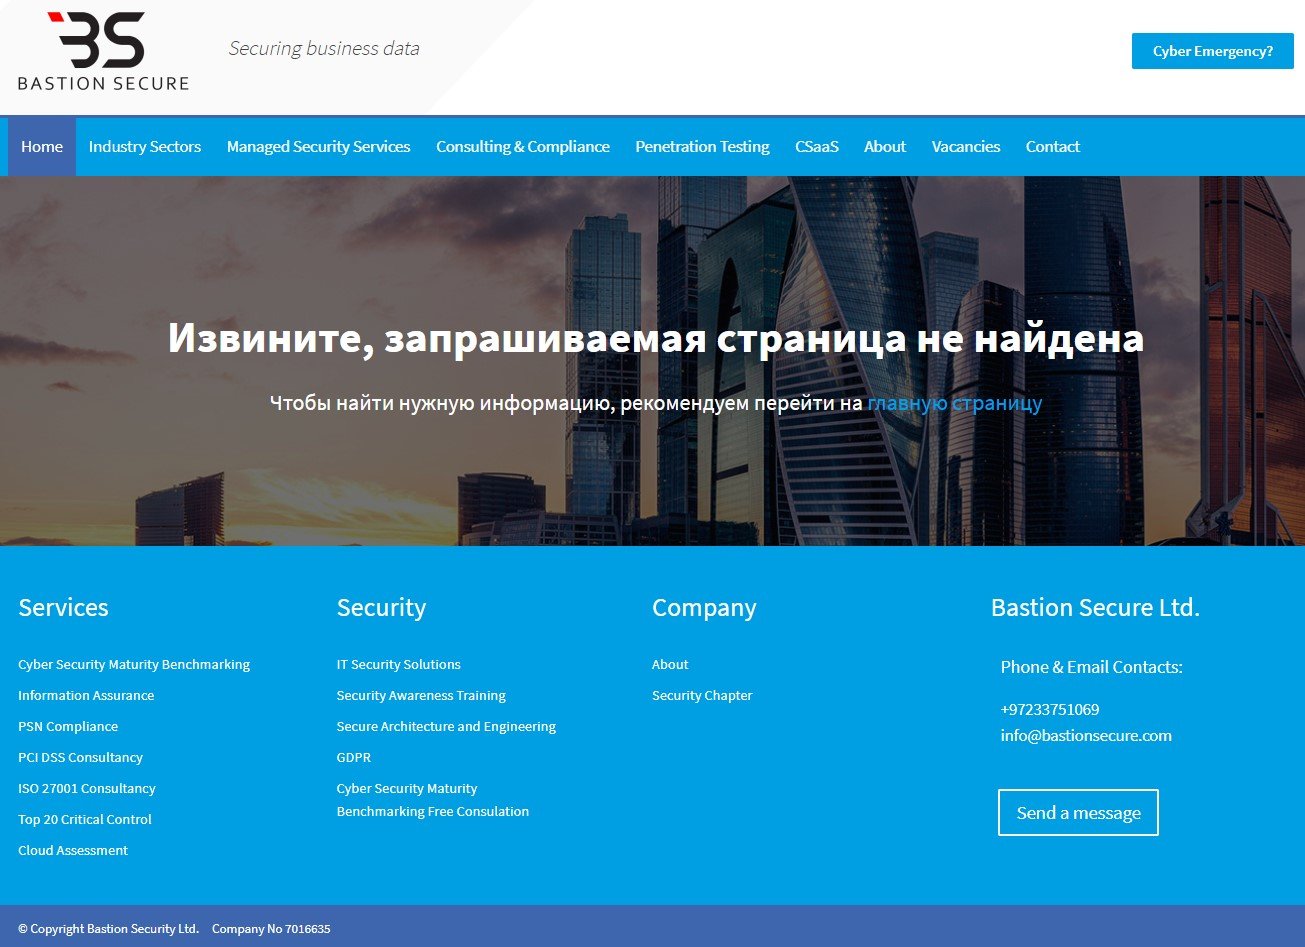
В своих новых операциях Carbanak решила привлекать ничего не подозревающих и добропорядочных ИТ-специалистов. Тем не менее киберпреступники сработали не до конца чисто, что выдало их намерения. Например, участники группы утверждали, что их компания базируется в Великобритании, однако страница с ошибкой 404 на «официальном» сайте содержала русский язык.


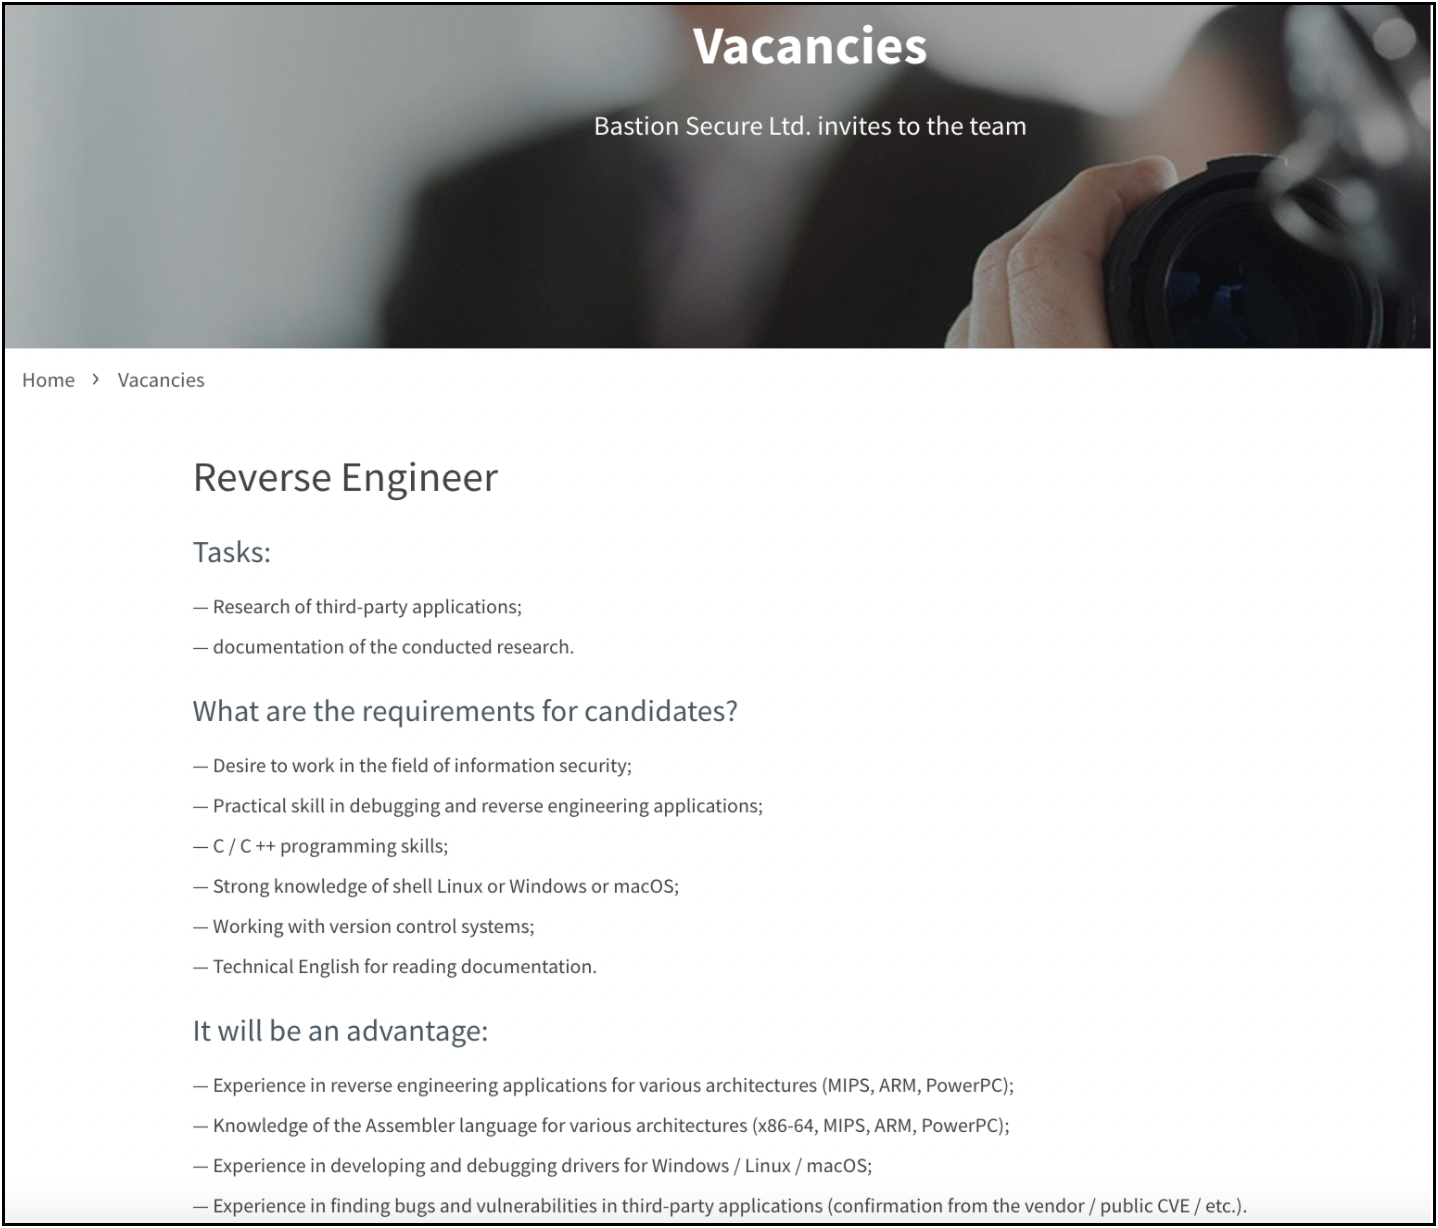
Раздел «О компании» утверждал, что созданная FIN7 организация якобы связана с легитимной Convergent Network Solutions. Исследователи из Gemini Advisory отметили, что преступники предлагают специалистам от 800 до 1200 долларов в месяц. В основном группировку интересовали программисты, пишущие на C++, PHP и Python, а также системные администраторы Windows и эксперты по обратному инжинирингу.


Всё было стандартно: собеседование, после которого стороны подписывали договор и соглашение о неразглашении. Далее шёл условный испытательный срок, в ходе которого соискатель имел возможность ознакомиться с задачами. Однако со временем становилось понятно, что фиктивная компания привлекает сотрудников для киберпреступной деятельности.

Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru