



Преступники взломали Bitcoin.org и увели у пользователей 17 тысяч долларов

Преступники взломали Bitcoin.org и увели у пользователей 17 тысяч долларов

Преступники взломали Bitcoin.org и увели у пользователей 17 тысяч долларов

Группа киберпреступников взломала Bitcoin.org, официальный веб-сайт проекта Bitcoin, и видоизменила отдельные страницы с целью ввести посетителей в заблуждение. В частности, злоумышленники продвигали мошенническую схему, на которую, к сожалению, купились отдельные пользователи.

Доступ к официальному ресурсу оставался у хакеров недолго — изменённые страницы продержались буквально около одного дня. Тем не менее за это время преступники смогли положить себе в карман более 17 тысяч долларов.

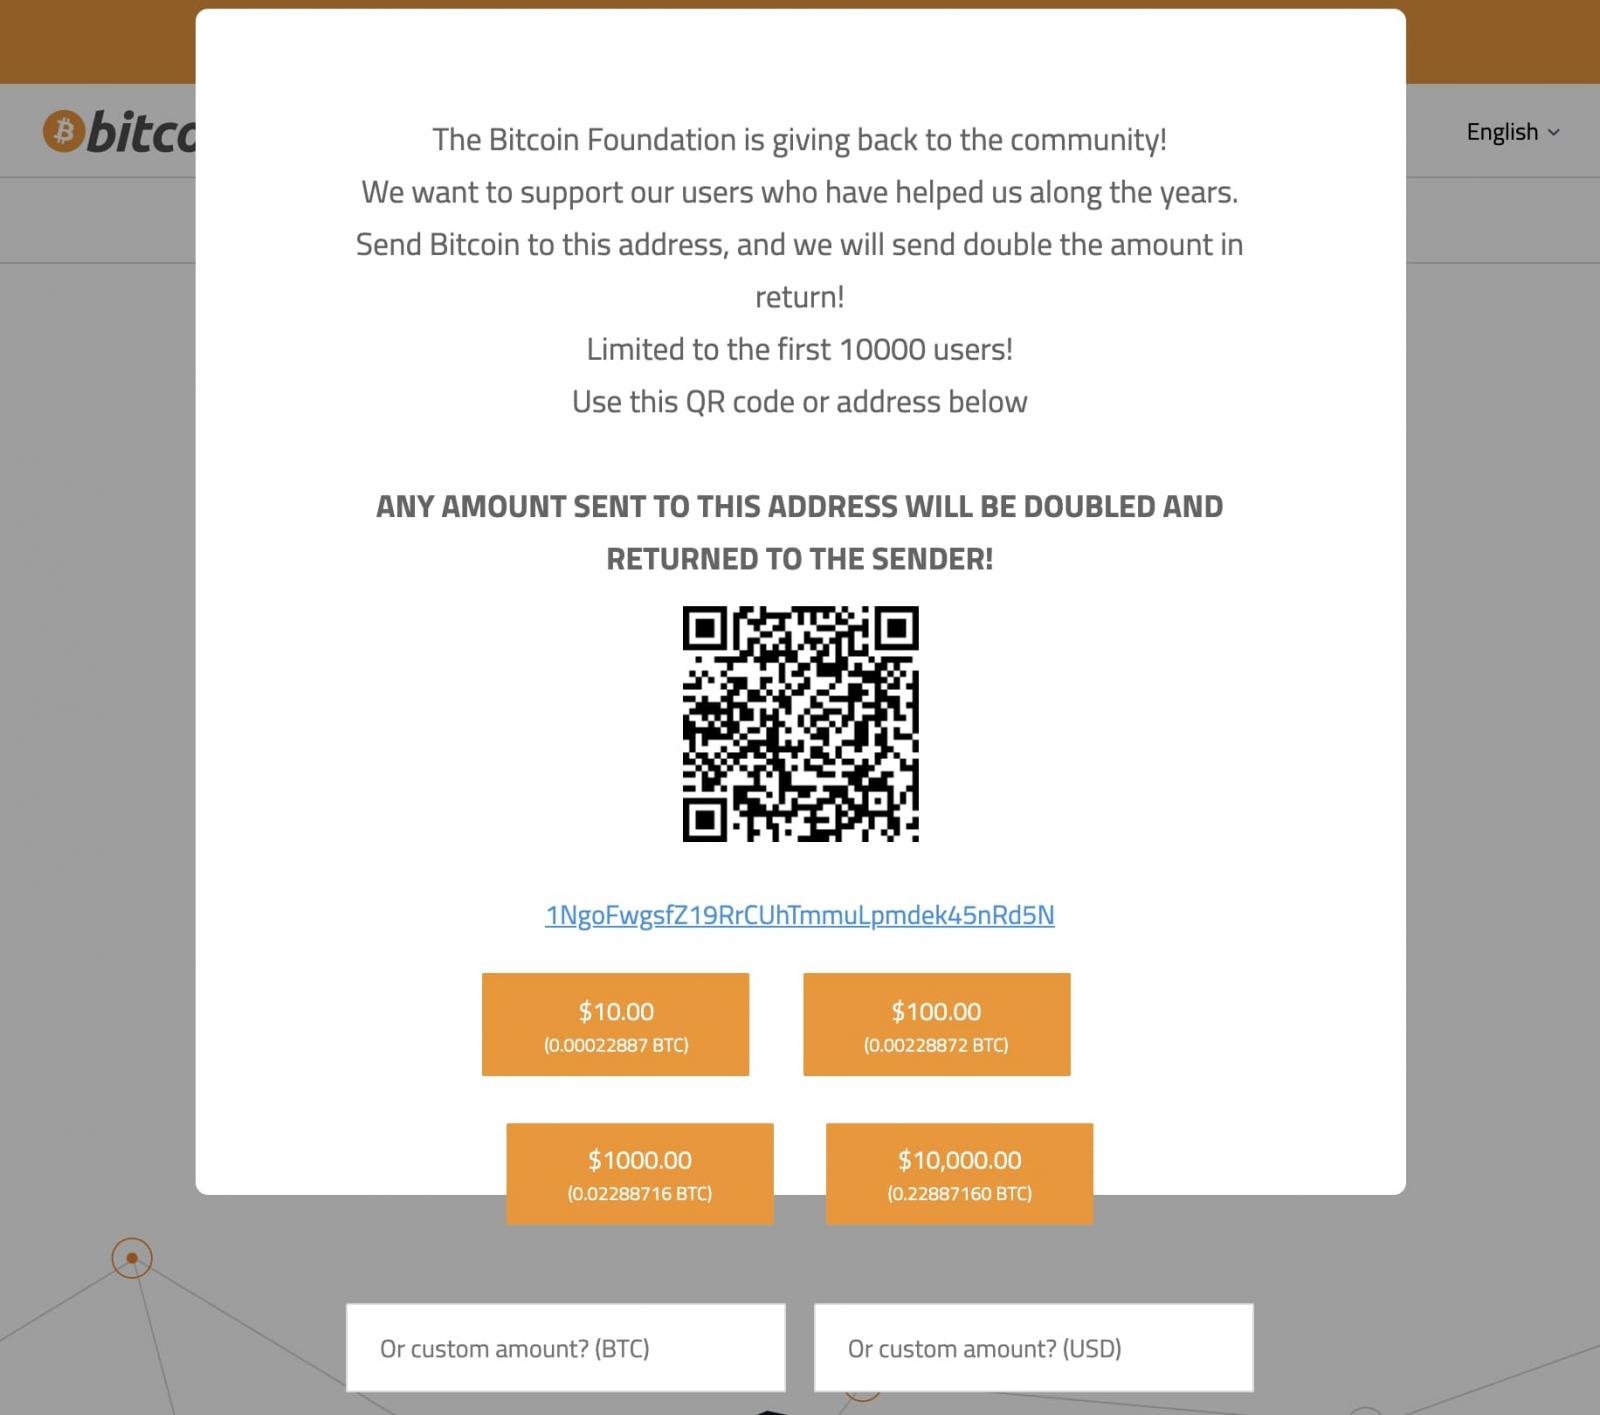
Таким образом, 23 сентября главная страница сайта bitcoin.org гласила:

«Благотворительный фонд Bitcoin Foundation решил поощрить сообщество. Мы хотим поддержать наших пользователей, которые помогали нам на протяжении всех этих лет. Отправьте определённое количество биткоинов на этот адрес [указывался соответствующий криптокошелёк — прим. AM] и вам вернётся удвоенная сумма».

Чтобы создать ажиотаж, хакеры отметили, что предложение действительно лишь для первых 10 тыс. обратившихся пользователей.


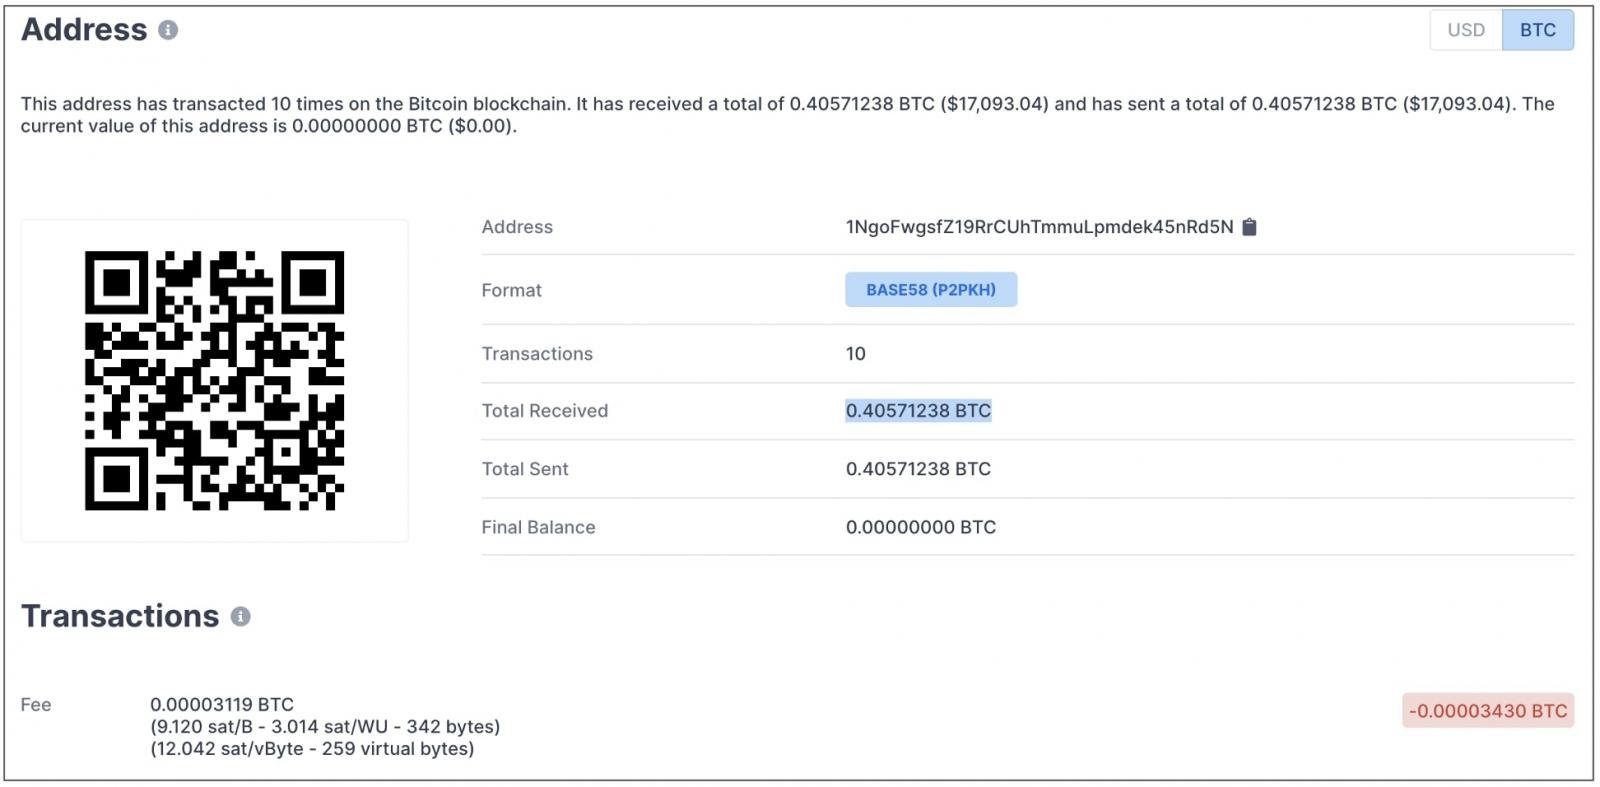
К сожалению, доверчивые люди всё же купились на скам, поскольку история транзакций указанного злоумышленниками кошелька раскрывает множество перечислений. Последний зафиксированный баланс был равен 0,40571238 BTC, то есть около 17 тысяч долларов. Как отметил один из администраторов Bitcoin.org, сайт может быть недоступен в течение нескольких дней, поскольку ведётся расследование инцидента.

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru