



Преступники взломали Bitcoin.org и увели у пользователей 17 тысяч долларов

Преступники взломали Bitcoin.org и увели у пользователей 17 тысяч долларов

Преступники взломали Bitcoin.org и увели у пользователей 17 тысяч долларов

Группа киберпреступников взломала Bitcoin.org, официальный веб-сайт проекта Bitcoin, и видоизменила отдельные страницы с целью ввести посетителей в заблуждение. В частности, злоумышленники продвигали мошенническую схему, на которую, к сожалению, купились отдельные пользователи.

Доступ к официальному ресурсу оставался у хакеров недолго — изменённые страницы продержались буквально около одного дня. Тем не менее за это время преступники смогли положить себе в карман более 17 тысяч долларов.

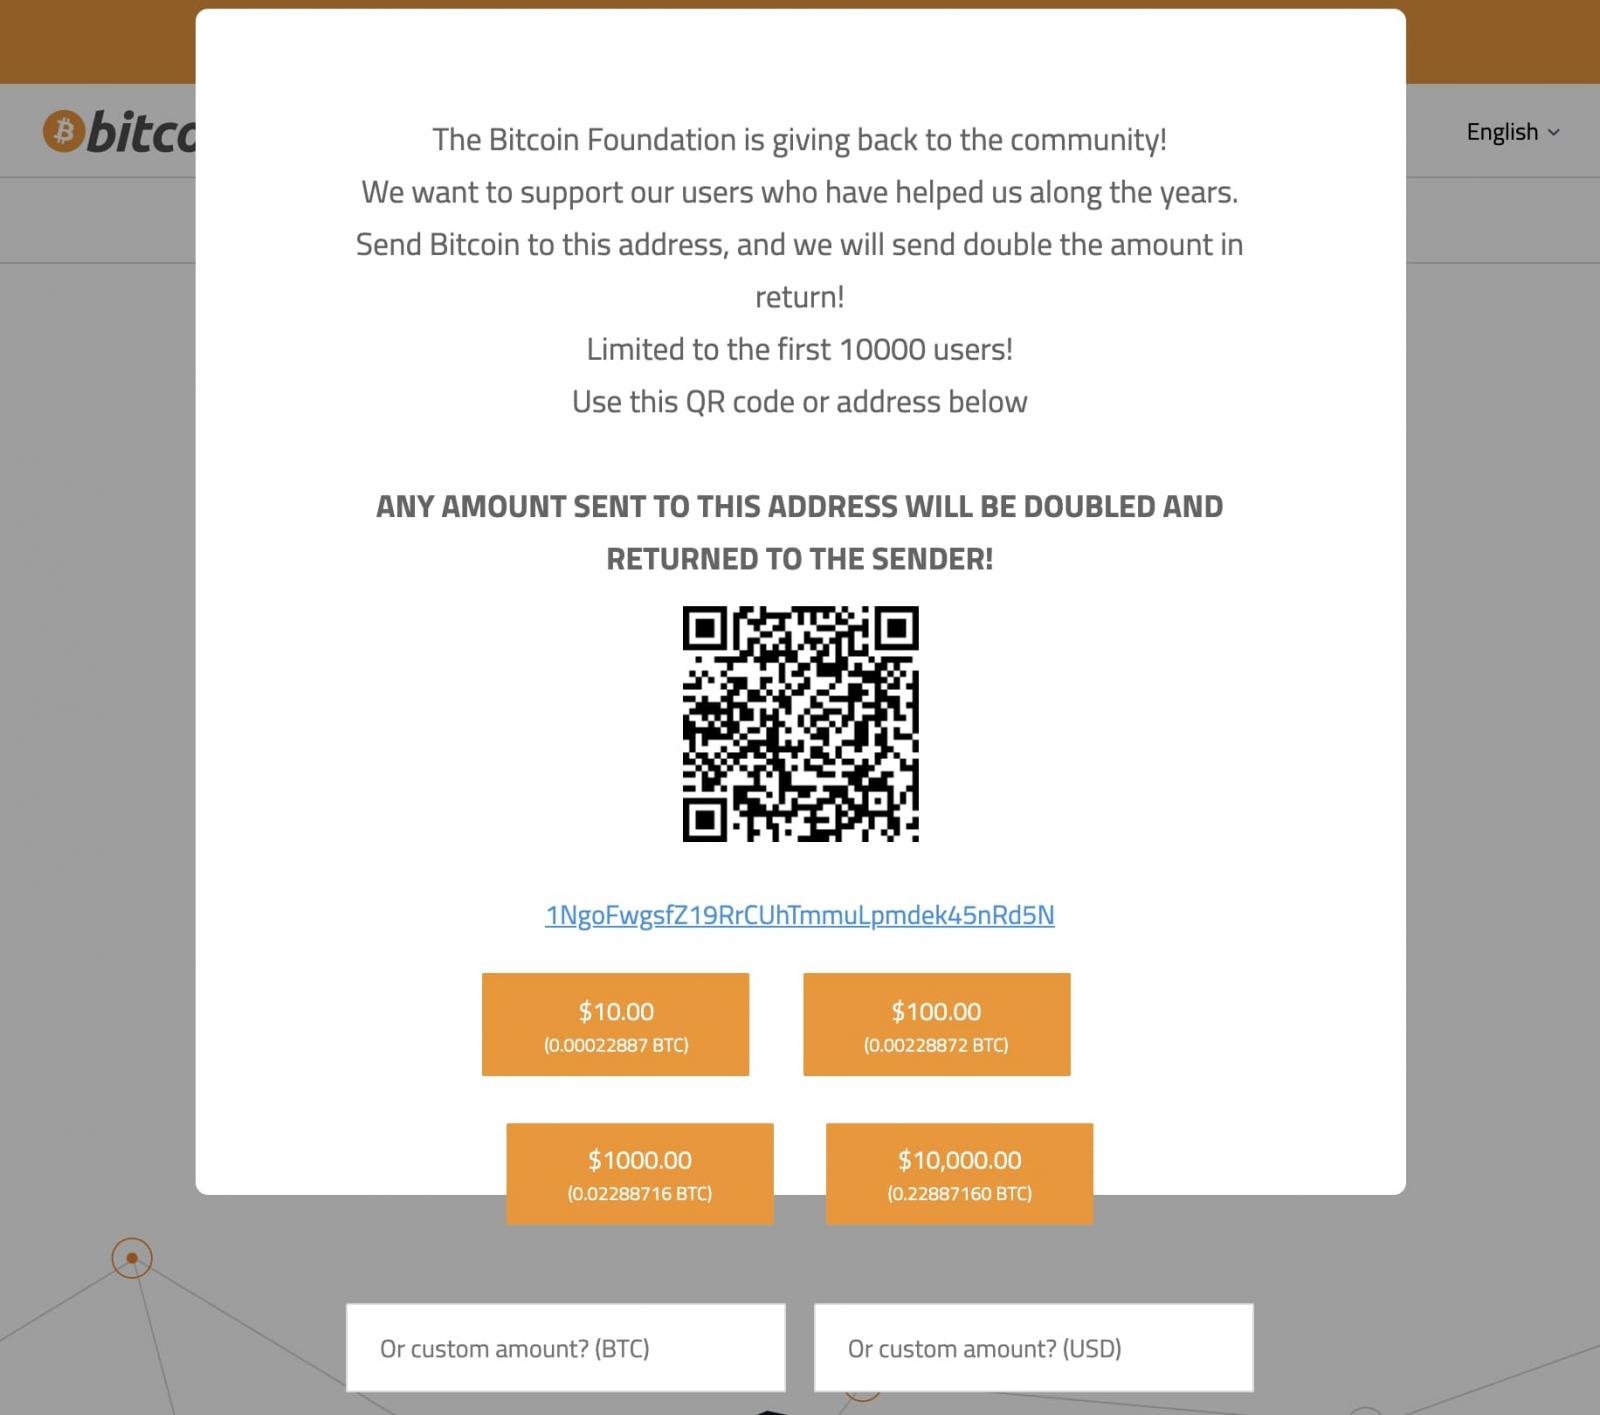
Таким образом, 23 сентября главная страница сайта bitcoin.org гласила:

«Благотворительный фонд Bitcoin Foundation решил поощрить сообщество. Мы хотим поддержать наших пользователей, которые помогали нам на протяжении всех этих лет. Отправьте определённое количество биткоинов на этот адрес [указывался соответствующий криптокошелёк — прим. AM] и вам вернётся удвоенная сумма».

Чтобы создать ажиотаж, хакеры отметили, что предложение действительно лишь для первых 10 тыс. обратившихся пользователей.


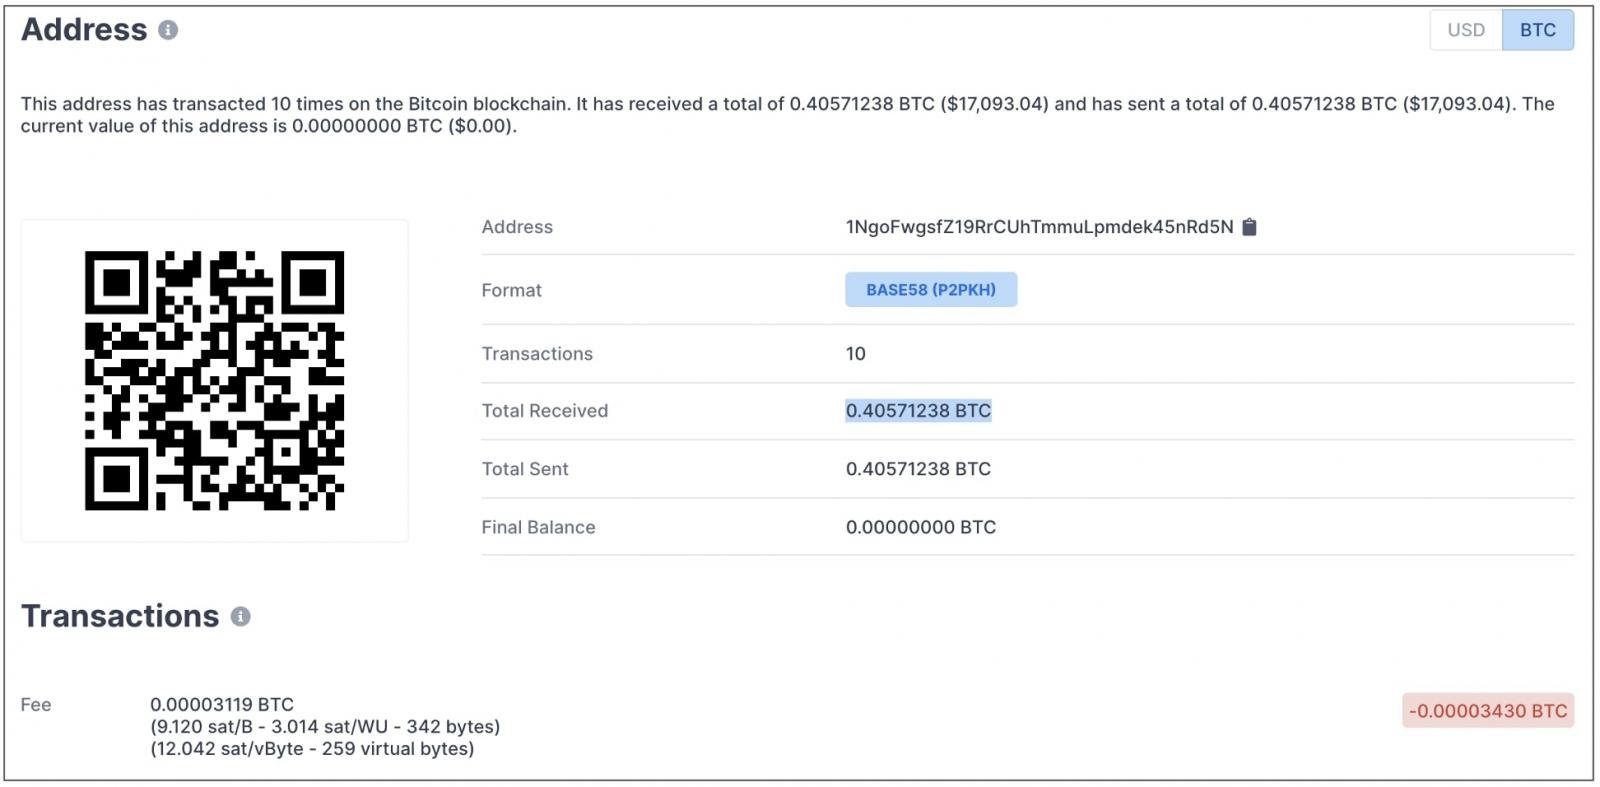
К сожалению, доверчивые люди всё же купились на скам, поскольку история транзакций указанного злоумышленниками кошелька раскрывает множество перечислений. Последний зафиксированный баланс был равен 0,40571238 BTC, то есть около 17 тысяч долларов. Как отметил один из администраторов Bitcoin.org, сайт может быть недоступен в течение нескольких дней, поскольку ведётся расследование инцидента.

Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru