



Атаки Chimaera: тысячи Windows, Linux, контейнеров уже майнят Monero

Атаки Chimaera: тысячи Windows, Linux, контейнеров уже майнят Monero

Атаки Chimaera: тысячи Windows, Linux, контейнеров уже майнят Monero

Аналитики из Alien Labs компании AT&T предупреждают о новой вредоносной кампании, нацеленной на угон чужих мощностей для добычи криптовалюты. Хакеры используют opensource-инструменты из облачного репозитория Chimaera, что позволяет им с успехом обходить антивирусную защиту.

Автором выявленных криптоджекинг-атак, по словам исследователей, является криминальная группировка TeamTNT. Помещенный ею в облако тулкит Chimaera обнаружили несколько месяцев назад эксперты Unit 42, подразделения Palo Alto Networks.

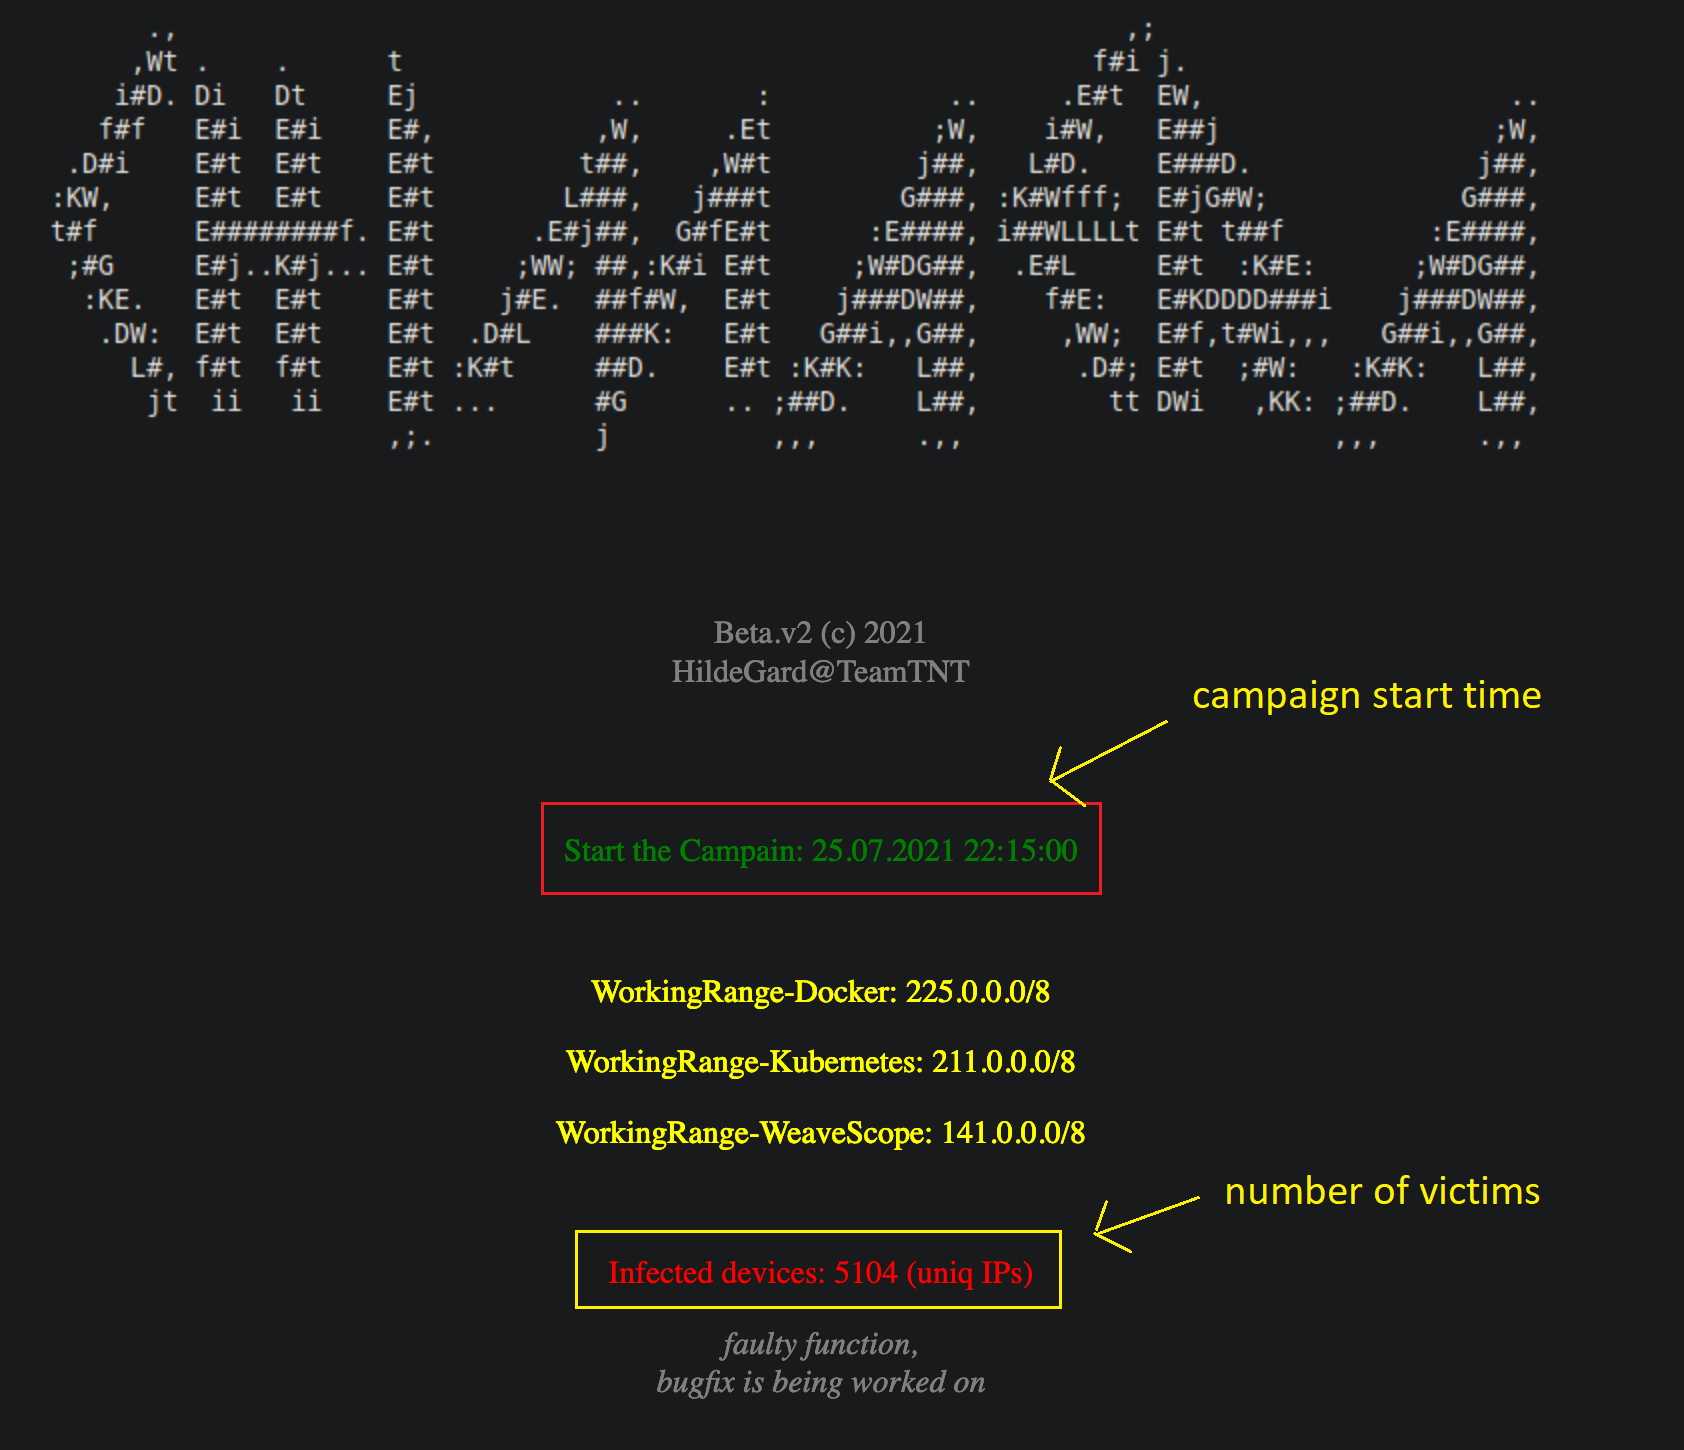
В июле этот набор инструментов  пустили в ход. Злоумышленники устанавливают их на машины под управлением Windows и Linux, на серверы AWS, а также внедряют в контейнеры Docker и Kubernetes. К концу августа, судя по статистике на С2-сервере, TeamTNT удалось заразить тысячи компьютеров в разных странах.


В Alien Labs изучили некоторые инструменты из набора Chimaera. Компонент Lazagne представляет собой утилиту с открытым исходным кодом для извлечения логинов и паролей из браузеров. Этот софт поддерживает различные Linux-дистрибутивы, в том числе Alpine Linux, обычно используемый для создания контейнеров. Злоумышленники объединили его с Pupy, многофункциональным opensource-инструментом удаленного администрирования.

За доставку и активацию майнера XMRig на Windows отвечает скрипт, способный загружать необходимые для этого средства, в том числе архиватор 7z (для распаковки скачиваемых файлов) и утилиту Nssm, позволяющую запустить криптомайнер как сервис. Для установки XMRig на платформы Kubernetes используется компонент, обеспечивающий хозяевам удаленное подключение к системе по SSH.

Для связи зараженных машин с C2-сервером в состав Chimaera введен IRC-бот — расширенная версия уже известного ИБ-экспертам ZiggyStartux, способная выполнять шелл-команды Unix.

Подпишитесь на новости

Роскомнадзор встроил машинное обучение в систему фильтрации трафика

Роскомнадзор внедрил механизм фильтрации интернет-трафика на основе машинного обучения и потратил на него 2,27 млрд рублей. Это следует из паспорта ведомственной программы цифровой трансформации на 2026-2028 годы. В документе указано, что РКН использует отечественную модель, развернутую на собственной инфраструктуре.

Ее название не раскрывается, большая языковая модель в системе не применяется.

С паспортом программы ознакомился Forbes. Механизм встроен в автоматизированную систему обеспечения безопасности российского сегмента интернета (АСБИ).

Через нее Роскомнадзор управляет ТСПУ, оборудованием для фильтрации трафика на сетях операторов связи. На установку новых и модернизацию действующих ТСПУ в 2026 году заложено 3,99 млрд рублей основного финансирования и еще 6,2 млрд рублей дополнительного.

О планах использовать ИИ для фильтрации стало известно в январе. В мае ведомство собиралось взять для этого модель Astra AI от «Группы Астра».

VPN в описании механизма прямо не упоминается. Дмитрий Кутейников из RKS Global считает, что модель может оценивать вероятность использования VPN по внешним признакам, например по размеру и ритму пакетов или длительности сессии, без чтения содержимого. По его словам, под ошибочную блокировку могут попасть корпоративные VPN и облачные сервисы.

RSS: Новости на портале Anti-Malware.ru