



Вымогатели предпочитают проникать к толстосумам через RDP и VPN

Вымогатели предпочитают проникать к толстосумам через RDP и VPN

Вымогатели предпочитают проникать к толстосумам через RDP и VPN

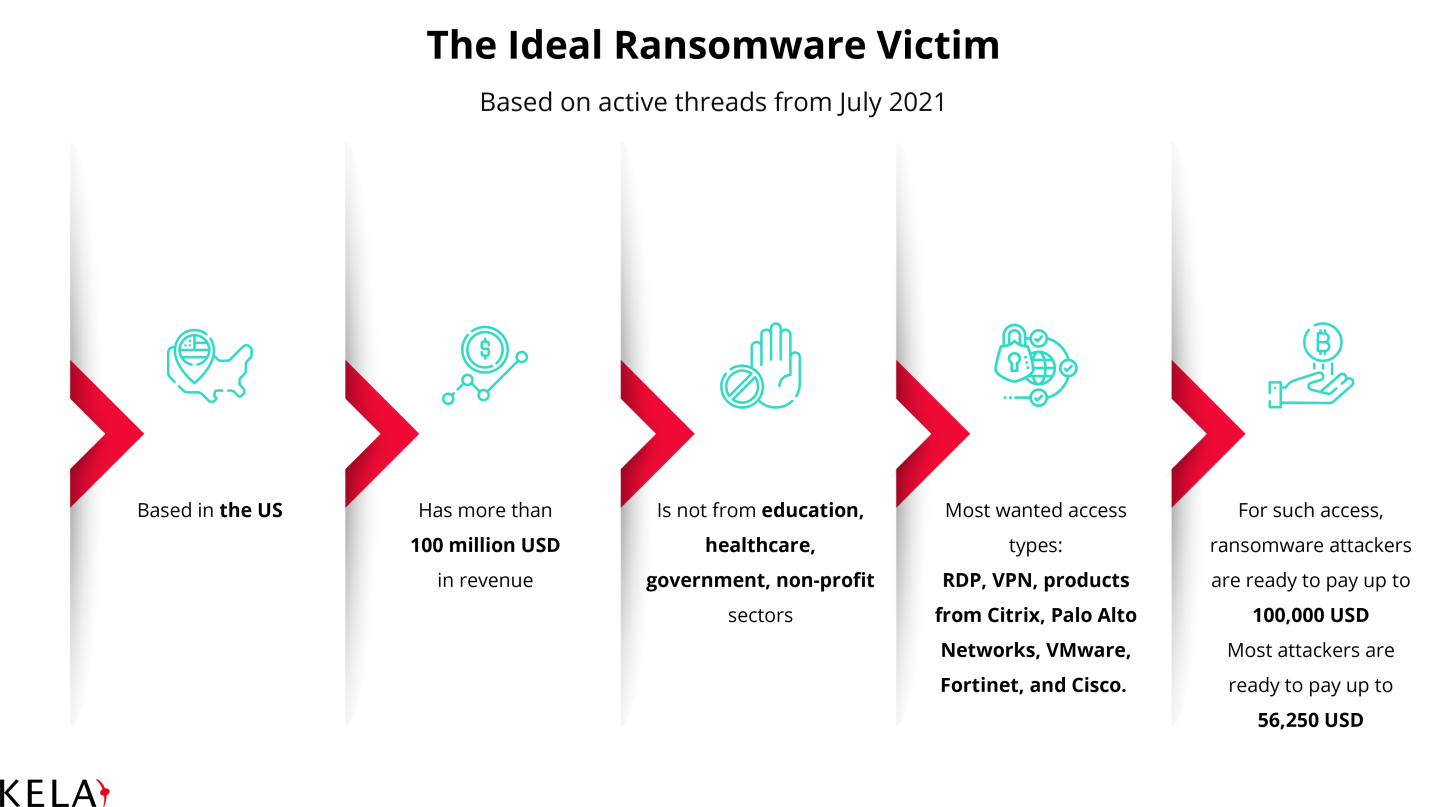
В сетевом андеграунде растет спрос на доступ к сетям бизнес-структур для внедрения вымогательских программ. В KELA изучили июльские объявления о покупке такого «товара», опубликованные распространителями шифровальщиков, и пришли к выводу, что таких злоумышленников больше всего интересуют американские компании с доходом от $100 млн и утерянными ключами от RDP или VPN.

Готовый доступ к мишени — большое удобство для операторов шифровальщика вроде Blackmatter, Nefilim или Lockbit, а также RaaS-сервисов («вымогатель как услуга»). Как оказалось, подобные покупатели готовы платить за эффективную уязвимость или учетные данные админа до $100 тыс., чтобы облегчить жизнь себе и своим партнерам.

Наибольшим спросом пользуется доступ к солидным компаниям в США (более 47% заявок), Канаде, Австралии (по 36,8%) или странах Западной Европы (около 32%). Россия и страны третьего мира мало кого интересуют на этом рынке. Примечательно, что почти в половине случаев потенциальный покупатель сразу оговаривает: медучреждения и учебные заведения не предлагать; 37% не желают иметь дело с госсектором, 26% — с НКО.

В качестве предпочтительного способа сетевого доступа большинство заявителей указывают RDP или VPN. Из продуктов, способных его обеспечить, популярностью пользуются изделия Citrix, Palo Alto Networks (GlobalProtect VPN), VMware (ESXi), Fortinet и Cisco. При этом доступ уровня администратора домена желателен, но необязателен.


Ранее исследователи из KELA подметили еще один интересный тренд в сфере RaaS-услуг — рост спроса на англоязычных переговорщиков, способных убедить жертву заплатить выкуп. Дефицит людей, хорошо владеющих английским языком, наблюдается и в среде мошенников: организаторы BEC-схем готовы отдать свои уловки на откуп аутсорсерам.

Подпишитесь на новости

Хакеры используют подписанные файлы ChatGPT и Claude для запуска вредоноса

Хотели ИИ-помощника, получили работу на чужой криптокошелёк. Исследователи обнаружили кампанию Yoba: злоумышленники распространяют вредоносные Windows-приложения под видом настольных клиентов ChatGPT и Claude. Приманки размещают в GitHub-репозиториях и на страницах GitHub.

Как рассказали специалисты Check Point Research, внутри архивов лежат настоящие подписанные исполняемые файлы OpenAI и Anthropic.

А рядом находится вредоносная библиотека, которую эти файлы загружают при запуске. Классическая сторонняя загрузка DLL: доверенный процесс запускает недоверенный код.


Взлома самих OpenAI или Anthropic исследование не выявило. Атакующие используют их файлы и репутацию, чтобы придать подделке убедительности.

Дальше Yoba закрепляется через планировщик задач Windows. Для получения полезной нагрузки задействует Telegram, DNS over HTTPS и файловый хостинг Catbox. Даже аватарка телеграм-канала участвует в формировании домена для связи.

В изученной цепочке конечной нагрузкой оказался майнер XMRig. Он приостанавливает добычу, когда пользователь активно работает за компьютером, — лишний раз палиться незачем. Но загрузчик способен доставлять и другие программы либо PowerShell-сценарии.

RSS: Новости на портале Anti-Malware.ru