



Операторы Ragnarok прекратили атаки и выпустили бесплатный дешифратор

Операторы Ragnarok прекратили атаки и выпустили бесплатный дешифратор

Операторы Ragnarok прекратили атаки и выпустили бесплатный дешифратор

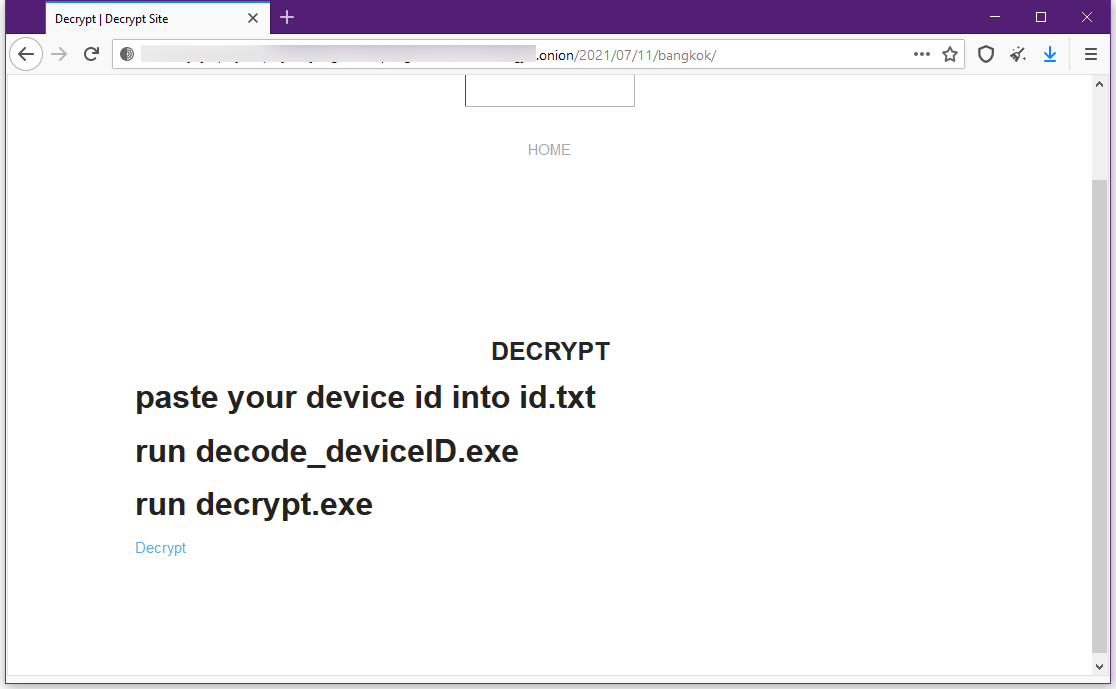
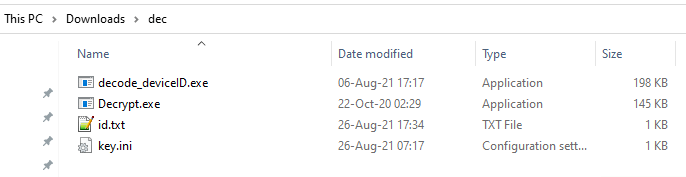
Киберпреступники, распространяющие программу-вымогатель Ragnarok (также известен как Asnarök), решили приостановить атаки и выпустить бесплатный дешифратор, который поможет жертвам восстановить пострадавшие файлы.

В утилите для расшифровки жёстко запрограммирован мастер-ключ. Злоумышленники выложили его на одном из своих форумов в дарквебе, где ранее группировка публиковала украденные у жертв файлы.


Несколько исследователей в области кибербезопасности уже успели изучить дешифратор, отметил The Record. По их словам, утилита действительно работает, однако всё равно лучше дождаться, когда специалисты подготовят свои версии дешифратора. Ожидается, что абсолютно безопасный расшифровщик можно будет скачать с официального сайта проекта NoMoreRansom.

Операторы Ragnarok начали свои атаки в конце 2019 года (по другим данным — в начале 2020-го). Группировка использовала известные эксплойты для проникновения в сеть организаций, после чего злоумышленники старались зашифровать критически важные серверы и рабочие станции жертвы.

Чтобы обеспечить дополнительный рычаг давления на пострадавшие компании, атакующие крали важные внутренние файлы. Эту информацию вымогатели угрожали опубликовать на своём ресурсе в дарквебе, если жертва не заплатит выкуп вовремя.

Так сложилось, что кибергруппа выбрала в качестве цели шлюзы Citrix ADC, а также использовала эксплойт для 0-day в файрволах Sophos XG. За месяц до прекращения операций преступники поменяли дизайн своего сайта и удалили данные прошлых жертв.

Таким образом, Ragnarok стал уже третьим шифровальщиком за это лето, прекратившим свои кибератаки. Напомним, что ранее этим же отметились операторы Avaddon и SynAck.

Подпишитесь на новости

Обвиняемого по делу об атаке на Додо отправили под домашний арест

Тверской районный суд Москвы отправил Дениса Фридмана под домашний арест до 8 декабря 2026 года. Его обвиняют по делу, связанному с кибератакой на «Додо Пиццу». О решении сообщила пресс-служба московских судов, Фридман проходит по пунктам «а» и «в» части 3 статьи 272.1 УК РФ — о незаконном обороте компьютерной информации, содержащей персональные данные.

Согласно опубликованной информации, правоохранители задержали троих из четырёх подозреваемых в атаке, произошедшей в конце сентября.

Выйти на них, как утверждается в публикации, помогла ошибка Фридмана: при входе в похищенный массив данных он не скрыл свой реальный IP-адрес.

При этом домашний арест — мера пресечения, а не приговор. Виновность обвиняемого суду ещё предстоит установить.

Напомним, по данным «Додо Пицца», атаки происходили в течение двух дней, однако доступ злоумышленникам заблокировали достаточно быстро. Платёжные реквизиты якобы не пострадали: компания их не хранит.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии.

RSS: Новости на портале Anti-Malware.ru