



Операторы Ragnarok прекратили атаки и выпустили бесплатный дешифратор

Операторы Ragnarok прекратили атаки и выпустили бесплатный дешифратор

Операторы Ragnarok прекратили атаки и выпустили бесплатный дешифратор

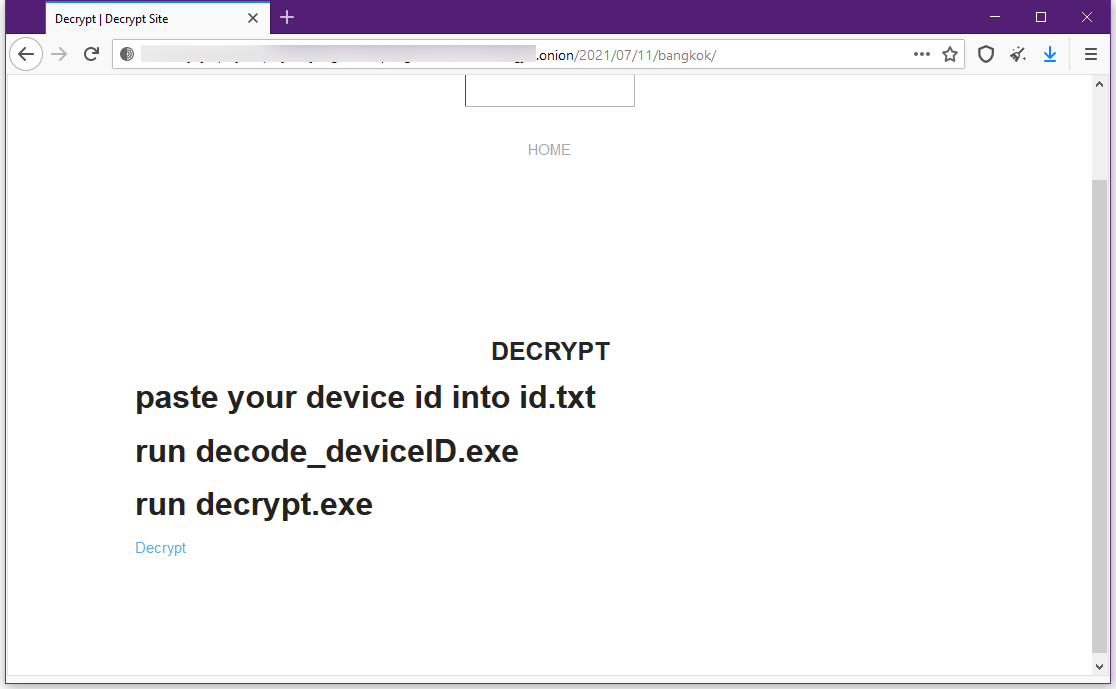
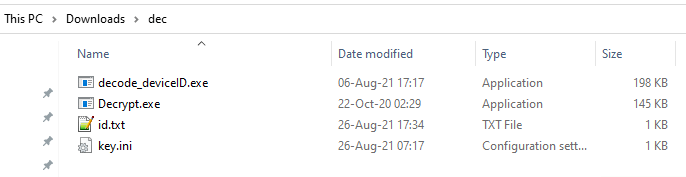
Киберпреступники, распространяющие программу-вымогатель Ragnarok (также известен как Asnarök), решили приостановить атаки и выпустить бесплатный дешифратор, который поможет жертвам восстановить пострадавшие файлы.

В утилите для расшифровки жёстко запрограммирован мастер-ключ. Злоумышленники выложили его на одном из своих форумов в дарквебе, где ранее группировка публиковала украденные у жертв файлы.


Несколько исследователей в области кибербезопасности уже успели изучить дешифратор, отметил The Record. По их словам, утилита действительно работает, однако всё равно лучше дождаться, когда специалисты подготовят свои версии дешифратора. Ожидается, что абсолютно безопасный расшифровщик можно будет скачать с официального сайта проекта NoMoreRansom.

Операторы Ragnarok начали свои атаки в конце 2019 года (по другим данным — в начале 2020-го). Группировка использовала известные эксплойты для проникновения в сеть организаций, после чего злоумышленники старались зашифровать критически важные серверы и рабочие станции жертвы.

Чтобы обеспечить дополнительный рычаг давления на пострадавшие компании, атакующие крали важные внутренние файлы. Эту информацию вымогатели угрожали опубликовать на своём ресурсе в дарквебе, если жертва не заплатит выкуп вовремя.

Так сложилось, что кибергруппа выбрала в качестве цели шлюзы Citrix ADC, а также использовала эксплойт для 0-day в файрволах Sophos XG. За месяц до прекращения операций преступники поменяли дизайн своего сайта и удалили данные прошлых жертв.

Таким образом, Ragnarok стал уже третьим шифровальщиком за это лето, прекратившим свои кибератаки. Напомним, что ранее этим же отметились операторы Avaddon и SynAck.

Подпишитесь на новости

Apple начнёт сканировать фото и файлы iCloud по публичным ссылкам

Поделиться файлом со всеми, у кого есть ссылка, теперь означает пригласить на просмотр ещё и Apple. Начиная с iOS 27.3, iPadOS 27.3, macOS 27.3 и visionOS 27.3 компания будет проверять такой контент в iCloud на наличие вредоносных материалов.

Новые правила Apple описала в официальном документе. Изменение касается фотографий и файлов, для которых выбран доступ «Всем, у кого есть ссылка».

Проверка всей личной медиатеки или каждого документа, просто загруженного в iCloud, в этом анонсе не заявлена. Приглашение конкретных пользователей — отдельный вариант обмена.

Apple также напоминает: у контента с публичным доступом по ссылке нет сквозного шифрования. Даже включённая Advanced Data Protection у владельца или получателей этого не меняет.

Если материал признают вредоносным, компания оставляет за собой право ограничить его размещение, изменить или удалить. Возможны и меры против Apple Account: блокировка аккаунта, запрет регистрации нового на тот же телефон или адрес почты, а при необходимости — обращение к правоохранителям.

При этом подробного определения вредоносного контента Apple не привела. Будут ли проверять ранее созданные ссылки, тоже не уточняется.

RSS: Новости на портале Anti-Malware.ru