



Атакующие могут использовать файрволы и мидлбоксы для усиления DoS-атак

Атакующие могут использовать файрволы и мидлбоксы для усиления DoS-атак

Атакующие могут использовать файрволы и мидлбоксы для усиления DoS-атак

Уязвимости в имплементации протокола TCP, затрагивающие мидлбоксы (Middlebox — сетевое устройство, преобразующее и фильтрующее трафик), могут использоваться в качестве вектора DoS-атаки и позволяют значительно усилить мощность подобного киберудара.

Атаки амплификации (усиления) DoS — давно известная тактика киберпреступников, пытающихся положить сети своих целей. Именно этому аспекту уделили внимание специалисты Мэрилендского и Колорадского университетов на симпозиуме USENIX Security.

В частности, эксперты описали способ усилить DoS-атаки с помощью файрволов, систем предотвращения вторжений (Intrusion Prevention System, IPS) и проверки сетевых пакетов (Deep Packet Inspection, DPI).

По словам исследователей, это первая задокументированная тактика усиления DoS по протоколу TCP. Её суть заключается в использовании неправильно сконфигурированных мидлбоксов.


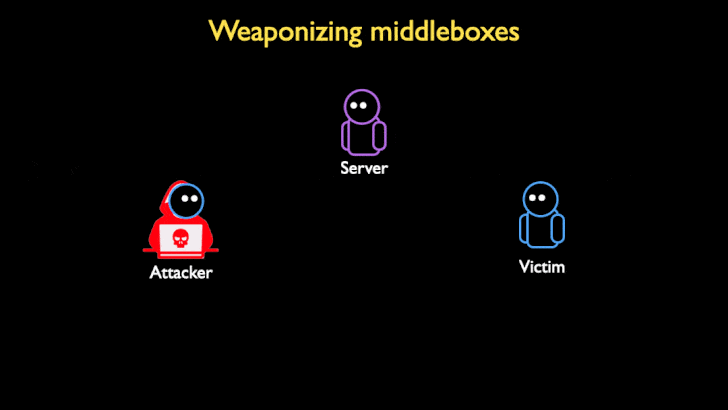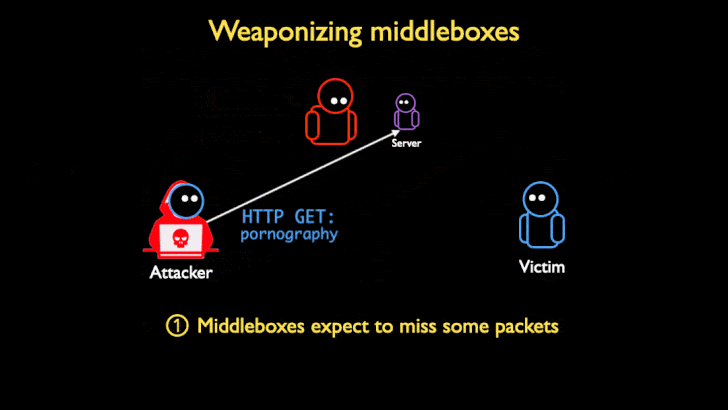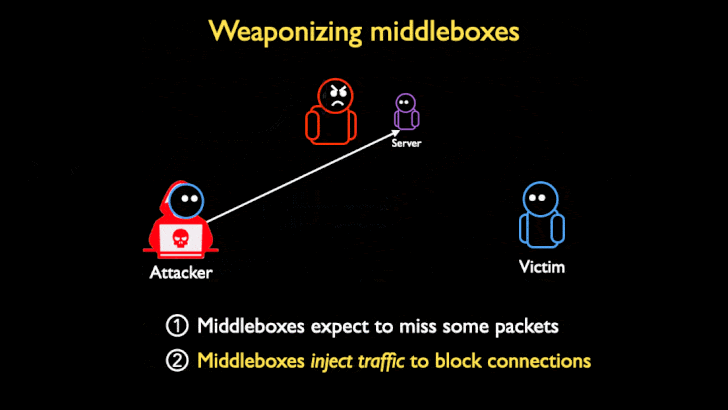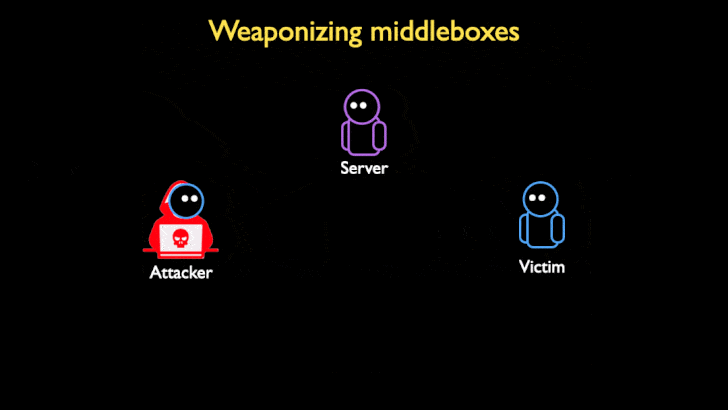
Проблема, как отметили специалисты, кроется в большом количестве сетевых устройств Middlebox, которые по тем или иным причинам не соответствуют стандарту TCP. На деле они могут «отвечать на специально сформированные запросы большими страницами блокировки, даже если в этот момент нет валидного TCP-соединения или хендшейка».

«Мидлбоксы часто не соответствуют TCP. Многие подобные сетевые устройства пытаются обрабатывать асимметричную маршрутизацию, хотя они могут наблюдать лишь односторонне перемещение пакетов», — объясняют исследователи.

«Такой подход открывает мидлбоксы для атак, ведь злоумышленник может сымитировать одну сторону общего трёхстороннего TCP-хендшейка и убедить сетевое устройство в том, что это вполне валидное соединение».

Помимо этого, тактика исследователей вращается вокруг использования запросов к заблокированным доменам, на которых крутятся, например, порнографические и другие запрещённые сайты. Смысл в том, чтобы заставить мидлбокс ответить на запрос страницей блокировки, которая значительно превышает его по размерам. Именно так достигается так называемая амплификация.

Подробнее о методе можно почитать в опубликованном по итогам симпозиума документе (PDF).

Подпишитесь на новости

С декабря за возврат билета на поезд будут брать до 10% стоимости

Купить билет на всякий случай, а потом сдать перед поездкой станет дороже. С 1 декабря 2026 года сбор за возврат билетов на поезда дальнего следования будут рассчитывать по прогрессивной шкале: чем ближе отправление, тем выше процент.

Об изменениях сообщила «Пассажирская компания Сахалин». Решение принято ФАС, максимальный сбор составит 10% стоимости билета.

Размер сбора будет зависеть от срока возврата:

  • за 45 суток и более до отправления — 1%;
  • за 30-44 суток — 3%;
  • за 10-29 суток — 5%;
  • за 9 суток и менее — 10%.

Например, для билета стоимостью 5000 рублей сбор составит от 50 до 500 рублей. Передумали в последнюю неделю — платите по верхней ставке.

В РЖД объясняют нововведение борьбой с бронированиями про запас: пассажиры занимают места, а затем возвращают билеты непосредственно перед отправлением. Новая шкала должна стимулировать определяться с планами заранее.

Важная деталь: правила распространятся только на билеты, купленные с 1 декабря 2026 года. Для приобретённых до 30 ноября включительно сохранят прежний порядок, даже если возвращать их придётся уже после вступления изменений в силу.

RSS: Новости на портале Anti-Malware.ru