



Атакующие могут использовать файрволы и мидлбоксы для усиления DoS-атак

Атакующие могут использовать файрволы и мидлбоксы для усиления DoS-атак

Атакующие могут использовать файрволы и мидлбоксы для усиления DoS-атак

Уязвимости в имплементации протокола TCP, затрагивающие мидлбоксы (Middlebox — сетевое устройство, преобразующее и фильтрующее трафик), могут использоваться в качестве вектора DoS-атаки и позволяют значительно усилить мощность подобного киберудара.

Атаки амплификации (усиления) DoS — давно известная тактика киберпреступников, пытающихся положить сети своих целей. Именно этому аспекту уделили внимание специалисты Мэрилендского и Колорадского университетов на симпозиуме USENIX Security.

В частности, эксперты описали способ усилить DoS-атаки с помощью файрволов, систем предотвращения вторжений (Intrusion Prevention System, IPS) и проверки сетевых пакетов (Deep Packet Inspection, DPI).

По словам исследователей, это первая задокументированная тактика усиления DoS по протоколу TCP. Её суть заключается в использовании неправильно сконфигурированных мидлбоксов.


Проблема, как отметили специалисты, кроется в большом количестве сетевых устройств Middlebox, которые по тем или иным причинам не соответствуют стандарту TCP. На деле они могут «отвечать на специально сформированные запросы большими страницами блокировки, даже если в этот момент нет валидного TCP-соединения или хендшейка».

«Мидлбоксы часто не соответствуют TCP. Многие подобные сетевые устройства пытаются обрабатывать асимметричную маршрутизацию, хотя они могут наблюдать лишь односторонне перемещение пакетов», — объясняют исследователи.

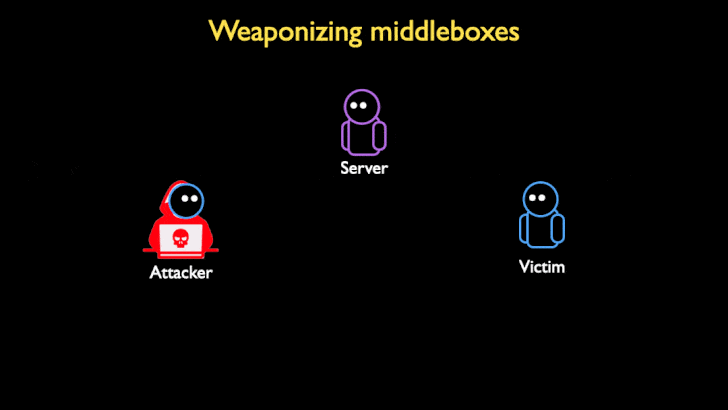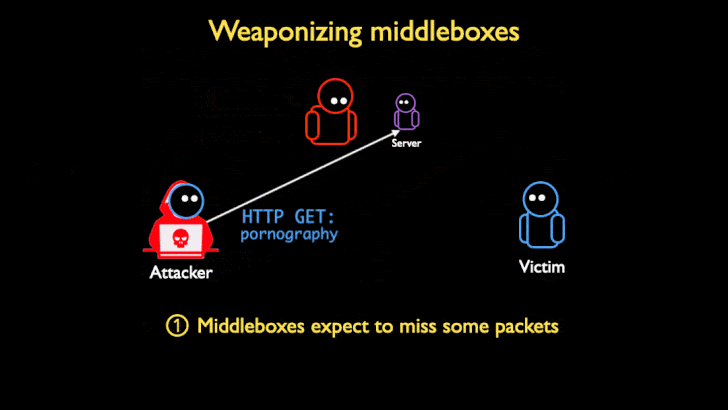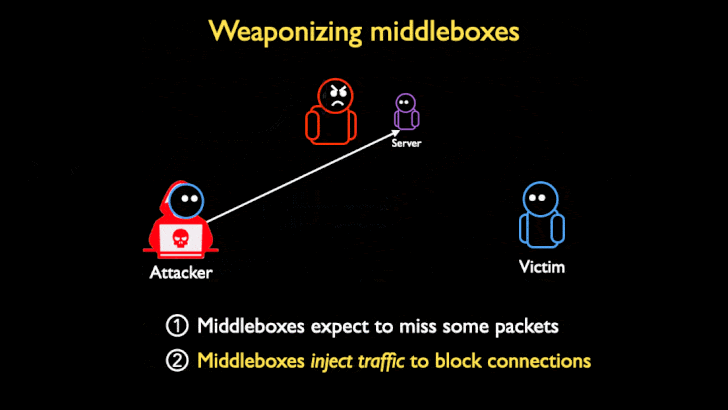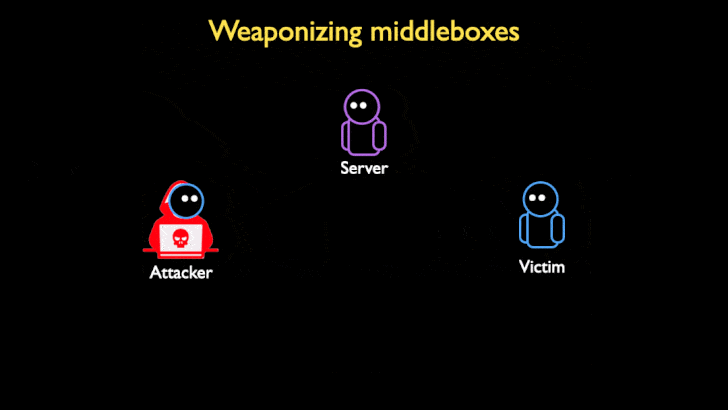
«Такой подход открывает мидлбоксы для атак, ведь злоумышленник может сымитировать одну сторону общего трёхстороннего TCP-хендшейка и убедить сетевое устройство в том, что это вполне валидное соединение».

Помимо этого, тактика исследователей вращается вокруг использования запросов к заблокированным доменам, на которых крутятся, например, порнографические и другие запрещённые сайты. Смысл в том, чтобы заставить мидлбокс ответить на запрос страницей блокировки, которая значительно превышает его по размерам. Именно так достигается так называемая амплификация.

Подробнее о методе можно почитать в опубликованном по итогам симпозиума документе (PDF).

Подпишитесь на новости

GrayKey обещает полиции доступ к данным iPhone в обход автоперезагрузки

Apple усложнила доступ к заблокированным iPhone, а производитель инструментов для полиции нашёл ответ. Magnet Forensics заявляет, что научилась сохранять смартфоны в состоянии, удобном для извлечения данных. Речь о GrayKey Preserve и функции Evidence Preservation Mode для обычных устройств GrayKey.

Как сообщает 404 Media, получившее закрытое видео компании, инструменты нацелены на обход inactivity reboot. Эта функция перезагружает iPhone после 72 часов без разблокировки и затрудняет доступ к конфиденциальным данным.

По заявлениям Magnet, инструменты сохраняют состояние After First Unlock — после первой разблокировки. Причём даже при последующей перезагрузке устройства. Это должно дать специалистам больше времени на работу с изъятым телефоном.

Компания также обещает остановить автоматическое удаление отдельных данных: кешированных геопозиций, недавно удалённых фотографий и сообщений iMessage. Фактически — поставить их срок хранения на паузу.

Как именно это устроено, неизвестно. Исследовательница в области безопасности iPhone Йиска Классен предполагает манипуляции с часами устройства или отключение задач, отвечающих за истечение срока хранения данных. Но по одному видео подтвердить механизм нельзя.

Apple и Magnet не ответили на запросы издания. Независимой проверки заявленных возможностей в публикации нет, как и подтверждения, что инструменты работают с любым iPhone.

RSS: Новости на портале Anti-Malware.ru