



Операторы REvil создали Linux-версию шифровальщика для атак на ESXi

Операторы REvil создали Linux-версию шифровальщика для атак на ESXi

Операторы REvil создали Linux-версию шифровальщика для атак на ESXi

Операторы REvil теперь используют в кибератаках новую Linux-версию шифровальщика, адаптированную под виртуальные машины Vmware ESXi. Этот шаг злоумышленников выглядит вполне логичным, поскольку организации в последнее время переходят на виртуалки для более удобного резервного копирования и управления устройствами.

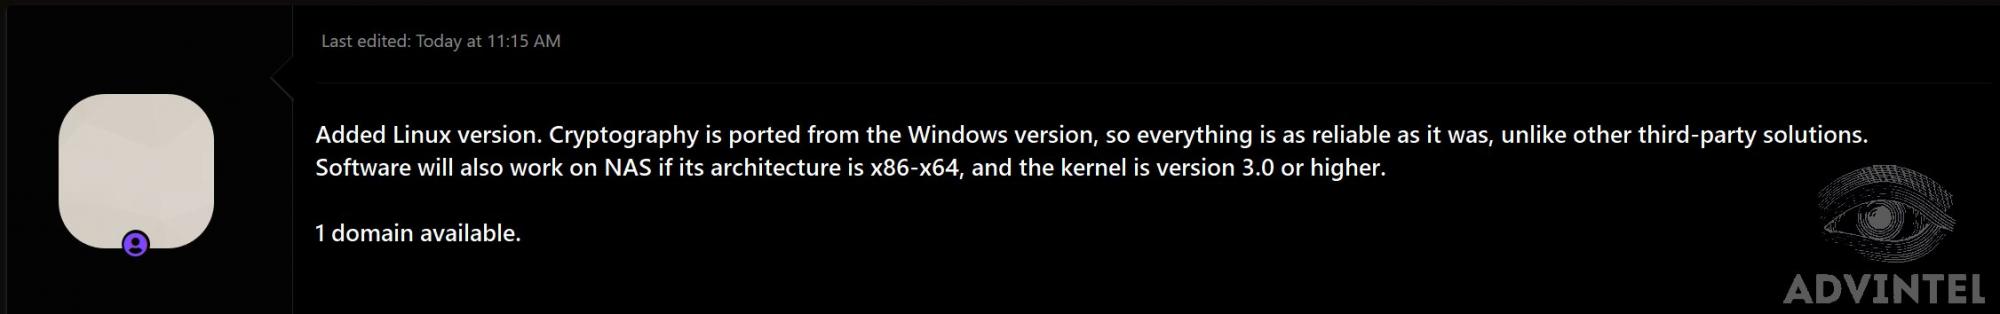
В мае специалист по информационной безопасности Елисей Богуславский поделился с сообществом постом с форума операторов REvil. В этом сообщении преступники сообщали о выходе Linux-версии шифровальщика, который теперь может свободно работать на NAS-устройствах.


Сегодня аккаунт MalwareHunterTeam в Twitter подтвердил существование версии вымогателя REvil (также известен как Sodinokibi) для Linux. Этот образец, согласно наблюдению специалистов, атакует серверы ESXi.

Виталий Кремец решил присоединиться к анализу нового семпла и обнаружил, что он представляет собой исполняемый файл ELF64, а его конфигурация ничем не отличается от более распространённой Windows-версии.

Как отметил Кремец в беседе с представителями BleepingComputer, это первый вариант вредоносной программы, заточенный именно под Linux. Если атакующему удастся запустить зловред на сервере, он сможет указать конкретный путь, по которому будут шифроваться файлы жертвы.

Фабиан Уосар из Emsisoft тоже поделился своим мнением, отметив, что некорректное завершение работы виртуальной машины может привести к повреждению затронутых файлов. При этом злоумышленники могут зашифровать множество серверов за раз всего лишь с помощью одной команды.

Подпишитесь на новости

Патч для опасной уязвимости в Paint не доходит до части пользователей

Paint умеет не только рисовать кривые кружочки, но и добавлять головной боли администраторам. В редакторе Windows 11 исправили уязвимость удалённого выполнения кода, однако часть пользователей не может получить обновление через Microsoft Store.

На проблему обратило внимание Windows Latest: издание проверило собственный компьютер и собрало аналогичные жалобы администраторов.

Уязвимость CVE-2026-83844 раскрыли 13 октября. Она получила 8,1 балла CVSS и статус важной. Ошибка связана с чтением за пределами выделенной области памяти.

Согласно описанию Microsoft, возможна атака по сети без аутентификации и действий пользователя, но сложность эксплуатации оценивается как высокая.

Главный подвох здесь в доставке патча. Paint обновляется через Microsoft Store отдельно от Windows Update. Поэтому свежие накопительные заплатки Windows сами по себе не подтверждают, что редактор защищён.

Сейчас в качестве чистой указывается версия 11.2609.401.0. Однако на проверенном Windows Latest компьютере оставалась 11.2603.251.0, несмотря на включённые автоматические обновления. Другие пользователи также сообщают, что ручная проверка в Store не помогает.

Причина расхождения не установлена: возможны проблемы распространения или ошибка в указанном номере версии. Об известной эксплуатации ошибки в реальных атаках не сообщается.

Проверить номер сборки можно в настройках Paint. Установить стоит последнее доступное обновление из Microsoft Store.

RSS: Новости на портале Anti-Malware.ru