



Операторы REvil создали Linux-версию шифровальщика для атак на ESXi

Операторы REvil создали Linux-версию шифровальщика для атак на ESXi

Операторы REvil создали Linux-версию шифровальщика для атак на ESXi

Операторы REvil теперь используют в кибератаках новую Linux-версию шифровальщика, адаптированную под виртуальные машины Vmware ESXi. Этот шаг злоумышленников выглядит вполне логичным, поскольку организации в последнее время переходят на виртуалки для более удобного резервного копирования и управления устройствами.

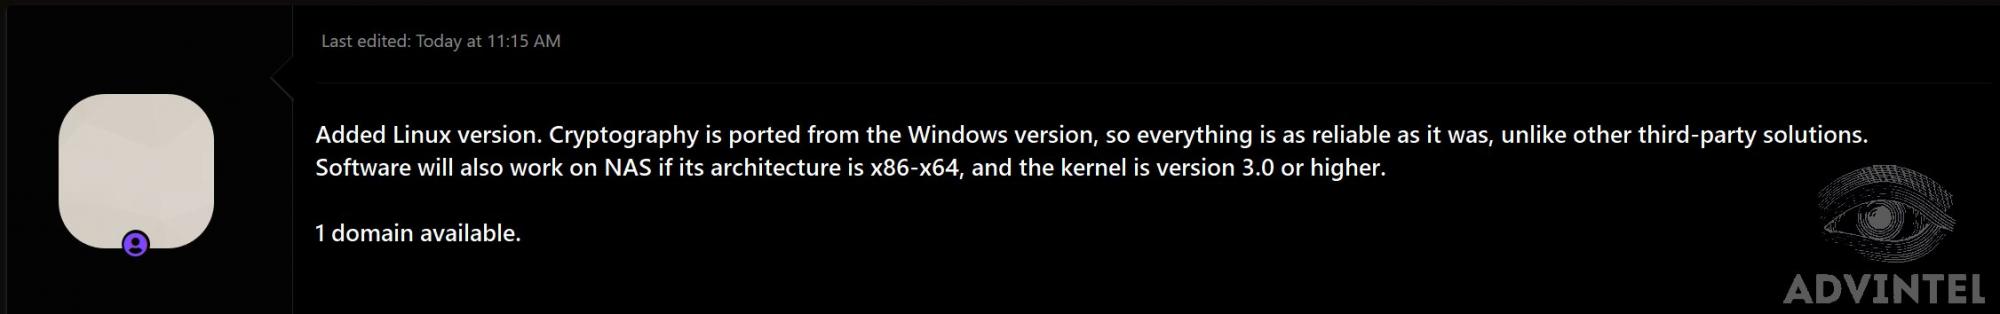
В мае специалист по информационной безопасности Елисей Богуславский поделился с сообществом постом с форума операторов REvil. В этом сообщении преступники сообщали о выходе Linux-версии шифровальщика, который теперь может свободно работать на NAS-устройствах.


Сегодня аккаунт MalwareHunterTeam в Twitter подтвердил существование версии вымогателя REvil (также известен как Sodinokibi) для Linux. Этот образец, согласно наблюдению специалистов, атакует серверы ESXi.

Виталий Кремец решил присоединиться к анализу нового семпла и обнаружил, что он представляет собой исполняемый файл ELF64, а его конфигурация ничем не отличается от более распространённой Windows-версии.

Как отметил Кремец в беседе с представителями BleepingComputer, это первый вариант вредоносной программы, заточенный именно под Linux. Если атакующему удастся запустить зловред на сервере, он сможет указать конкретный путь, по которому будут шифроваться файлы жертвы.

Фабиан Уосар из Emsisoft тоже поделился своим мнением, отметив, что некорректное завершение работы виртуальной машины может привести к повреждению затронутых файлов. При этом злоумышленники могут зашифровать множество серверов за раз всего лишь с помощью одной команды.

Подпишитесь на новости

РКН указал на Google Forms как на риск для локализации персональных данных

Собрать заявки через Google Forms удобно, но удобство не отменяет требований к персональным данным. В докладе Роскомнадзора сервис отдельно отмечен как проблемный вариант в контексте локализации баз данных граждан России. Форма на пять минут может обернуться вопросами, на которые отвечать придётся значительно дольше.

Такая позиция представлена в материалах выступления начальника управления по защите прав субъектов персональных данных РКН Юрия Контемирова на семинаре системы ГАРАНТ 5 ноября.

На слайде об «иностранных элементах» ведомство подчёркивает: первично — соблюдение требований к локализации баз на территории РФ. Рядом с перечислением операций, включая запись, хранение и извлечение данных, использование Google Forms помечено красным крестом.


Отдельно РКН разграничивает локализацию и трансграничную передачу. Последняя определяется как передача данных иностранному лицу на территорию иностранного государства. Для неё предусмотрен собственный порядок, включая уведомление ведомства.

При этом, согласно презентации, передача российскому получателю сама по себе не становится трансграничной только потому, что используется иностранный мессенджер. Но такая квалификация не снимает отдельных требований к локализации.

В докладе также указан штраф до 6 млн рублей по части 8 статьи 13.11 КоАП за нарушение требований локализации.

RSS: Новости на портале Anti-Malware.ru