



Зловред DirtyMoe за полгода поразил свыше 100 тысяч Windows-машин

Зловред DirtyMoe за полгода поразил свыше 100 тысяч Windows-машин

Зловред DirtyMoe за полгода поразил свыше 100 тысяч Windows-машин

В Avast зафиксировали резкий рост числа заражений, ассоциируемых с ботнетом-криптоджекером DirtyMoe. За последние полгода эксперты выявили по своей клиентской базе более 100 тыс. инфицированных систем, с наибольшей концентрацией в России.

Модульный Windows-зловред DirtyMoe, он же PurpleFox, Perkiler и NuggetPhantom, появился на интернет-арене в конце 2017 года. Он распространяется через email-спам со ссылками на страницы с эксплойтами из набора PurpleFox. После отработки эксплойта (чаще всего для Internet Explorer) в систему жертвы устанавливается руткит, обеспечивающий вредоносу постоянное присутствие.

Ботнет, созданный на основе DirtyMoe, предположительно контролируется из Китая и используется в основном для скрытной добычи криптовалюты. В 2018 году у вредоноса появился дополнительный модуль для проведения DDoS-атак, но его так и не пустили в ход.

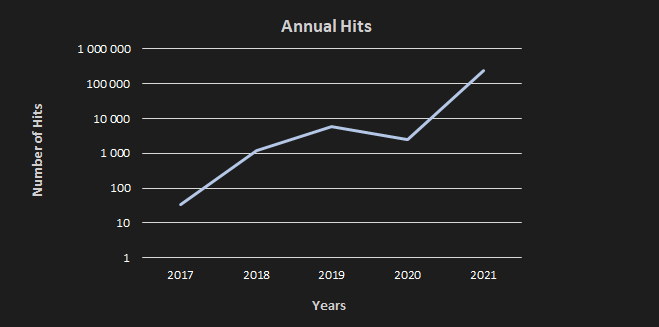
Согласно наблюдениям Avast, ежегодный прирост популяции DirtyMoe обычно исчисляется сотнями или тысячами, однако с недавнего времени число заражений стало стремительно расти. За первую половину 2021 года этот показатель увеличился с 10 тыс. до 100 тыс. и даже превысил эту планку — по всей видимости, из-за появления модуля, обеспечившего зловреду самостоятельное расселение на Windows-компьютеры со слабой парольной защитой SMB.


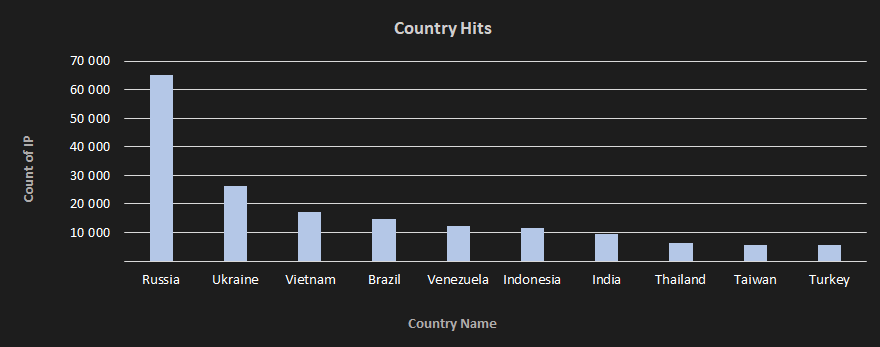
Наибольшее количество новых заражений выявлено в России. 


Стоит напомнить, что статистика Avast составлена на основании данных, зафиксированных у пользователей ее антивируса.  Истинные размеры ботнета DirtyMoe могут оказаться намного больше.

Подпишитесь на новости

Google автоматически связывает профили на Android номером телефона

Завели отдельный Google-аккаунт, чтобы не связывать его с основным номером? Android может проявить инициативу за вас. Включённая по умолчанию функция автоматически подтверждает номера телефона и добавляет их ко всем аккаунтам Google, в которые выполнен вход на устройстве.

На такое поведение обратили внимание в Android Authority. Некоторые пользователи узнали о привязке из неожиданных писем о подтверждении номера. Сотрудники издания проверили свои смартфоны и тоже обнаружили включённую настройку.

Механизм описан и в справке Google: он распространяется на существующие и будущие аккаунты и номера. Добавили новый профиль — он связывается с номерами на устройстве. Добавили номер — он попадает в аккаунты.

Google объясняет проверку работой функций входа, восстановления доступа и связи. Но пользователям, которые намеренно разделяют учётные записи, такая забота способна испортить всю организацию цифровой жизни.

Отключить автоматическое подтверждение можно в настройках Android: Google → «Все сервисы» → «Конфиденциальность и безопасность» → «Подтверждение номера телефона».


При этом выключатель не удаляет уже добавленные номера. По инструкции Android Authority, их нужно отдельно убрать из ненужных профилей: настройки аккаунта Google → «Личная информация» → «Контактная информация» → «Телефон».

Некоторые пользователи жалуются, что настройка включается повторно, однако редакция издания воспроизвести это не смогла.

RSS: Новости на портале Anti-Malware.ru