



Зловред DirtyMoe за полгода поразил свыше 100 тысяч Windows-машин

Зловред DirtyMoe за полгода поразил свыше 100 тысяч Windows-машин

Зловред DirtyMoe за полгода поразил свыше 100 тысяч Windows-машин

В Avast зафиксировали резкий рост числа заражений, ассоциируемых с ботнетом-криптоджекером DirtyMoe. За последние полгода эксперты выявили по своей клиентской базе более 100 тыс. инфицированных систем, с наибольшей концентрацией в России.

Модульный Windows-зловред DirtyMoe, он же PurpleFox, Perkiler и NuggetPhantom, появился на интернет-арене в конце 2017 года. Он распространяется через email-спам со ссылками на страницы с эксплойтами из набора PurpleFox. После отработки эксплойта (чаще всего для Internet Explorer) в систему жертвы устанавливается руткит, обеспечивающий вредоносу постоянное присутствие.

Ботнет, созданный на основе DirtyMoe, предположительно контролируется из Китая и используется в основном для скрытной добычи криптовалюты. В 2018 году у вредоноса появился дополнительный модуль для проведения DDoS-атак, но его так и не пустили в ход.

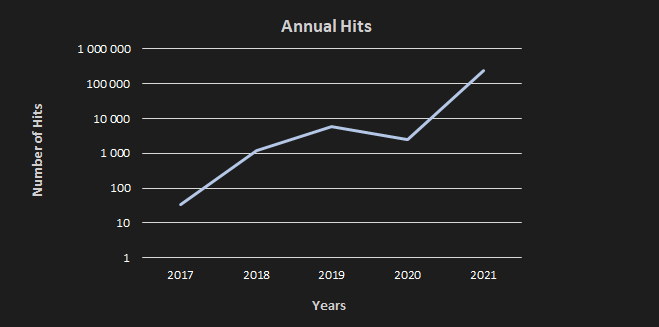
Согласно наблюдениям Avast, ежегодный прирост популяции DirtyMoe обычно исчисляется сотнями или тысячами, однако с недавнего времени число заражений стало стремительно расти. За первую половину 2021 года этот показатель увеличился с 10 тыс. до 100 тыс. и даже превысил эту планку — по всей видимости, из-за появления модуля, обеспечившего зловреду самостоятельное расселение на Windows-компьютеры со слабой парольной защитой SMB.


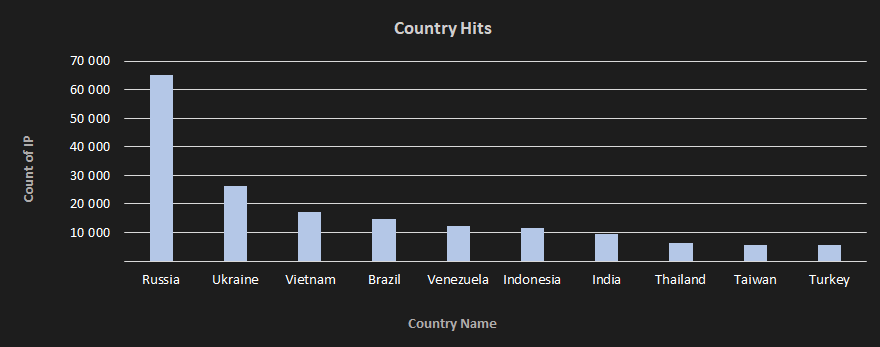
Наибольшее количество новых заражений выявлено в России. 


Стоит напомнить, что статистика Avast составлена на основании данных, зафиксированных у пользователей ее антивируса.  Истинные размеры ботнета DirtyMoe могут оказаться намного больше.

Подпишитесь на новости

ЦОД судного дня предложили разместить в Арктике

У отработанных арктических шахт может появиться новая специальность — хранить данные вместо полезных ископаемых. Такие подземные сооружения предложили использовать для ЦОДа судного дня, который поможет восстанавливать сервисы при потере основной инфраструктуры.

Идею в разговоре с РИА Новости озвучил координатор экспертного совета проектного офиса развития Арктики, доцент РАНХиГС Александр Воротников. Среди потенциальных площадок он выделил шахты Воркуты.

По мнению эксперта, под землей можно размещать не только резервные, но и основные дата-центры. В частности, они могли бы обслуживать задачи Северного морского пути — помогать отслеживать и контролировать обстановку.

Еще один аргумент Воротникова — арктический холод, который способен сократить эксплуатационные расходы.

Поводом для обсуждения стало заявление зампреда правления «Ростелекома» Валерия Ермакова о необходимости резервной площадки судного дня — места, откуда можно восстановить работу сервисов, если основные мощности станут недоступны.

В приведённом сообщении нет ни выбранной шахты, ни бюджета, ни сроков строительства. Пригодность конкретных объектов ещё предстоит оценить.

RSS: Новости на портале Anti-Malware.ru