



СБУ сообщило о целевых атаках российских спецслужб на госорганы Украины

СБУ сообщило о целевых атаках российских спецслужб на госорганы Украины

СБУ сообщило о целевых атаках российских спецслужб на госорганы Украины

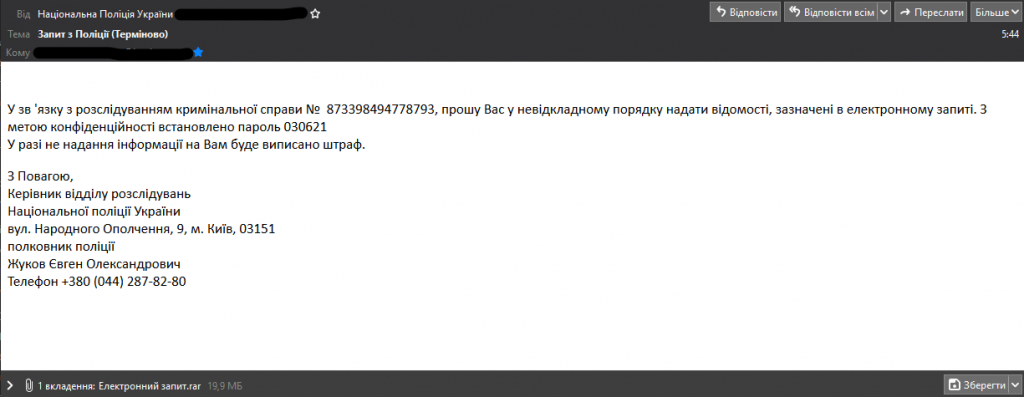
Служба безопасности и киберполиция Украины опубликовали предупреждения о вредоносных email-рассылках, якобы инициированных российскими спецслужбами. По версии СБУ, данная киберкампания нацелена на установку скрытого контроля над компьютерами органов государственной власти, местного самоуправления и частных компаний – субъектов критической информационной инфраструктуры (КИИ) страны.

При этом силовики отметили, что зловредные письма распространяются «массово». Послание написано от имени Управления патрульной полиции Киева и сообщает получателю о неуплате налога.

Во избежание штрафа ему предлагают незамедлительно предоставить сведения, перечень которых якобы приведен во вложении.


Этот запароленный RAR-архив содержит исполняемый файл с двойным расширением .pdf.exe — для маскировки. На самом деле это модифицированная версия Remote Utilities, легитимного инструмента удаленного доступа к рабочему столу, позволяющего злоумышленнику захватить контроль над целевой системой. Украинские киберкопы также указали на возможность кражи документов в форматах .doc, .docx, .rtf и проч.

Командные серверы, поднятые в рамках текущей email-кампании, расположены в России, Германии и Нидерландах.

Потенциальным жертвам вредоносной атаки рекомендуется проверить системы на наличие признаков компрометации, которые приведены на сайте СБУ и опубликованы в Facebook украинской Группой быстрого реагирования на киберинциденты (UACERT).

Не исключено, что ничем не подкрепленные обвинения СБУ в адрес российских спецслужб  вызваны высылкой из России гражданина Украины Алексея (Олексия) Семеняки, представителя интернет-регистратора RIPE NCC в странах бывшего СНГ, ранее — исполнительного директора ИБ-компании Qrator Labs. ФСБ РФ заподозрило украинца в шпионаже в пользу СБУ и надолго закрыло ему въезд в Россию.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru