


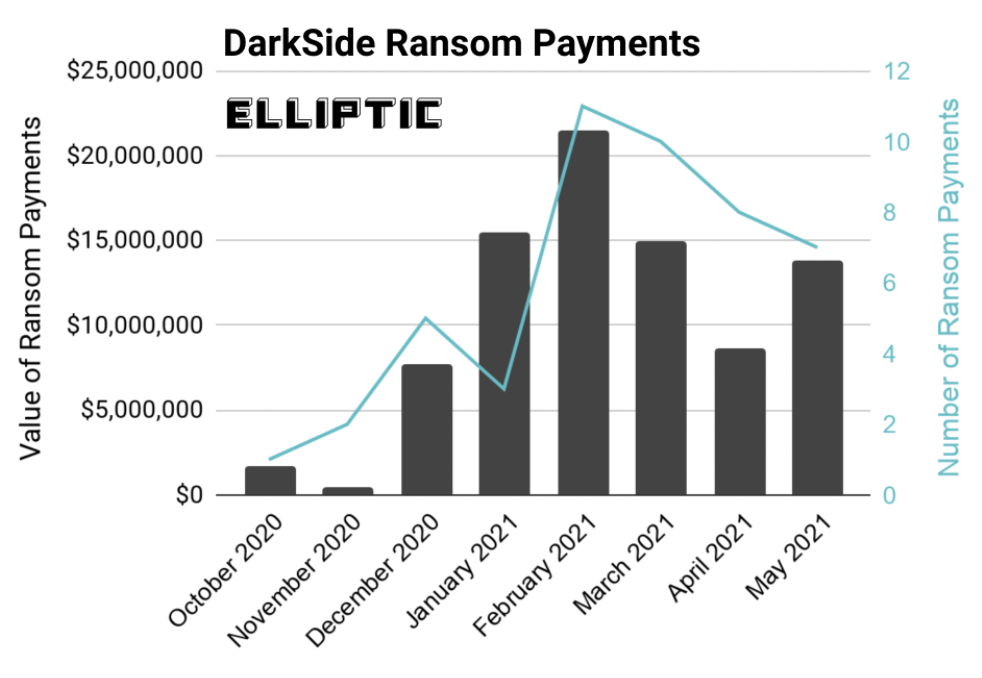

Операторы DarkSide заработали более $90 млн с октября 2020 года

Операторы DarkSide заработали более $90 млн с октября 2020 года

Операторы DarkSide заработали более $90 млн с октября 2020 года

Как подсчитали аналитики из компании Elliptic, стоящие за шифровальщиком Darkside киберпреступники заработали в ходе атак более 90 миллионов долларов. Напомним, что ранее в СМИ ходила информация лишь о $5 млн.

К такой цифре исследователи пришли после проверки Bitcoin-кошельков, которые злоумышленники использовали для получения выкупа на протяжении последних девяти месяцев.

«В общей сложности за счёт выкупа данная киберпреступная группировка заработала более $90 миллионов в биткоинах. По данным DarkTracer, программа-вымогатель DarkSide поразила 99 организаций, а это значит, что приблизительно 47% жертв заплатили выкуп (учитывая, что в среднем злоумышленники требуют $1,9 млн)», — гласит отчёт Elliptic.


Другими словами, вымогатели занимаются действительно прибыльным делом. Если средний выкуп находится в районе $1,9 млн, то даже небольшой процент заплативших жертв вполне «прокормит» киберпреступников.

На днях специалисты компании Fortinet выявили образец вредоносной программы Darkside, который до этого не встречался в «дикой природе». Этот семпл, по словам экспертов, отыскивает информацию о разбиении дисков и действует в системных средах с многозагрузочной конфигурацией.

Также недавно стало известно, что стоящие за Darkside операторы свернули свой RaaS-сервис.

Подпишитесь на новости

ИИ-агенты смогут искать уязвимости через плагины PT Application Inspector

Positive Technologies выпустила версию 3.0.0 бесплатных плагинов PT Application Inspector с поддержкой ИИ-агентов. Через встроенный MCP-сервер агенты могут запускать поиск уязвимостей в проекте или отдельных изменениях, анализировать результаты и помогать разработчикам исправлять код.

Интеграция по протоколу Model Context Protocol позволяет подключать инструменты с поддержкой MCP, включая OpenCode, Claude Code и Codex.

Агентам доступны сведения об обнаруженных уязвимостях и условиях их эксплуатации. Сами плагины используют статический анализ и показывают потенциальные проблемы безопасности непосредственно в среде разработки.

Для проверки кода после действий агента добавлена функция AI Hooks. Она автоматически проверяет внесённые изменения и сообщает разработчику о возможных уязвимостях. Полное повторное сканирование не требуется, если проект уже прошёл первоначальную проверку.

Функция How to Fix, формирующая с помощью ИИ рекомендации по устранению уязвимостей, стала доступна в Visual Studio Code. Ранее её можно было использовать в JetBrains IDE. Предложенные изменения разработчик может сразу внести в код.

Для How to Fix поддерживаются модели с совместимым API, в том числе развёрнутые на серверах заказчика. Такой вариант позволяет получать рекомендации без передачи исходного кода внешним ИИ-сервисам.

По словам директора по продуктам AppSec и WAF Positive Technologies Антона Жаболенко, компания стремится встроить поиск и исправление уязвимостей в процесс генерации кода, чтобы проверка не оставалась отдельной задачей после завершения разработки.

RSS: Новости на портале Anti-Malware.ru