



Операторы шифровальщика Darkside потеряли свои серверы и деньги

Операторы шифровальщика Darkside потеряли свои серверы и деньги

Операторы шифровальщика Darkside потеряли свои серверы и деньги

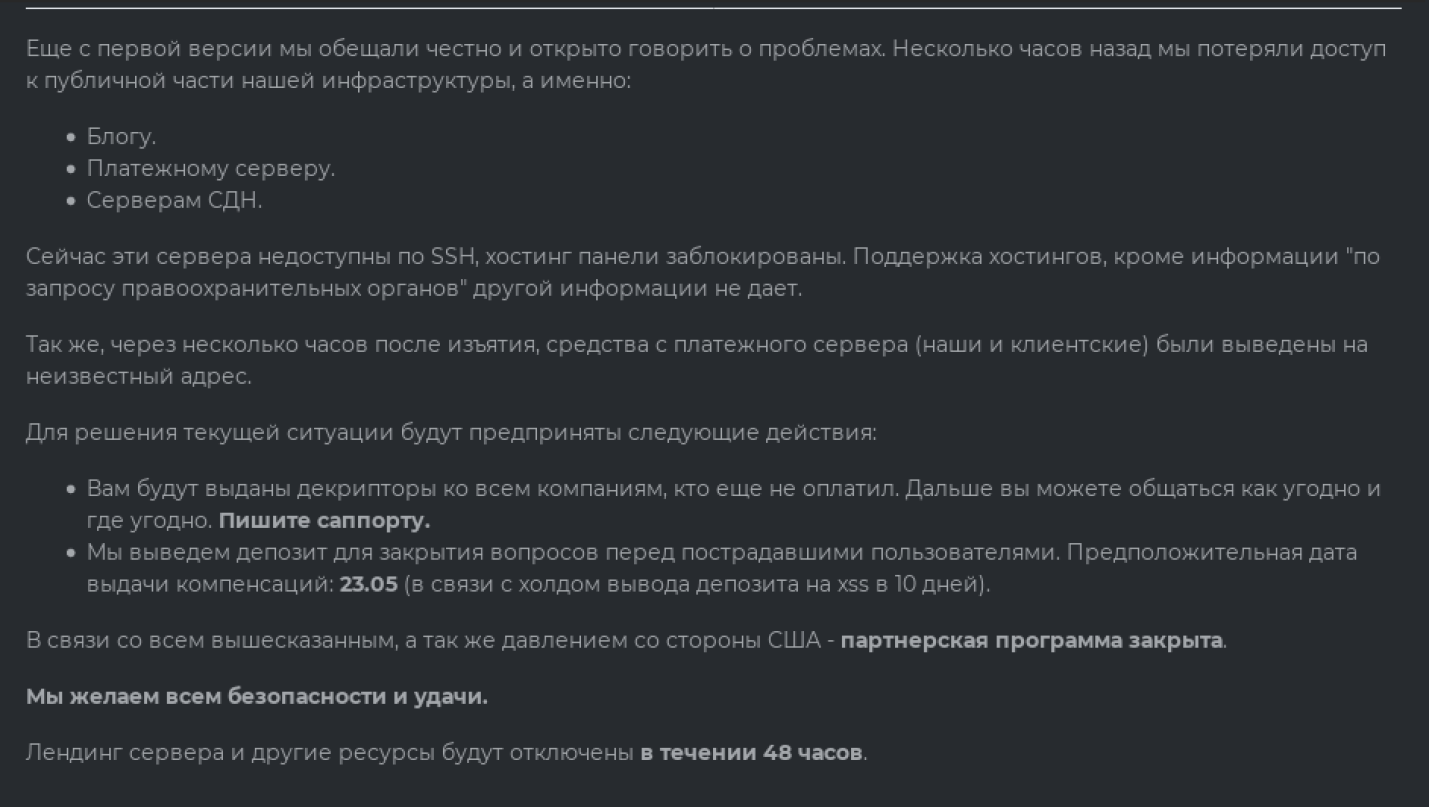
Криминальная группа, стоящая за Darkside, закрыла свой сервис RaaS (Ransomware-as-a-Service, доступ к вымогательской программе как услуга), отключила соответствующие ресурсы и пообещала выдать партнерам декрипторы для пострадавших компаний. Соответствующее объявление было опубликовано на одном из хакерских форумов после того, как хозяева зловреда потеряли доступ к открытой части своей инфраструктуры и лишились криптовалюты, полученной от жертв заражения.

В качестве дополнительной причины закрытия партнерской программы владельцы Darkside назвали давление со стороны американских властей. После атаки на Colonial Pipeline, нарушившей снабжение бензином половины Восточного побережья США, президент Джо Байден пообещал, что варвары не останутся безнаказанными.

ФБР уже запустило расследование, и, судя по записи представителя сервиса Darkside, доступ к хостингу им заблокировали с подачи правоохранительных органов. Официального заявления властей об этом пока не было. Не исключено, что угроза преследования — лишь прикрытие; злоумышленники решили попросту сбежать с деньгами своих партнеров, чтобы не делиться. Подобное мошенничество известно в криминальной среде как экзит-скам (exit scam).


Как бы то ни было, сайт, на котором операторы Darkside публиковали данные, украденные у атакованных компаний, в настоящее время тоже недоступен. Их платежный сервер в сети Tor в конце прошлой недели еще работал — если его захватили блюстители правопорядка, они, вероятно, решили предоставить жертвам возможность получить ключ расшифровки.

К слову, бесплатный аналог дескриптора для Darkside доступен всем нуждающимся с января этого года, его можно скачать с сайта ИБ-компании Bitdefender.

Шумиха, поднятая в прессе по поводу разрушительной атаки на Colonial Pipeline, порядком обескуражила всех, кто имеет отношение к распространению программ-шифровальщиков. Крупнейшие подпольные форумы XSS и Exploit стали чистить свои страницы от рекламы таких зловредов и сопутствующих услуг, решив, что столь пристальное внимание к этой теме может им навредить.

Операторы RaaS-сервисов REvil и Avaddon, ближайших конкурентов Darkside, совместно объявили на Exploit о введении ограничений на мишени, запретив партнерам атаковать больницы, учебные заведения и госструктуры. Они также сократили число партнерских программ и решили работать только с узким кругом доверенных сообщников.

Эксперты по ИБ ожидают, что после ухода в тень ведущих RaaS-сервисов их осиротевшие клиенты продолжат свои вредоносные операции, но уже в составе небольших групп, под новыми именами и с обновленными вариантами шифровальщиков. Им также придется сменить поставщика услуг по отмыванию криптовалюты — миксера: популярный у киберкриминала сервис BitMix, которым пользовались партнерки Darkside, REvil и Avaddon, выпал из доступа и, похоже, прекратил свое существование.

Подпишитесь на новости

Мошенники рассылают письма о компенсациях от имени сервиса Google

«Лаборатория Касперского» обнаружила волну мошеннических писем на русском языке, которые рассылаются через легитимный сервис Google Data Studio (сейчас он называется Looker Studio). Получателям предлагают оформить компенсационные выплаты или подтвердить денежный перевод, который якобы уже одобрила финансовая организация.

О схеме рассказали в «Лаборатории Касперского». Злоумышленники пользуются функцией, которая отправляет отчеты на почту по расписанию.

Они создают в сервисе документ с текстом и ссылкой и указывают адреса потенциальных жертв в качестве получателей.

Письмо приходит от Google, с названием, логотипом и подписью Data Studio. Рассылку в сервисе можно запланировать только на начало или середину часа, поэтому такие письма обычно приходят ровно в эти моменты, иногда с отклонением в минуту.

Чтобы получить деньги, адресату предлагают открыть документ в Google Презентациях или опрос в Google Формах. Там мошенники ссылаются на якобы принятые изменения в законах и продление периода выплат, добавляют изображения с государственной символикой и списки тех, кому положена компенсация. Ссылки из документов ведут на мошеннические страницы.

«Использование легитимной платформы не гарантирует достоверности информации», — говорит старший спам-аналитик «Лаборатории Касперского» Анна Осипова.

Эксперт Kaspersky GReAT Константин Исаков добавляет, что рассылки через легальные сервисы труднее блокировать защитным решениям.

RSS: Новости на портале Anti-Malware.ru