



Microsoft предупредила о новом загрузчике, атакующем авиацию

Microsoft предупредила о новом загрузчике, атакующем авиацию

Microsoft предупредила о новом загрузчике, атакующем авиацию

Microsoft предупредила о киберкампании, в ходе которой злоумышленники атакуют целевым фишингом аэрокосмические и туристические организации. Интересной особенностью этих атак является использование нового загрузчика, доставляющего на компьютеры жертв трояны (RAT).

По словам Microsoft, наблюдавшей за активностью преступников последние несколько месяцев, вредоносная кампания весьма динамична. В качестве приманки используются PDF-документы, которые якобы напрямую связаны с деятельностью организаций аэрокосмического, туристического и промышленного секторов.

Как выяснили в ходе наблюдения специалисты, конечной целью злоумышленников была кража важных данных из скомпрометированных устройств. Для этого как раз используются RAT-вредоносы, способные фиксировать нажатия клавиш (кейлогер) и красть пароли сотрудников.

Помимо этого, операторы троянов получают возможность снимать скриншоты, записывать видео при помощи веб-камеры, мониторить буфер обмена и браузер, анализировать информацию о системе. Все сведения передаются через SMTP-порт 587.

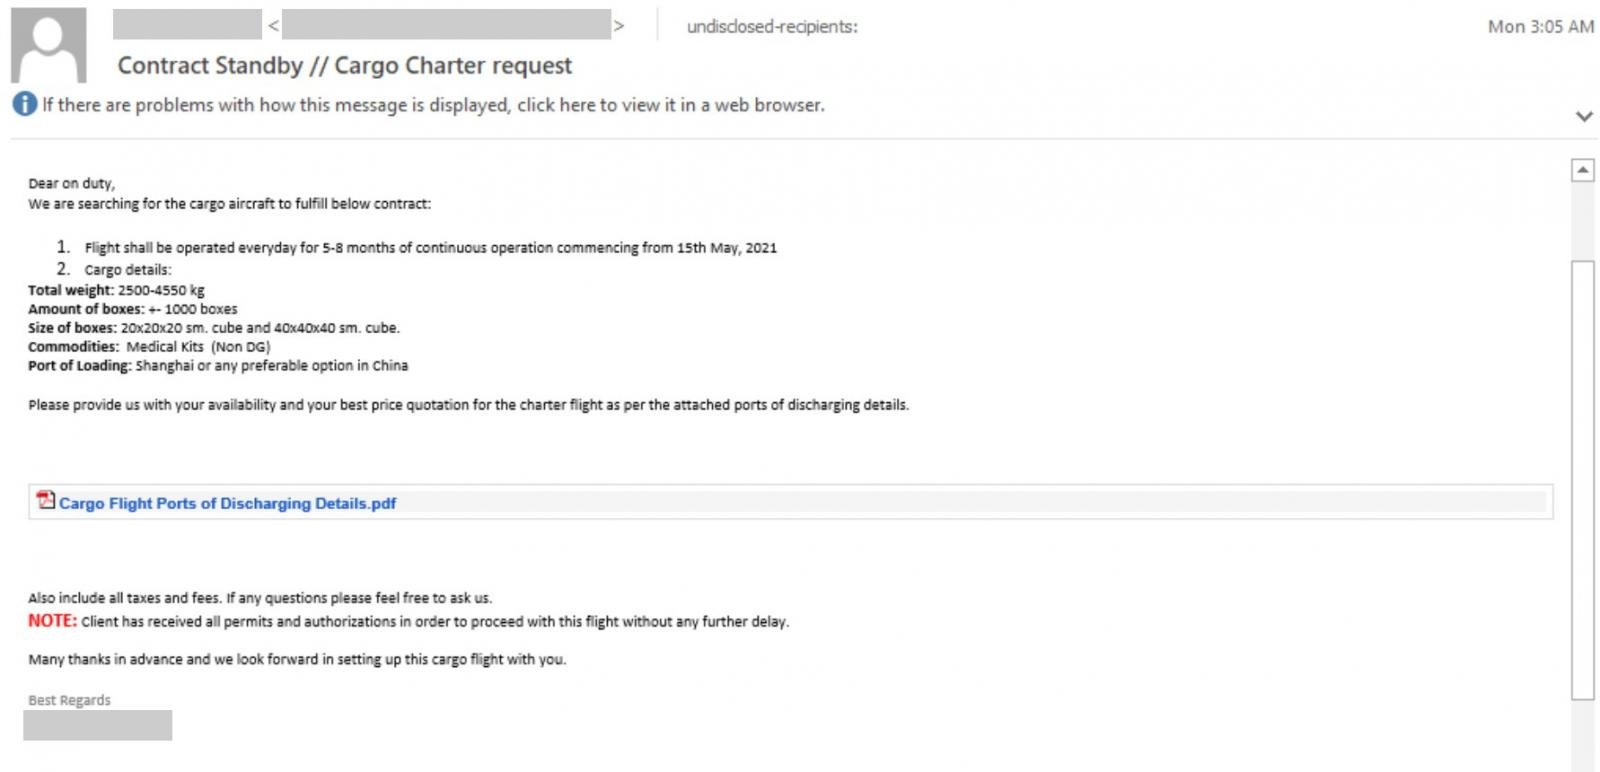
Так выглядит пример фишингового письма:


Новый загрузчик получил имя «Snip3» (классификация Morphisec), именно он отвечает за установку в систему следующих вредоносов: Revenge RAT, AsyncRAT, Agent Tesla и NetWire RAT. Первым шагом в дело включаются VBS-файлы, которые по цепочке привлекают скрипт PowerShell.

При этом Snip3 способен вычислять присутствие песочницы или виртуальной среды, что позволяет ему препятствовать детектированию и анализу.

Подпишитесь на новости

Мошенники заманивают семьи участников СВО на фальшивый концерт

Билет на концерт, которого нет, стал приманкой для запугивания родственников участников СВО. Мошенники создали минимум 11 сайтов от имени вымышленного «Комитета по делам семей участников СВО». Вместо приглашения посетителям показывают спектакль о якобы украденных данных.

Схему раскрыла F6 совместно со специалистами Минобороны России. На страницах рекламируют концерт-награждение 7 ноября.

Дата и время есть, а адреса нет, якобы в целях безопасности. По версии исследователей, такая секретность позволяет использовать одну приманку для людей из разных регионов.


После нажатия «Скачать билет» сайт запрашивает доступ к камере. Затем независимо от ответа пользователя имитирует выгрузку паспортных данных и кредитной истории, регистрацию электронной подписи и сканирование лица. Также показывается имитация скачивания подозрительного APK-файла.


Ключевой момент: показанная анимация не доказывает, что сайт действительно получил перечисленные сведения. По оценке экспертов, задача — убедить человека, что он уже взломан, а затем использовать страх для вымогательства или принуждения к противоправным действиям.


Как именно ссылки доставляют потенциальным жертвам, достоверно не установлено. Опасные ресурсы блокируют, но схема может переехать на новые домены.

RSS: Новости на портале Anti-Malware.ru