



Шифровальщик проник в сеть Capcom через уязвимость в VPN-устройстве

Шифровальщик проник в сеть Capcom через уязвимость в VPN-устройстве

Шифровальщик проник в сеть Capcom через уязвимость в VPN-устройстве

Японский разработчик видеоигр Capcom завершил расследование взлома, повлекшего заражение его систем и кражу персональных данных тысяч пользователей. Как оказалось, точкой входа во внутреннюю сеть компании послужило устаревшее устройство VPN — по всей видимости, резервный VPN-концентратор.

О целевой атаке на Capcom с использованием вымогательской программы Ragnar Locker стало известно в ноябре прошлого года. В результате вторжения некоторые сервисы компании выпали из доступа, а ПДн почти 400 тыс. геймеров оказались скомпрометированными. Об инциденте поставили в известность правоохранительные органы и запустили расследование с привлечением сторонних экспертов.

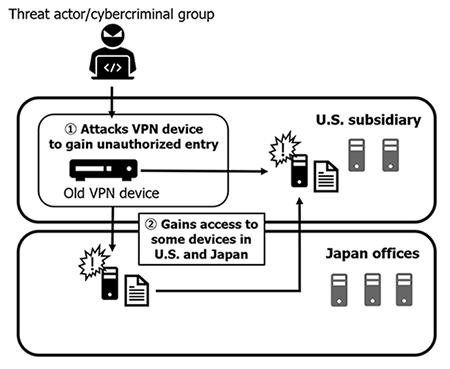
В итоге оказалось, что авторы атаки проникли в локальную сеть Capcom, отыскав и взломав VPN-устройство с устаревшей прошивкой. Им пользовались в американском филиале компании, расположенном в Калифорнии. На тот момент в Capcom проводилось обновление парка таких девайсов, однако из-за COVID-19 сроки затянулись, и ряд устаревших моделей пришлось оставить как резерв.

Одновременно в компании осуществляли переход на новые средства защиты; полевые испытания были еще не закончены, что тоже сыграло на руку злоумышленникам. Как следствие, Ragnar Locker проник и в американский, и в японский офис Capcom, и доступ к ряду систем был потерян — в частности, к почтовым и файловым серверам.


В своих посланиях, оставленных на зараженных машинах, операторы зловреда сумму выкупа не оговорили, лишь указали контакты для связи. Выкуп в Capcom было решено не платить и в переговоры не вступать; в итоге через пару недель злоумышленники опубликовали часть похищенных данных.

Представляя окончательные результаты расследования, компания еще раз заверила пользователей, что их финансовая информация не пострадала. Все транзакции, связанные с покупкой игр и использованием ее сервисов, проводятся на сторонней платформе, и во внутренней сети Capcom такая информация не оседает.

В настоящее время работоспособность почти всех затронутых систем полностью восстановлена. В строй введены новые защитные сервисы — центр мониторинга информационной безопасности (SOC) и система EDR. В Capcom надеются, что эти меры защиты создадут дополнительную преграду для взломщиков, промышляющих вымогательством.

Подпишитесь на новости

МВД обвинило Telegram в игнорировании запросов по борьбе с наркотиками

МВД заявило, что Telegram полностью игнорирует обращения российских правоохранителей по борьбе с незаконным оборотом наркотиков. По версии ведомства, мессенджер наряду с даркнетом стал одной из ключевых площадок для вовлечения подростков в наркопреступления.

Об этом на заседании президиума Общественного совета при МВД рассказал врио начальника Главного управления по контролю за оборотом наркотиков Кирилл Смуров, передает ТАСС.

По словам Смурова, администрация Telegram не реагирует на запросы и не предоставляет сведения, а основатель платформы Павел Дуров (внесен в перечень террористов и экстремистов Росфинмониторинга) не идет на контакт с российскими правоохранителями.

Для сравнения представитель ведомства привел Яндекс. По его словам, компания удаляет запрещенный контент самостоятельно либо по первому запросу полиции. Telegram, судя по заявлению Смурова, такой готовности к сотрудничеству не демонстрирует.

Власти и раньше предъявляли претензии к мессенджеру. По озвученным данным МВД, с 2022 года с использованием Telegram совершено около 153 тыс. преступлений.

Роскомнадзор также сообщал о более чем 150 тыс. требований удалить противоправный контент, оставшихся без ответа. Нынешнее заявление касается прежде всего сотрудничества в борьбе с наркотиками.

RSS: Новости на портале Anti-Malware.ru